DNS сървъри
Стандартните сървъри са готови за използване. За друг доставчик или начин на свързване отворете Настройки → DNS сървъри. След промяна натиснете Прилагане на настройките. Ако DNS работи, прилагането на настройките възстановява връзката.
Стандартни сървъри
Предварително са добавени следните сървъри. Всички използват TLS шифроване (DoT) с проверка на сертификата и имат еднакво тегло.
| Сървър | Адрес | Име на сървъра за сертификата |
|---|---|---|
| Cloudflare | 1.1.1.1:853 | cloudflare-dns.com |
| Quad9 | 9.9.9.9:853 | dns.quad9.net |
8.8.8.8:853 | dns.google |
Новите заявки се разпределят между достъпните сървъри. При неуспех може да се повторят към друг разрешен сървър. По подразбиране няма преминаване към нешифрован DNS.
Добавяне и промяна на сървър
За добавяне:
- В DNS сървъри натиснете Добавяне на сървър.
- В Адрес на сървъра въведете IP адрес и порт.
- Изберете Начин на свързване. За DoT или DoH въведете Името на сървъра за сертификата, посочено от доставчика. То може да е различно от IP адреса.
- Натиснете Прилагане на настройките.
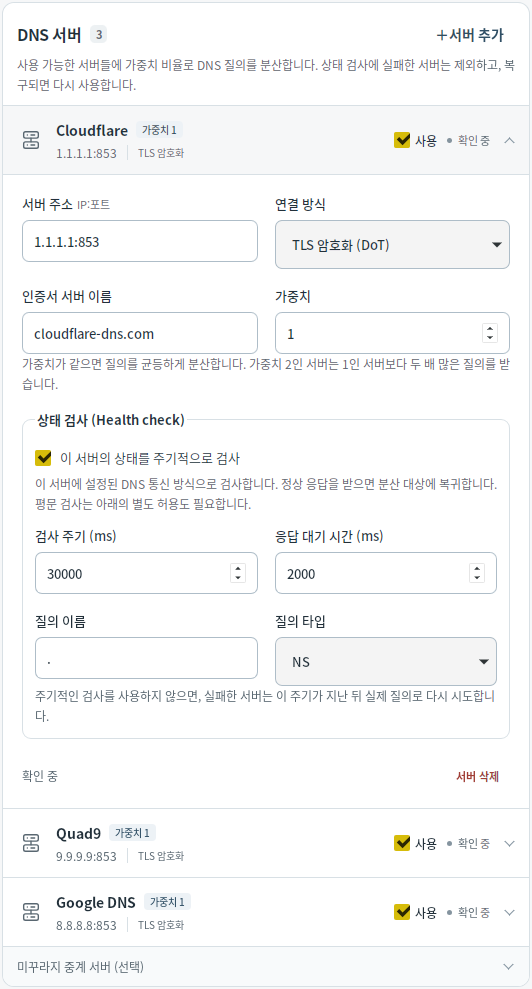
Можете да добавите до 16 сървъра. Изключването на превключвателя Използване запазва настройките на сървъра, но го изключва от заявки, повторни опити и проверки на състоянието. Оставете включен поне един достъпен сървър.
Начини на свързване и разрешения за нешифрован трафик
| Начин на свързване | Предназначение |
|---|---|
| TLS шифроване (DoT) | Шифрован DNS с проверка на сървърния сертификат. Обикновено използва порт 853 и е стандартният начин на свързване. |
| HTTPS шифроване (DoH) | Шифрован DNS през HTTPS с проверка на сървърния сертификат. Използва POST /dns-query, обикновено на порт 443. |
| Mudfish UDP / Mudfish TCP | Съвместимост със стария DNS протокол на Mudfish. Заявките са шифровани, но няма удостоверяване на сървъра. |
| Нешифрован UDP / нешифрован TCP | DNS без шифроване, използван само за изрично разрешени цели. |
Например за Cloudflare през DoH задайте адрес 1.1.1.1:443 и име за сертификата cloudflare-dns.com.
За нешифрованите сървъри обикновените заявки, резервното използване при недостъпност на другите сървъри и проверките на състоянието трябва да се разрешат поотделно. Разрешаването на едното не разрешава останалите. Изпратен е нешифрован DNS при текущото изпълнение означава, че след текущото стартиране на DNS действително е изпратена нешифрована заявка. Състоянието се показва дори ако тази заявка впоследствие е неуспешна.
Тегла и проверки на състоянието
Теглото определя колко често некешираните заявки се изпращат към всеки сървър. При равни тегла заявките се разпределят равномерно. Когато два сървъра са достъпни, сървър с тегло 2 получава два пъти по-голям дял от този с тегло 1. Теглата са от 1 до 100 и не определят ред на основен и резервен сървър.
Проверките на състоянието са включени по подразбиране, изпълняват се на всеки 30 секунди и чакат отговор до 2 секунди. Неуспешните сървъри временно се изключват и се включват отново след успешна проверка. Ако периодичните проверки са изключени, след зададения интервал сървърът може да бъде изпробван отново с реална заявка.
Ако някои сървъри са недостъпни или няма достъпен сървър, в Старт/стоп се показва предупреждение. Новите заявки може да са неуспешни дори когато DNS е показан като работещ. Проверете състоянието на всеки сървър в Настройки.
Междинни сървъри на Mudfish
Разгънете Междинни сървъри на Mudfish (по избор) под списъка с добавени сървъри. Потърсете регион или сървър, изберете Mudfish UDP или Mudfish TCP, после натиснете Добавяне на избраните сървъри и Прилагане на настройките. Можете да добавите няколко сървъра. Обновяване актуализира наличния списък, без да променя запазените настройки.
Ако няма достъпни сървъри, вижте Отстраняване на проблеми. За прокси вижте Настройки на SOCKS5 прокси.