DNS-szerverek
Az alapértelmezett szerverek azonnal használhatók. Más szolgáltatóhoz vagy kapcsolati módhoz nyissa meg a Beállítások → DNS-szerverek menüt. Módosítás után nyomja meg a Beállítások alkalmazása gombot. Futó DNS esetén az alkalmazás újracsatlakozást okoz.
Alapértelmezett szerverek
Az alábbi szerverek vannak előre beállítva. Mindegyik tanúsítvány-ellenőrzést végző TLS-titkosítást (DoT) használ, azonos súllyal.
| Szerver | Cím | Tanúsítványhoz használt szervernév |
|---|---|---|
| Cloudflare | 1.1.1.1:853 | cloudflare-dns.com |
| Quad9 | 9.9.9.9:853 | dns.quad9.net |
8.8.8.8:853 | dns.google |
Az új lekérdezések az elérhető szerverek között oszlanak meg. Sikertelenség esetén másik engedélyezett szerveren újrapróbálhatók. Alapbeállításban nem vált titkosítatlan DNS-re.
Szerver hozzáadása vagy módosítása
- A DNS-szerverek alatt nyomja meg a Szerver hozzáadása gombot.
- A Szervercím mezőben adja meg az IP-címet és a portot.
- Válassza ki a Kapcsolati módot. DoT vagy DoH esetén adja meg a szolgáltató tanúsítványhoz használt szervernevét; ez eltérhet az IP-címtől.
- Nyomja meg a Beállítások alkalmazása gombot.
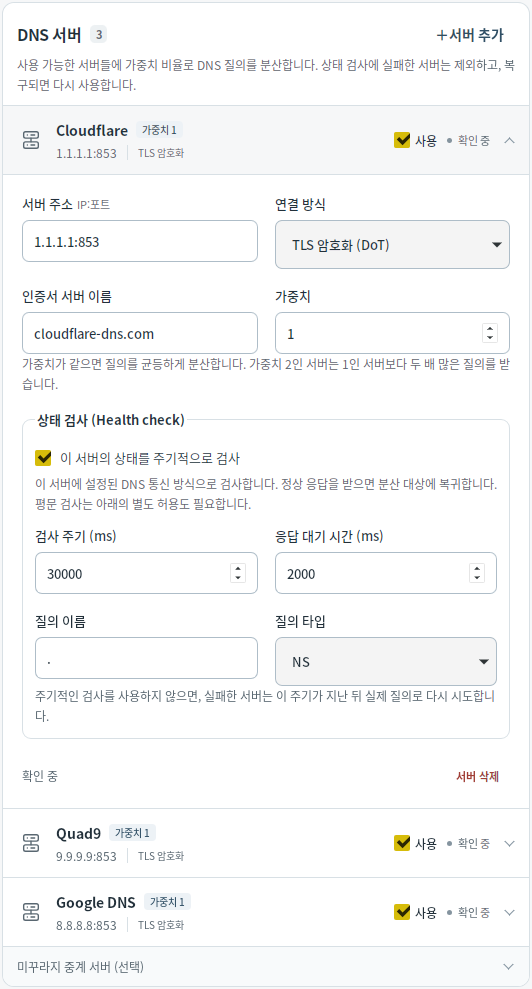
Legfeljebb 16 szerver adható meg. A Használat kapcsoló kikapcsolása megtartja a beállításokat, de kizárja a szervert a lekérdezésekből, újrapróbálásokból és állapotellenőrzésből. Legalább egy használható szervert hagyjon bekapcsolva.
Kapcsolati módok és a titkosítatlan átvitel engedélyezése
| Kapcsolati mód | Felhasználás |
|---|---|
| TLS-titkosítás (DoT) | Titkosított DNS a szervertanúsítvány ellenőrzésével. Általában a 853 portot használja; ez az alapértelmezés. |
| HTTPS-titkosítás (DoH) | Titkosított DNS HTTPS-en, a szervertanúsítvány ellenőrzésével. POST /dns-query kérést használ, általában a 443 porton. |
| Mudfish UDP / Mudfish TCP | Kompatibilis a korábbi Mudfish DNS-protokollal. Titkosítja a kéréseket, de nem támogat szerverhitelesítést. |
| Titkosítatlan UDP / titkosítatlan TCP | Titkosítatlan DNS, csak kifejezetten engedélyezett célokra. |
Például Cloudflare DoH használatához a szervercím 1.1.1.1:443, a tanúsítvány
szerverneve cloudflare-dns.com.
A titkosítatlan szervereknél külön kell engedélyezni a normál lekérdezéseket, a más szerverek elérhetetlenségekor történő tartalék használatot és az állapotellenőrzést. Az egyik engedély nem vonatkozik a többi célra. A Titkosítatlan DNS-forgalom küldve ebben a futásban azt jelenti, hogy a DNS jelenlegi indítása óta ténylegesen küldött titkosítatlan DNS-kérést. Ez akkor is megjelenik, ha a kérés később meghiúsult.
Súlyok és állapotellenőrzés
A súly határozza meg, milyen gyakran kapjon egy szerver gyorsítótárból nem kiszolgálható lekérdezést. Azonos súly mellett egyenletes az elosztás. Ha mindkét szerver elérhető, a 2-es súlyú kétszer akkora arányban kap kéréseket, mint az 1-es. A súly 1–100 közötti érték, nem elsődleges és tartalék szerverek sorrendje.
Az állapotellenőrzés alapértelmezetten be van kapcsolva: 30 másodpercenként fut, és legfeljebb 2 másodpercet vár válaszra. A sikertelen szervert ideiglenesen kizárja, és sikeres ellenőrzés után visszaveszi. Rendszeres ellenőrzés nélkül a beállított időköz elteltével valódi lekérdezés próbálhatja újra a szervert.
Ha egyes szerverek vagy mindegyik elérhetetlen, figyelmeztetés jelenik meg az Indítás/leállítás oldalon. A DNS futó állapota mellett is sikertelenek lehetnek az új lekérdezések; ellenőrizze az egyes szerverek állapotát a Beállításokban.
Mudfish közvetítőcsomópontok
A szerverlista alatt nyissa ki a Mudfish közvetítőcsomópontok (opcionális) részt. Keressen régiót vagy szervert, válassza a Mudfish UDP vagy Mudfish TCP módot, majd nyomja meg a Kiválasztott szerverek hozzáadása és a Beállítások alkalmazása gombot. Több szervert is hozzáadhat. A Frissítés a mentett beállítások módosítása nélkül frissíti az elérhető listát.
Ha nincs elérhető szerver, olvassa el a Hibaelhárítás oldalt. Proxyhoz a SOCKS5-proxy beállítását nézze meg.