DNS serveriai
Numatytieji serveriai paruošti naudoti iš karto. Norėdami pasirinkti kitą teikėją ar ryšio būdą, atverkite Nustatymai → DNS serveriai. Pakeitę spustelėkite Taikyti nustatymus. Jei DNS veikia, taikant nustatymus ryšys užmezgamas iš naujo.
Numatytieji serveriai
Šie serveriai įtraukti pagal numatytąją nuostatą. Visi naudoja TLS šifravimą (DoT) su sertifikato tikrinimu ir turi vienodą svorį.
| Serveris | Serverio adresas | Sertifikato serverio vardas |
|---|---|---|
| Cloudflare | 1.1.1.1:853 | cloudflare-dns.com |
| Quad9 | 9.9.9.9:853 | dns.quad9.net |
8.8.8.8:853 | dns.google |
Naujos užklausos paskirstomos tarp pasiekiamų serverių. Nepavykusią užklausą galima kartoti kitame leidžiamame serveryje. Pagal numatytuosius nustatymus prie nešifruoto DNS nepereinama.
Serverio pridėjimas ir keitimas
- Skiltyje DNS serveriai spustelėkite Pridėti serverį.
- Lauke Serverio adresas įveskite IP adresą ir prievadą.
- Pasirinkite Ryšio būdą. DoT ar DoH atveju įveskite teikėjo Sertifikato serverio vardą. Jis gali skirtis nuo IP adreso.
- Spustelėkite Taikyti nustatymus.
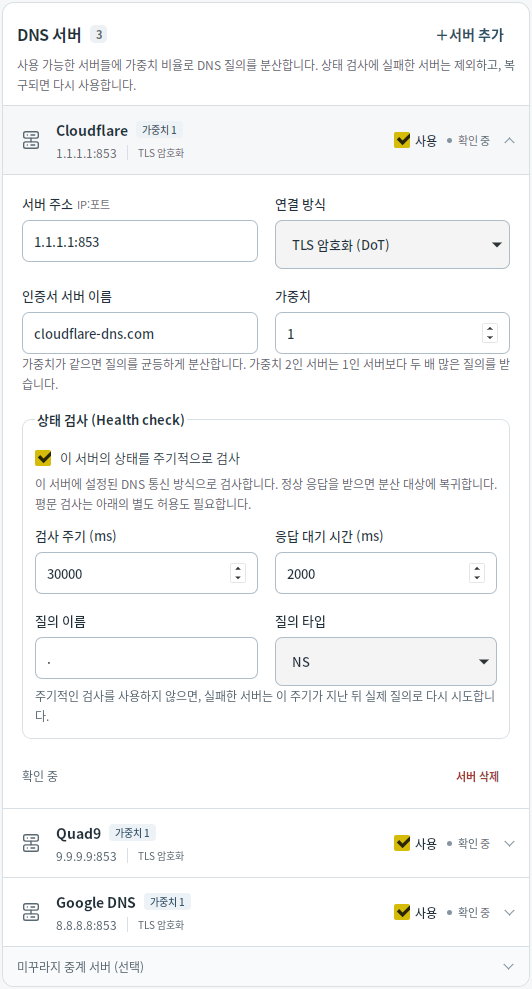
Galima įtraukti iki 16 serverių. Išjungus serverio jungiklį Naudoti, nustatymai išlieka, tačiau jis nedalyvauja užklausose, kartotiniuose bandymuose ir būsenos patikrose. Palikite įjungtą bent vieną pasiekiamą serverį.
Ryšio būdai ir nešifruoto perdavimo leidimai
| Ryšio būdas | Paskirtis |
|---|---|
| TLS šifravimas (DoT) | Šifruotas DNS su serverio sertifikato tikrinimu. Paprastai naudoja prievadą 853 ir yra numatytasis būdas. |
| HTTPS šifravimas (DoH) | Šifruotas DNS per HTTPS su serverio sertifikato tikrinimu. Naudoja POST /dns-query, paprastai jungiasi prie prievado 443. |
| Mudfish UDP / Mudfish TCP | Suderinami su ankstesniu Mudfish DNS ryšio būdu. Šifruoja užklausas, tačiau nepalaiko serverio autentifikavimo. |
| Nešifruotas UDP / nešifruotas TCP | Nešifruotas DNS. Naudojamas tik aiškiai leistoms paskirtims. |
Pavyzdžiui, Cloudflare DoH atveju nustatykite adresą 1.1.1.1:443 ir sertifikato serverio vardą cloudflare-dns.com.
Nešifruotų serverių naudojimą reikia atskirai leisti įprastoms užklausoms, atsarginiam naudojimui nepasiekus kitų serverių ir būsenos patikroms. Vienas leidimas automatiškai nesuteikia kitų. Šio paleidimo metu perduotas nešifruotas DNS reiškia, kad nuo dabartinio DNS paleidimo iš tiesų buvo išsiųsta nešifruota DNS užklausa. Ši būsena rodoma net jei užklausa vėliau nepavyko.
Svoriai ir būsenos patikros
Svoris nustato, kaip dažnai serveriui siunčiamos talpykloje nesančios užklausos. Vienodi svoriai paskirsto jas tolygiai. Kai pasiekiami abu serveriai, serveris, kurio svoris 2, gauna dvigubai didesnę užklausų dalį nei serveris, kurio svoris 1. Svoriai yra 1–100; jie nenustato pagrindinio ir atsarginio serverių eilės.
Būsenos patikros įjungtos pagal numatytąją nuostatą, vykdomos kas 30 sekundžių ir atsakymo laukia iki 2 sekundžių. Nepavykusio serverio naudojimas laikinai sustabdomas, o sėkmingai patikrinus jis vėl įtraukiamas. Išjungus periodines patikras, po nustatyto intervalo serverį galima vėl išbandyti tikra užklausa.
Jei kai kurie arba visi serveriai nepasiekiami, skiltyje Paleisti / sustabdyti rodomas įspėjimas. Net kai DNS būsena yra „veikia“, naujos užklausos gali nepavykti, todėl Nustatymuose patikrinkite kiekvieno serverio būseną.
Mudfish mazgai
Po įtrauktų serverių sąrašu išskleiskite Mudfish mazgai (pasirinktinai). Ieškokite regiono ar serverio, pasirinkite Mudfish UDP arba Mudfish TCP, tada Pridėti pasirinktus serverius ir Taikyti nustatymus. Galima pridėti kelis serverius. Atnaujinti atnaujina pasiekiamų serverių sąrašą nekeisdamas išsaugotų nustatymų.
Jei pasiekiamų serverių nėra, žr. Problemų sprendimas. Norėdami naudoti tarpinį serverį, žr. SOCKS5 tarpinio serverio nustatymai.