Wireshark ilə Paket Dampı
Bu məqalədə Wireshark proqramından istifadə edərək paketlərin necə tutulub qeydə alınması (damp edilməsi) izah edilir. Yeni bir oyun üçün dəstək istədikdə və ya Mudfish istifadəsində texniki problemlər yarandıqda ən səmərəli təhlil metodlarından biri paket dampıdır.
- Paketləri qeydə alarkən mütləq "naqilli" Ethernet şəbəkəsindən (kabel bağlantısı) istifadə etməlisiniz. Simsiz (Wi-Fi) şəbəkələrdə WinPcap kitabxanası düzgün işləməyə bilər, AirPcap isə ödənişli kommersiya həllidir.
Wireshark Quraşdırılması
-
Wireshark rəsmi veb-saytına daxil olaraq ən son versiyanı quraşdırın. Rəsmi veb-sayt: https://www.wireshark.org/ və quraşdırma zamanı adətən winpcap da birlikdə quraşdırılır.
Microsoft Windows NT 10.0 (Build 1607) / NDIS 6 və ya daha yuxarı versiyalarda düzgün işləmirsə, Win10Pcap və ya Npcap quraşdırmağı sınayın.
-
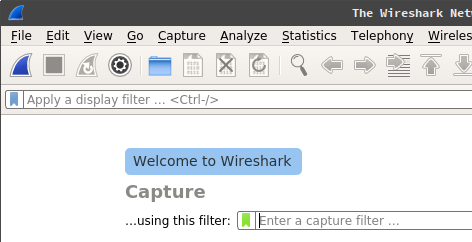
Quraşdırdıqdan sonra proqramı işə saldıqda aşağıdakı ekranı görəcəksiniz. Bu, Wireshark-ın uğurla quraşdırıldığını göstərir.
Wireshark ilə Paketlərin Qeydə Alınması
-
Paket dampına başlamazdan əvvəl P2P proqramlarını, veb-brauzerləri, yükləmə proqramlarını və Mudfish-i tamamilə bağlayın. Əks təqdirdə paket faylı həddindən artıq böyüyəcək və yad paketlərin çoxluğu səbəbindən analiz çətinləşəcəkdir.
-
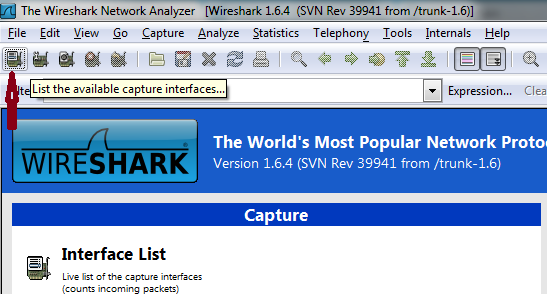
Aşağıdakı şəkildə göstərildiyi kimi, yuxarı sol küncdəki ikona (List the available capture interfaces) klikləyərək kompüterdə mövcud şəbəkə interfeyslərinin siyahısını açın:
-
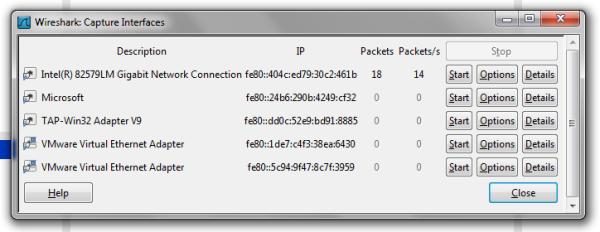
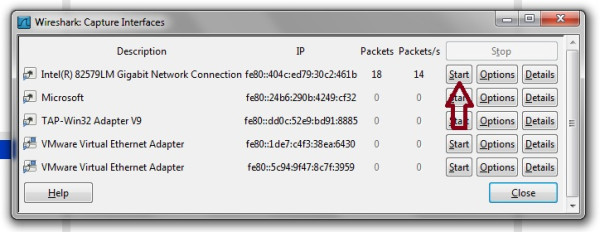
Açılan pəncərədə hansı şəbəkə interfeysini qeydə alacağınızı seçməlisiniz. Burada TAP-Win32 Adapter V9 Mudfish tərəfindən istifadə olunan adapterdir, Intel(R) 82579LM Gigabit Network Connection isə fərdi kompüterin Ethernet şəbəkə kartıdır (hər kompüterdə şəbəkə kartının adı fərqli ola bilər; adətən pəncərə açıq olduqda paket sayı mütəmadi artan interfeys internetə bağlı olan aktiv interfeysdir).
-
Bu təlimatda Intel(R) 82579LM Gigabit Network Connection interfeysinin paketlərinin qeydə alınması fərz edilir. Həmin interfeysin yanındakı "Start" düyməsinə kliklədikdə paket dampı başlayır:
-
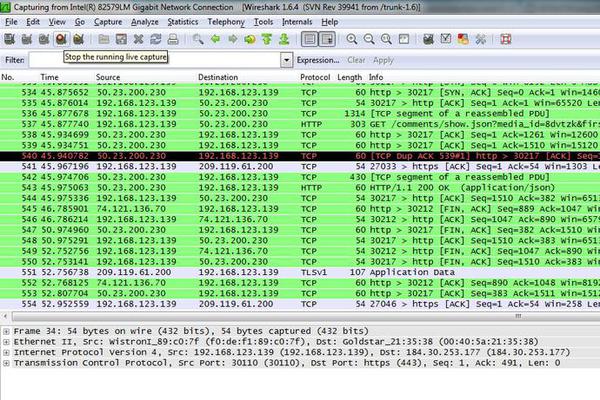
Aşağıdakı ekran paketlərin aktiv şəkildə tutulduğunu göstərir:
-
İndi oyunu işə salın və digər istifadəçilərlə oynayın! Bəzən istifadəçilər oyuna girmədən sadəcə paket faylını göndərirlər; bu halda oyun serverinin ünvanları faylda əks olunmadığı üçün heç bir analiz aparmaq mümkün olmur.
Wireshark-ı Dayandırmaq və Paket Faylını Yadda Saxlamaq
-
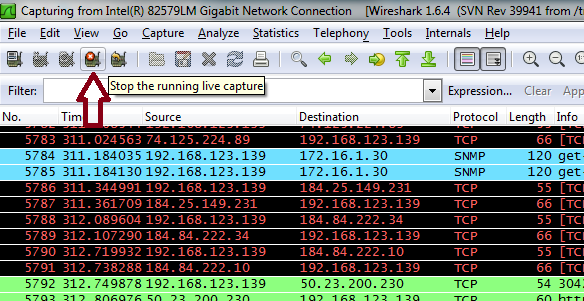
Tələb olunan müddət və ya həcmdə paket toplandıqdan sonra prosesi dayandırmalısınız. Qeydiyyatı dayandırmaq üçün aşağıdakı şəkildə görünən qırmızı kvadrat formasında "Stop the running live capture" ikonasına klikləyin:
-
Paket qeydiyyatı dayandırıldı. İndi faylı yadda saxlamalısınız. Yuxarı menyudan File → Save seçərək faylı kompüterdə qeyd edin.
-
Həmin faylı support@loxch.com elektron poçtuna göndərin; mütəxəssislərimiz təhlil edib oyunu rəsmi bazaya əlavə edəcək və ya probleminizi həll edəcəklər. Paket faylını heç vaxt açıq foruma yükləməyin, yalnız e-poçt vasitəsilə göndərin. Çünki paket qeydlərində şəxsi və ya təhlükəsizlik baxımından həssas məlumatlar ola bilər.