Configuració de connexió
A Configuració podeu seleccionar com s'envien les consultes DNS a Mudfish i si s'utilitza un servidor intermediari. Per canviar de proveïdor DNS o de DoH/DoT, consulteu Servidors DNS.
Aplicar la configuració
Després de canviar opcions a Configuració, premeu Aplica la configuració. Si el DNS està en execució, s'atura breument i es torna a connectar. Les connexions web en curs es poden tancar; després d'aplicar els canvis, torneu a obrir les connexions dels llocs o aplicacions afectats. Si el DNS està aturat, la configuració nova s'utilitza quan el torneu a iniciar.
Reverteix cancel·la els canvis no desats. L'idioma de la interfície canvia immediatament, sense haver d'aplicar la configuració DNS.
Mètode de connexió DNS
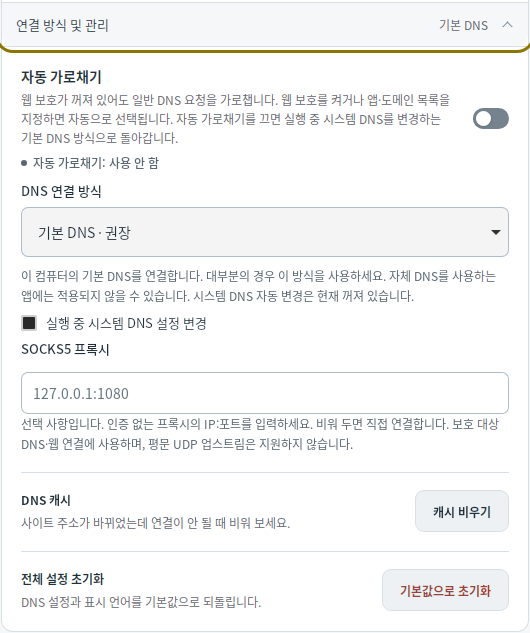
A Windows i Linux, Configuració → Mètode de connexió i gestió permet canviar com arriben les peticions DNS a l'aplicació.
| Mètode | Abast |
|---|---|
| DNS predeterminat | Mentre s'executa, connecta el DNS predeterminat de l'ordinador a Mudfish i el restaura en aturar-se. Les aplicacions que utilitzen altres servidors DNS poden no passar-hi. |
| Inclou el DNS de les aplicacions · WFP / Inclou el DNS de les aplicacions · WinDivert (Windows) | Intercepta les peticions DNS ordinàries, incloses les que les aplicacions envien als seus propis servidors DNS. |
| Connecta també el DNS definit per les aplicacions · eBPF (Linux) | Intercepta les peticions DNS ordinàries, incloses les que les aplicacions envien als seus propis servidors DNS. Requereix Linux 6.6 o posterior. |
| Xarxa virtual · Wintun (Windows) / Connexió per xarxa virtual · TUN (Linux) | Processa les peticions amb una interfície DNS virtual dedicada. No intercepta les peticions que les aplicacions envien a altres servidors DNS definits per elles. |
macOS processa el DNS amb un servidor intermediari DNS i Android amb el permís de VPN. No es desxifren les connexions DNS xifrades pròpies de les aplicacions, com DoH del navegador o DNS privat d'Android, ni se'n força el pas als servidors configurats.
Intercepció automàtica
A Windows i Linux, la intercepció automàtica processa el DNS ordinari encara que la protecció web estigui desactivada. En activar la protecció web o definir regles d'aplicacions i dominis, es prepara automàticament la intercepció necessària. Premeu Aplica la configuració per activar-la.
Per desactivar la intercepció, primer desactiveu la protecció web i buideu les llistes d'aplicacions i dominis. En desactivar-la, es torna al mètode DNS predeterminat amb la modificació del DNS del sistema activada.
Servidor intermediari SOCKS5
A Mètode de connexió i gestió → Servidor intermediari SOCKS5, introduïu una IP i un port, com 127.0.0.1:1080, i apliqueu la configuració. Si ho deixeu buit, la connexió és directa. No s'admet autenticació del servidor intermediari.
El servidor intermediari s'utilitza per a les connexions protegides DoT, DoH, DNS TCP, Mudfish TCP i web. Abans d'utilitzar-lo, desactiveu els servidors UDP actius, inclosos els Mudfish UDP, o canvieu-ne el mètode. Si la connexió al servidor intermediari falla, aquestes connexions no passen a ser directes.