Veebikaitse
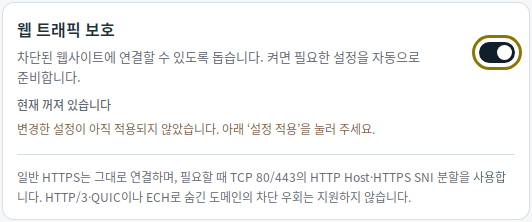
Veebiliikluse kaitse on Windowsi/Linuxi valikuline funktsioon, millest võib olla abi teatud veebisaitide blokeeringute korral. See on vaikimisi välja lülitatud ning töötab koos DNS-kaitsega.
Veebikaitse lubamine
- Lülitage seadetes sisse veebiliikluse kaitse. Vajalikud automaatse püüdmise seaded valmistatakse automaatselt ette.
- Vajutage Rakenda seaded.
- Kui DNS on peatatud, vajutage Käivita DNS.
- Avage vastava veebisaidi või rakenduse ühendus uuesti.
Rakendusala ja nõuded
Veebikaitse muudab TCP-portidel 80 ja 443 HTTP Host ja HTTPS TLS SNI andmete saatmise viisi. HTTPS proovib esmalt tavalist ühendust ja kasutab vajaduse korral osadeks jagatud edastust. HTTPS-i sisu ei dekrüptita ning sertifikaati pole vaja paigaldada.
Linuxi veebikaitse vajab eBPF-toega Linux 6.6 või uuemat. Üksikute rakenduste valimiseks on vaja ka cgroup v2 ja kerneli BTF-i tuge.
Allalaadimislehe järgi toetab macOS ainult DNS-kaitset. macOS-i ja Androidi seadistamiseks vaadake DNS-i käivitamise juhendit.
Osadeks jagamise funktsioon ei rakendu HTTP/3-le (QUIC), Encrypted ClientHello (ECH) sisse peidetud hostinimedele ega muude portide veebiliiklusele. Tulemus sõltub võrgukeskkonnast. Pärast seadete rakendamist avage olemasolevad ühendused uuesti.
Rakenduste valimine ja erandite lisamine
Vaikimisi rakendub veebikaitse kõigile rakendustele ja domeenidele. Valiku või erandite jaoks kasutage rakenduste ja domeenide reegleid. Need reeglid mõjutavad DNS-kaitset ka siis, kui veebikaitse on välja lülitatud.
Ühenduse kontrollimine
Hiljutiste domeenide ajaloo lubamisel saate vaadata veebipäringute töötlemise tulemusi. Osadeks jagatud edastus lõpetatud tähendab algandmete saatmist, mitte veebisaidi edukat vastust. Kui sait ikka ei avane, vaadake tõrkeotsingut.