DNS poslužitelji
Zadani poslužitelji spremni su za neposrednu upotrebu. Za drugog pružatelja ili način povezivanja otvorite Postavke → DNS poslužitelji. Nakon promjena kliknite Primijeni postavke. Ako DNS radi, primjena postavki ponovno uspostavlja vezu.
Zadani poslužitelji
Sljedeći su poslužitelji unaprijed registrirani. Svi upotrebljavaju TLS šifriranje (DoT) uz provjeru certifikata i imaju jednake težine.
| Poslužitelj | Adresa poslužitelja | Naziv poslužitelja za certifikat |
|---|---|---|
| Cloudflare | 1.1.1.1:853 | cloudflare-dns.com |
| Quad9 | 9.9.9.9:853 | dns.quad9.net |
8.8.8.8:853 | dns.google |
Novi upiti raspoređuju se među dostupnim poslužiteljima. Ako zahtjev ne uspije, može se ponovno pokušati s drugim dopuštenim poslužiteljem. Zadane postavke ne prelaze na nešifrirani DNS.
Dodavanje i promjena poslužitelja
Za dodavanje poslužitelja:
- U DNS poslužitelji kliknite Dodaj poslužitelj.
- U Adresu poslužitelja unesite IP adresu i port.
- Odaberite Način povezivanja. Za DoT ili DoH unesite pružateljev Naziv poslužitelja za certifikat. Taj naziv može biti različit od IP adrese.
- Kliknite Primijeni postavke.
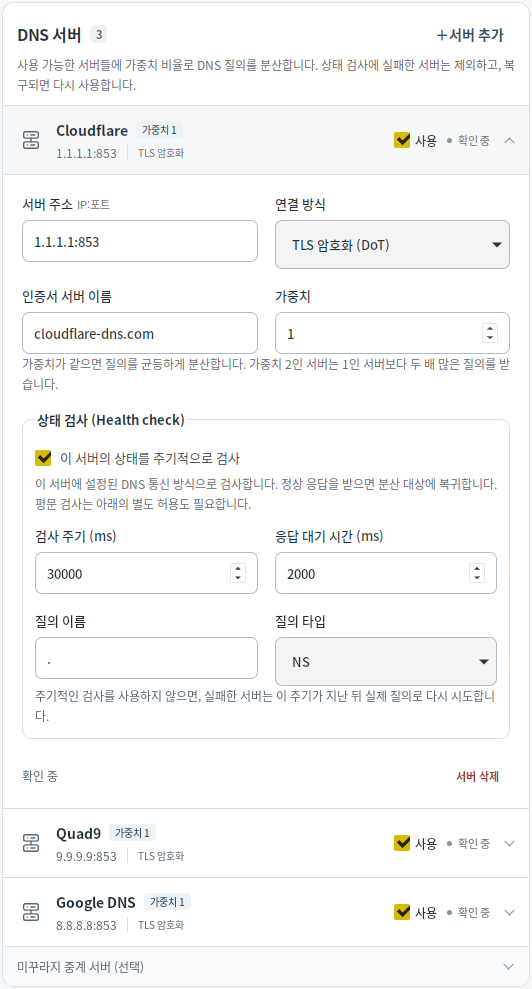
Možete registrirati najviše 16 poslužitelja. Isključivanje prekidača Upotrebljavaj zadržava postavke poslužitelja, ali ga isključuje iz upita, ponovnih pokušaja i provjera stanja. Ostavite uključen barem jedan dostupan poslužitelj.
Načini povezivanja i dopuštenja nešifriranog prijenosa
| Način povezivanja | Namjena |
|---|---|
| TLS šifriranje (DoT) | Šifrirani DNS s provjerom certifikata poslužitelja. Obično upotrebljava port 853 i zadani je način povezivanja. |
| HTTPS šifriranje (DoH) | Šifrirani DNS putem HTTPS-a uz provjeru certifikata poslužitelja. Upotrebljava POST /dns-query i obično port 443. |
| Mudfish UDP / Mudfish TCP | Kompatibilno s postojećim načinom DNS komunikacije Mudfish. Šifrira zahtjeve, ali ne podržava autentikaciju poslužitelja. |
| Nešifrirani UDP / nešifrirani TCP | Nešifrirani DNS. Upotrebljava se samo za izričito dopuštene namjene. |
Primjerice, za Cloudflare putem DoH-a postavite adresu poslužitelja na 1.1.1.1:443, a naziv poslužitelja za certifikat na cloudflare-dns.com.
Za nešifrirane poslužitelje potrebno je zasebno dopustiti obične upite, zamjensku upotrebu kada drugi poslužitelji nisu dostupni i provjere stanja. Dopuštanje jedne namjene ne dopušta ostale. Nešifrirani DNS poslan tijekom ovog pokretanja znači da je od trenutačnog pokretanja DNS-a doista poslan nešifrirani DNS. Stanje se prikazuje čak i ako taj zahtjev poslije ne uspije.
Težine i provjere stanja
Težina određuje koliko se često svakom poslužitelju šalju upiti koji nisu u predmemoriji. Jednake težine ravnomjerno raspoređuju upite. Kada su oba poslužitelja dostupna, onaj s težinom 2 prima upite dvostruko češće od onoga s težinom 1. Raspon je 1~100; težina ne određuje redoslijed glavnog i pričuvnog poslužitelja.
Provjere stanja uključene su prema zadanim postavkama, izvršavaju se svakih 30 sekundi i čekaju odgovor najviše 2 sekunde. Poslužitelj koji ne prođe provjeru privremeno se isključuje iz upotrebe, a nakon uspješne provjere ponovno uključuje. Ako isključite periodične provjere, nakon postavljenog razdoblja stvarni upit može ponovno pokušati s tim poslužiteljem.
Ako neki poslužitelji nisu dostupni ili nema dostupnih poslužitelja, u Pokretanje/zaustavljanje prikazuje se upozorenje. Novi upiti mogu ne uspijevati čak i ako stanje kaže da DNS radi, pa u Postavkama provjerite stanje svakog poslužitelja.
Posrednički poslužitelji Mudfish
Ispod popisa registriranih poslužitelja proširite Posrednički poslužitelji Mudfish (neobavezno). Pretražite regiju ili poslužitelj, odaberite Mudfish UDP ili Mudfish TCP, a zatim redom kliknite Dodaj odabrane poslužitelje i Primijeni postavke. Možete dodati više poslužitelja. Osvježi ažurira dostupan popis bez promjene spremljenih postavki.
Ako nema dostupnih poslužitelja, pogledajte Rješavanje problema. Za upotrebu proxyja pogledajte Postavke SOCKS5 proxyja.
Snimka zaslona preuzeta je iz izvornika i zadržava izvorni jezik sučelja.