Kapcsolati protokoll
A kapcsolati protokoll a „Beállítások → Program” menüben módosítható.
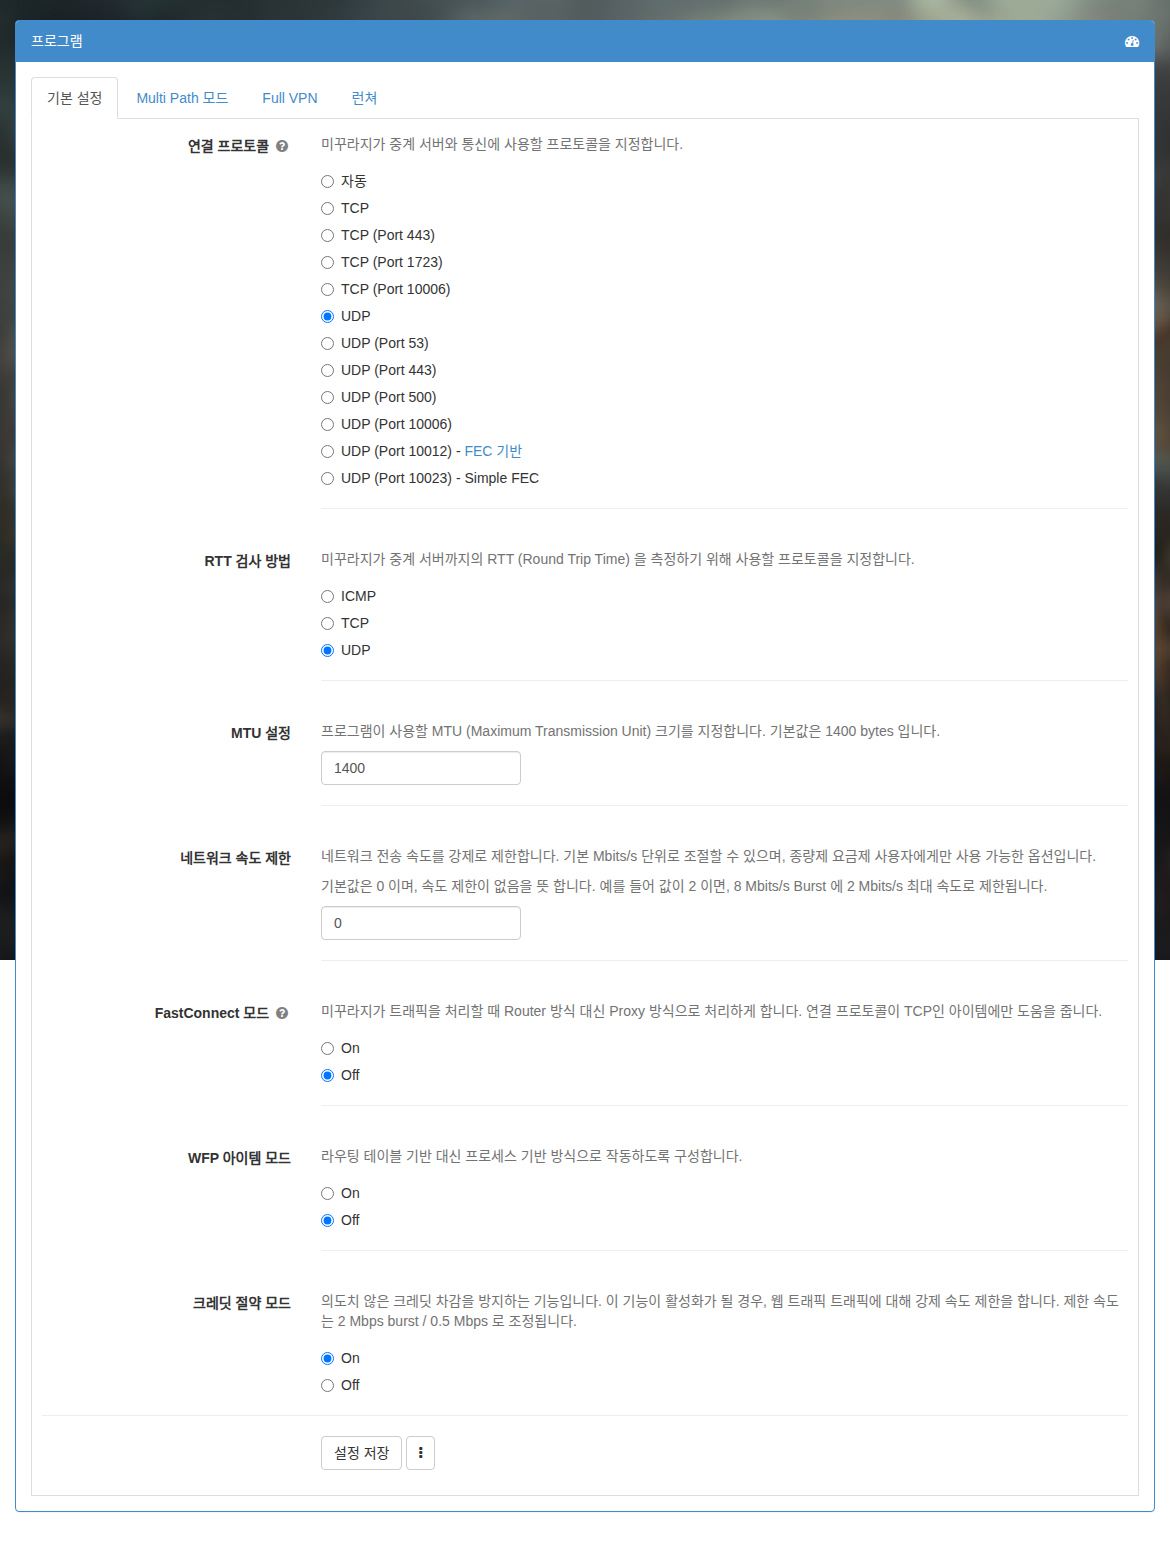
A képernyőkép az eredeti, forrásnyelvű felületet mutatja; a feliratok eltérhetnek a magyar leírástól.
A kapcsolati protokollok különbségei
Ez az útmutató az egyes protokollok eltéréseit, előnyeit és hátrányait ismerteti. A Mudfish v4 alapján a következők érhetők el:
-
TCP (443-as port)
-
TCP (1723-as port)
-
TCP (10008-as port)
-
TCP (10006-os port)
-
UDP (10008-as port)
-
UDP (53-as port)
-
UDP (500-as port)
-
UDP (10006-os port)
-
UDP (10012-es port) – FEC-alapú
A v4.5.3 verziótól támogatott. A FEC-ről lásd az előremenő hibajavítás leírását.
-
UDP (10023-as port) – Simple FEC-alapú
A fenti FEC egyszerűsített változata, amely a helyi internetszolgáltatónál jelentkező csomagvesztést igyekszik csökkenteni.
FigyelmeztetésUgyanazt a csomagot többször küldi el, ezért az adatforgalom 2–3-szoros lehet.
Az összes protokollhoz be kell kapcsolni a szakértői módot. Enélkül csak TCP, UDP (10008-as port) és UDP (10023-as port) érhető el.
Előnyök és hátrányok
A TCP és UDP eltérő, 4. rétegbeli internetes szabványprotokollok, így saját előnyeik és hátrányaik itt is érvényesülnek.
TCP
-
Előnyök
- Kisebb a tűzfalas szűrés valószínűsége.
- Nem jelentkeznek MTU-problémák.
-
Hátrányok
- Lassabb az UDP-nél. Köztes csomagvesztés helyreállításakor pingkiugrás vagy akadozás jelentkezhet. UDP-alapú játékhoz például rosszul illeszkedhet a Mudfish TCP-kapcsolata.
UDP
-
Előnyök
- Ennél gyorsabb csomagfeldolgozás nem érhető el.
-
Hátrányok
- Hivatalokban, iskolákban vagy munkahelyeken a tűzfalszabályok blokkolhatják az UDP-t.
Az egyes portok különbségei
-
10012-es port
FEC (Forward Error Correction) algoritmust használ, és csomagvesztéses környezetben hasznos lehet.
Részletek: https://en.wikipedia.org/wiki/Forward_error_correction
-
10008-as / 10006-os port
A Mudfish adatútjához önkényesen választott portok. Vállalati szabályok vagy célzott Mudfish-blokkolás miatt a tűzfal letilthatja őket.
-
53-as / 443-as port
Az 53-as port a DNS-hez, a 443-as a HTTPS-hez szükséges, ezért a legtöbb vállalat engedélyezi a kimenő forgalmat ezeken. Ha a közvetítőszervert IP-szinten nem blokkolják, ezekkel megkerülhető a korlátozás.
GYIK
Befolyásol valamit a portszám módosítása?
Általában szinte nincs hatása a játékra. Ha megfelelően működik, az UDP 53-as és 10008-as portjának azonos teljesítményt kell nyújtania.
Ha azonban a hálózat QoS-eszköze eltérő prioritást ad e portok csomagjainak, lehet némi hatása.