Wiresharkを使用したパケットダンプ
この投稿は、Wiresharkを使用してどのようにパケットをダンプするかを簡単に書きたいと思います。新しいゲームをサポートしたい場合やMudfishの利用に問題がある場合は、効率的な問題分析方法の1つがパケットダンプを使用する方法です。
- パケットダンプを実行するときは、「有線」LAN(ケーブルを使用したネットワーク接続)を介して行う必要があります。無線LANの場合WinPcapライブラリが正常に動作しない場合があり、AirPcapの場合商用なので利用が困難です。
Wiresharkのインストール
-
Wiresharkのホームページにアクセスして最新のディストリビューションをインストールする必要があります。公式ホームページの住所は https://www.wireshark.org/ であり、設置時は通常 winpcap ディストリビューションも一緒にインストールされます。
Microsoft Windows NT 10.0 (ビルド 1607)/ NDIS 6以降で>正しく動作しない場合 Win10Pcap または Npcap を設置してみてください。
-
をインストールした後に実行すると、以下の画面が表示されます。だからWiresharkのインストールは問題なくなったのです!さて、パケットダンプをしましょうか?
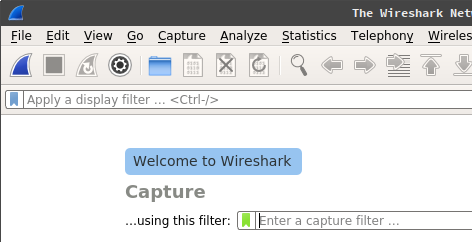
Wiresharkを使用してパケットをダンプする
-
優先パケットダンプを行う前に、 P2Pプログラムまたは実行されているブラウザ、ダウンロードプログラム、Mudfishをすべて停止します。そうしないと、パケットダンプファイルが必要以上に大きくなる可能性があり、パケット分析中に多すぎるため、さまざまなパケットが原因で分析が困難になる可能性があります。
-
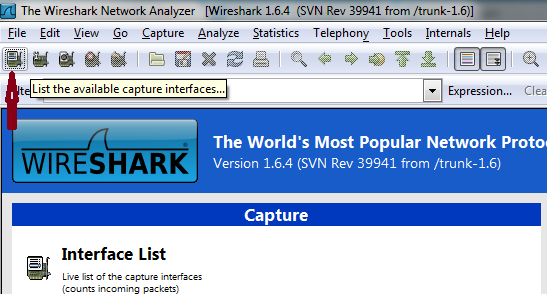
下の写真に示すように、左上のアイコンをクリックして、現在コンピュータに存在するネットワークインターフェイス情報を表示します。
-
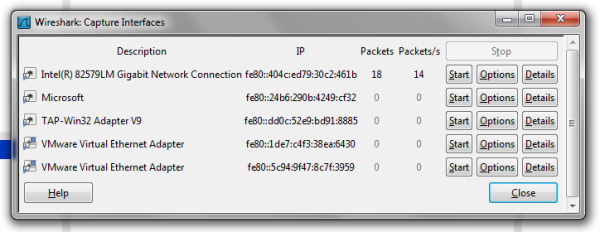
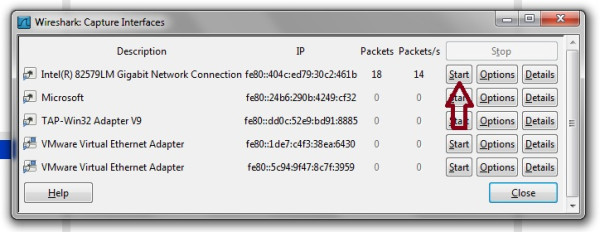
では、以下のようなポップアップウィンドウが表示されますが、このウィンドウでどのネットワークインタフェースをパケットダンプするかを選択します。ここでTAP-Win32 Adapter V9と名付けられたネットワークインタフェースは、Mudfishが使用するネットワークインタフェースであり、Intel(R)82579LM Gigabit Network Connectionは、現在私が使用しているノートブックに依存するイーサネットカードインタフェースです。 (ユーザーのコンピュータごとにすべてのイーサネットカードはそれぞれ異なるため、名前が異なる可能性があることに注意してください。通常、Popupウィンドウを起動した後にPacketsの数が定期的に増加するインターフェイスが通常インターネットに関連付けられています。)
-
この記事では、Intel(R) 82579LM Gigabit Network Connection インターフェイスをパケットダンプすると仮定します。そのインターフェイスの横にあるスタートボタンをクリックすると、パケットダンプが開始されます。
-
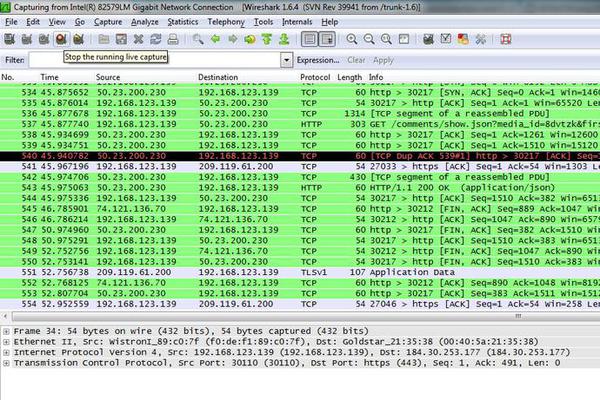
では以下のような画面をご覧いただけます。現在のパケットダンプが進行中であることを示します。
-
今、他のユーザーとゲームを進めます! たまに他のユーザーとゲームを進めることなく、単純なパケットダンプだけを浮かべて送ってくださる場合があります。
Wireshark停止後にパケットダンプを保存する
-
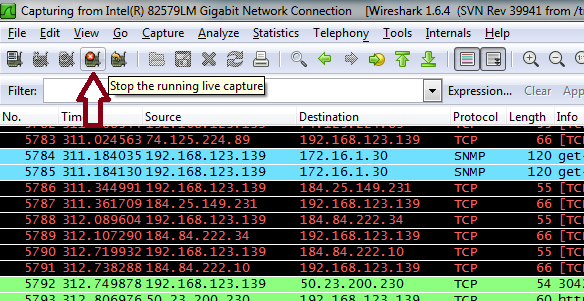
必要な時間または量だけパケットダンプを行ったら、パケットダンプを停止して保存する必要があります。パケットダンプを停止するには、下の写真に表示される停止アイコン(Stop the running live capture)をクリックします。
-
パケット・ダンプが停止しました。特定のファイルとして保存するだけです。トップメニュー File → Save クリックを利用してファイルとして保存します。
-
support@loxch.com にファイルを送信してください。問題の分析や新しいゲームの登録処理を行います。 絶対フォーラムにパケットダンプファイルをアップロードしないでください。電子メールでパケットダンプファイルを送信してください。 パケットダンプ内に機密情報がある可能性があるため、セキュリティ上の問題が発生する可能性があります。