ការការពារគេហទំព័រ
ការការពារចរាចរណ៍គេហទំព័រ គឺជាមុខងារស្រេចចិត្តនៅលើ Windows/Linux ដែលអាចជួយក្នុងការទប់ស្កាត់គេហទំព័រមួយចំនួន។ តាមលំនាំដើមវាត្រូវបានបិទ ហើយដំណើរការរួមគ្នាជាមួយការការពារ DNS។
ការបើកការការពារគេហទំព័រ
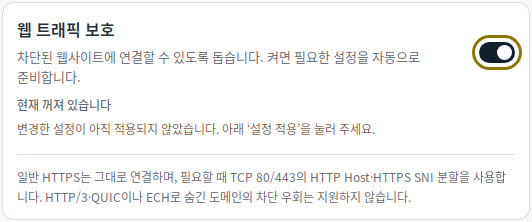
- នៅក្នុង ការកំណត់ សូមបើក ការការពារចរាចរណ៍គេហទំព័រ។ ការកំណត់ ការស្ទាក់ចាប់ដោយស្វ័យប្រវត្តិ ដែលចាំបាច់ នឹងត្រូវបានរៀបចំដោយស្វ័យប្រវត្តិ។
- ចុច អនុវត្តការកំណត់។
- ប្រសិនបើ DNS ត្រូវបានបញ្ឈប់ សូមចុច ចាប់ផ្តើម DNS។
- បើកការតភ្ជាប់នៃគេហទំព័រ ឬកម្មវិធីនោះឡើងវិញ ដើម្បីតភ្ជាប់ជាថ្មី។
វិសាលភាពនៃការអនុវត្ត និងតម្រូវការចាំបាច់
ការការពារគេហទំព័រផ្លាស់ប្តូរវិធីសាស្ត្រដែលទិន្នន័យ HTTP Host និង HTTPS TLS SNI ត្រូវបានផ្ញើនៅលើច្រក TCP 80 និង 443។ HTTPS ដំបូងព្យាយាមតភ្ជាប់ធម្មតា ហើយប្រើការបញ្ជូនបំបែក (split transmission) នៅពេលចាំបាច់។ វាមិនឌិគ្រីបខ្លឹមសារ HTTPS ឡើយ ហើយក៏មិនចាំបាច់ដំឡើងវិញ្ញាបនបត្រដែរ។
ការការពារគេហទំព័រលើ Linux តម្រូវឱ្យមាន Linux 6.6 ឬខ្ពស់ជាងនេះ ដែលអាចប្រើ eBPF បាន។ ដើម្បីជ្រើសរើសកម្មវិធីនីមួយៗ ការគាំទ្រ cgroup v2 និង kernel BTF ក៏ត្រូវបានទាមទារផងដែរ។
នៅលើ ទំព័រទាញយក វាត្រូវបានបញ្ជាក់ថា macOS គាំទ្រតែការការពារ DNS ប៉ុណ្ណោះ។ សម្រាប់ការកំណត់លើ macOS និង Android សូមមើល ការណែនាំអំពីការចាប់ផ្តើម DNS។
មុខងារបំបែកមិនត្រូវបានអនុវត្តចំពោះ HTTP/3 (QUIC), ឈ្មោះម៉ាស៊ីនដែលលាក់នៅក្នុង Encrypted ClientHello (ECH) ឬចរាចរណ៍គេហទំព័រនៅលើច្រកផ្សេងទៀតឡើយ។ លទ្ធផលប្រែប្រួលអាស្រ័យលើបរិស្ថានបណ្តាញ។ សូមបើកការតភ្ជាប់ដែលមានស្រាប់ឡើងវិញបន្ទាប់ពីអនុវត្តការកំណត់។
ការជ្រើសរើសកម្មវិធី និងការបន្ថែមករណីលើកលែង
តាមលំនាំដើម ការការពារគេហទំព័រត្រូវបានអនុវត្តចំពោះកម្មវិធី និងឈ្មោះដែនទាំងអស់។ ដើម្បីជ្រើសរើសកម្មវិធី ឬបន្ថែមករណីលើកលែង សូមប្រើ វិធានកម្មវិធី និងឈ្មោះដែន។ វិធានទាំងនេះប៉ះពាល់ដល់ការការពារ DNS ទោះបីជាការការពារគេហទំព័រត្រូវបានបិទក៏ដោយ។
ការពិនិត្យមើលការតភ្ជាប់
ប្រសិនបើអ្នកបើក ប្រវត្តិនៃឈ្មោះដែនថ្មីៗ អ្នកអាចពិនិត្យមើលលទ្ធផលនៃដំណើរការគេហទំព័រ។ ការបញ្ជូនបំបែកបានបញ្ចប់ មានន័យថាទិន្នន័យដំបូងត្រូវបានផ្ញើ ប៉ុន្តែមិនមែនមានន័យថាគេហទំព័របានឆ្លើយតបធម្មតានោះទេ។ ប្រសិនបើគេហទំព័រនៅតែមិនបើក សូមមើល ការដោះស្រាយបញ្ហា។