Strežniki DNS
Privzeti strežniki so pripravljeni za takojšnjo uporabo. Za drugega ponudnika ali način povezave odprite Nastavitve → Strežniki DNS. Po spremembi pritisnite Uporabi nastavitve. Če DNS deluje, se ob uporabi nastavitev znova poveže.
Privzeti strežniki
Naslednji strežniki so privzeto vneseni. Vsi uporabljajo šifriranje TLS (DoT) s preverjanjem potrdila in imajo enako utež.
| Strežnik | Naslov strežnika | Ime strežnika v potrdilu |
|---|---|---|
| Cloudflare | 1.1.1.1:853 | cloudflare-dns.com |
| Quad9 | 9.9.9.9:853 | dns.quad9.net |
8.8.8.8:853 | dns.google |
Nove poizvedbe se razporedijo med razpoložljive strežnike. Če zahteva ne uspe, se lahko ponovi pri drugem dovoljenem strežniku. Privzeto ni preklopa na nešifrirani DNS.
Dodajanje in spreminjanje strežnika
Strežnik dodate takole.
- V Strežniki DNS pritisnite Dodaj strežnik.
- V Naslov strežnika vnesite naslov IP in vrata.
- Izberite Način povezave. Pri DoT ali DoH vnesite ponudnikovo Ime strežnika v potrdilu, ki se lahko razlikuje od naslova IP.
- Pritisnite Uporabi nastavitve.
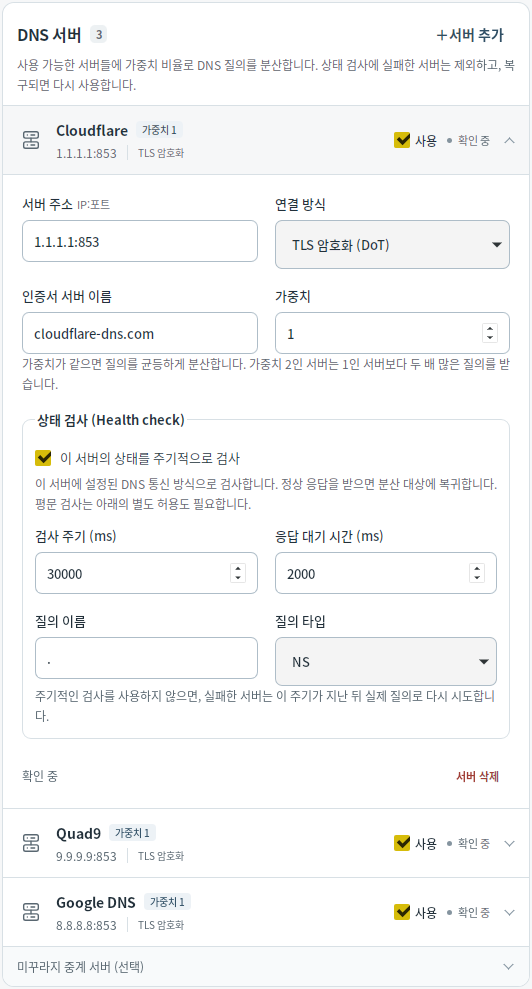
Vnesete lahko največ 16 strežnikov. Če izklopite stikalo Uporabi, nastavitve ostanejo, strežnik pa je izključen iz poizvedb, ponovnih poskusov in preverjanja stanja. Pustite vklopljen vsaj en dosegljiv strežnik.
Načini povezave in dovoljenja za nešifriran prenos
| Način povezave | Namen |
|---|---|
| Šifriranje TLS (DoT) | Šifrirani DNS s preverjanjem strežniškega potrdila. Običajno uporablja vrata 853 in je privzeti način povezave. |
| Šifriranje HTTPS (DoH) | Šifrirani DNS prek HTTPS s preverjanjem strežniškega potrdila. Uporablja POST /dns-query in se običajno poveže na vrata 443. |
| Mudfish UDP / Mudfish TCP | Združljivo z obstoječim načinom komunikacije DNS Mudfish. Šifrira zahteve, vendar ne podpira avtentikacije strežnika. |
| Nešifrirani UDP / nešifrirani TCP | Nešifrirani DNS. Uporablja se samo za izrecno dovoljene namene. |
Za Cloudflare prek DoH na primer nastavite naslov strežnika na 1.1.1.1:443, ime strežnika v potrdilu pa na cloudflare-dns.com.
Za nešifrirani strežnik morate ločeno dovoliti običajne poizvedbe, nadomestno uporabo ob nedosegljivosti drugih strežnikov in preverjanje stanja. Dovoljenje za en namen ne dovoli tudi drugih. V tem zagonu je bil poslan nešifrirani DNS pomeni, da je bil od začetka trenutnega zagona DNS nešifrirani DNS dejansko poslan. Stanje se prikaže tudi, če je zahteva pozneje spodletela.
Uteži in preverjanje stanja
Utež določa, kako pogosto se posameznemu strežniku pošljejo poizvedbe, ki niso v predpomnilniku. Enake uteži poizvedbe enakomerno razporedijo. Če sta dosegljiva oba strežnika, strežnik z utežjo 2 prejme dvakrat tolikšen delež poizvedb kot strežnik z utežjo 1. Uteži so od 1 do 100 in ne določajo vrstnega reda glavnega in rezervnega strežnika.
Preverjanje stanja je privzeto vklopljeno. Izvaja se vsakih 30 sekund in na odgovor čaka do 2 sekundi. Nedelujoči strežniki so začasno izključeni in se po uspešnem preverjanju znova vključijo. Če izklopite periodično preverjanje, se lahko po nastavljenem intervalu strežnik znova preizkusi z dejansko poizvedbo.
Če nekateri strežniki niso dosegljivi ali ni nobenega razpoložljivega strežnika, se v Zagon/ustavitev prikaže opozorilo. Nove poizvedbe lahko ne uspejo tudi, če je DNS prikazan kot delujoč, zato v Nastavitvah preverite stanje posameznih strežnikov.
Vozlišča Mudfish
Pod seznamom vnesenih strežnikov razširite Vozlišča Mudfish (izbirno). Poiščite regijo ali strežnik, izberite Mudfish UDP ali Mudfish TCP in zaporedoma pritisnite Dodaj izbrane strežnike ter Uporabi nastavitve. Dodate lahko več strežnikov. Osveži posodobi razpoložljivi seznam brez spreminjanja shranjenih nastavitev.
Če ni razpoložljivih strežnikov, glejte Odpravljanje težav. Za uporabo posredniškega strežnika glejte Nastavitve posredniškega strežnika SOCKS5.