Налаштування з'єднання
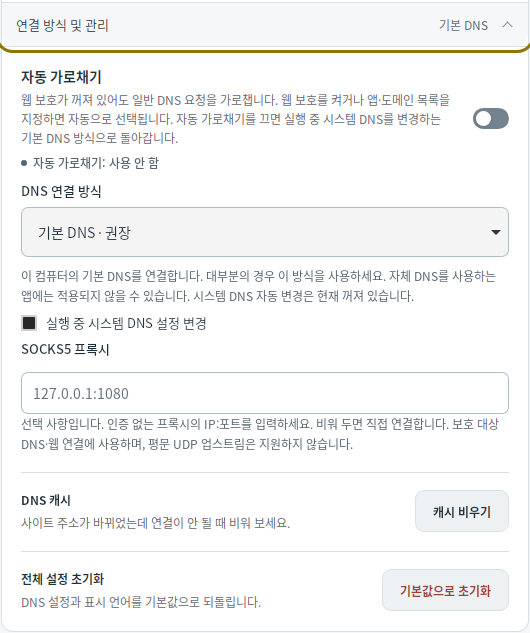
У Налаштуваннях можна вибрати спосіб передавання DNS-запитів до Mudfish і використання проксі. Щоб змінити постачальника DNS або DoH/DoT, дивіться DNS-сервери.
Застосування налаштувань
Після зміни параметрів на сторінці Налаштування натисніть Застосувати налаштування. Якщо DNS працює, його буде ненадовго зупинено й підключено знову. Поточні вебз'єднання можуть завершитися, тому після застосування відкрийте з'єднання відповідного сайту або застосунку знову. Якщо DNS зупинено, нові налаштування використовуватимуться під час наступного запуску.
Скасувати зміни відхиляє незбережені зміни. Мова інтерфейсу змінюється одразу, без застосування налаштувань DNS.
Спосіб з'єднання DNS
У Windows і Linux спосіб передавання DNS-запитів до застосунку можна змінити в Налаштування → Спосіб з'єднання та керування.
| Спосіб | Область дії |
|---|---|
| Стандартний DNS | Під час роботи спрямовує стандартний DNS комп'ютера до Mudfish, а після зупинки відновлює його. Застосунки, що використовують інші DNS-сервери, можуть оминати цей спосіб. |
| Включати DNS застосунків · WFP / включати DNS застосунків · WinDivert (Windows) | Перехоплює звичайні DNS-запити, зокрема запити до DNS-серверів, окремо заданих застосунками. |
| Підключати також DNS, заданий застосунком · eBPF (Linux) | Перехоплює звичайні DNS-запити, зокрема запити до DNS-серверів, окремо заданих застосунками. Потрібен Linux 6.6 або новіший. |
| Віртуальна мережа · Wintun (Windows) / Підключення через віртуальну мережу · TUN (Linux) | Обробляє запити через окремий віртуальний DNS-інтерфейс. Не перехоплює запити до інших DNS-серверів, окремо заданих застосунками. |
У macOS DNS обробляється через DNS-проксі, а в Android — із дозволом VPN. Застосунок не розшифровує власні зашифровані DNS-з'єднання інших застосунків, як-от DoH браузера або приватний DNS Android, і не змушує їх переходити на налаштовані DNS-сервери.
Автоматичне перехоплення
Автоматичне перехоплення у Windows і Linux обробляє звичайний DNS навіть із вимкненим вебзахистом. Після ввімкнення вебзахисту або налаштування правил застосунків і доменів потрібні параметри перехоплення готуються автоматично. Натисніть Застосувати налаштування, щоб активувати їх.
Щоб вимкнути перехоплення, спочатку вимкніть вебзахист і очистьте списки застосунків та доменів. Після вимкнення повертається спосіб Стандартний DNS з увімкненою зміною системних налаштувань DNS.
Проксі SOCKS5
У розділі Спосіб з'єднання та керування, у полі Проксі SOCKS5, введіть IP-адресу й порт, наприклад 127.0.0.1:1080, та застосуйте налаштування. Якщо поле порожнє, з'єднання пряме. Автентифікація проксі не підтримується.
Проксі використовується для захищених DoT, DoH, TCP DNS, Mudfish TCP і вебз'єднань. Перед використанням вимкніть усі активні UDP-сервери, включно з Mudfish UDP, або змініть їхній спосіб з'єднання. Якщо підключення до проксі не вдасться, ці з'єднання не перейдуть на прямий доступ.