DNS-сервери
Стандартні сервери готові до використання. Щоб вибрати іншого постачальника або спосіб з'єднання, відкрийте Налаштування → DNS-сервери. Після змін натисніть Застосувати налаштування. Якщо DNS працює, застосування налаштувань спричинить повторне підключення.
Стандартні сервери
За замовчуванням додано наведені нижче сервери. Усі використовують шифрування TLS (DoT) з перевіркою сертифіката та мають однакову вагу.
| Сервер | Адреса сервера | Ім'я сервера в сертифікаті |
|---|---|---|
| Cloudflare | 1.1.1.1:853 | cloudflare-dns.com |
| Quad9 | 9.9.9.9:853 | dns.quad9.net |
8.8.8.8:853 | dns.google |
Нові запити розподіляються між доступними серверами. Якщо запит не вдався, його можна повторити через інший дозволений сервер. За замовчуванням переходу на незашифрований DNS немає.
Додавання та зміна сервера
Щоб додати сервер:
- У розділі DNS-сервери натисніть Додати сервер.
- У полі Адреса сервера введіть IP-адресу й порт.
- Виберіть Спосіб з'єднання. Для DoT або DoH введіть надане постачальником Ім'я сервера в сертифікаті. Воно може відрізнятися від IP-адреси.
- Натисніть Застосувати налаштування.
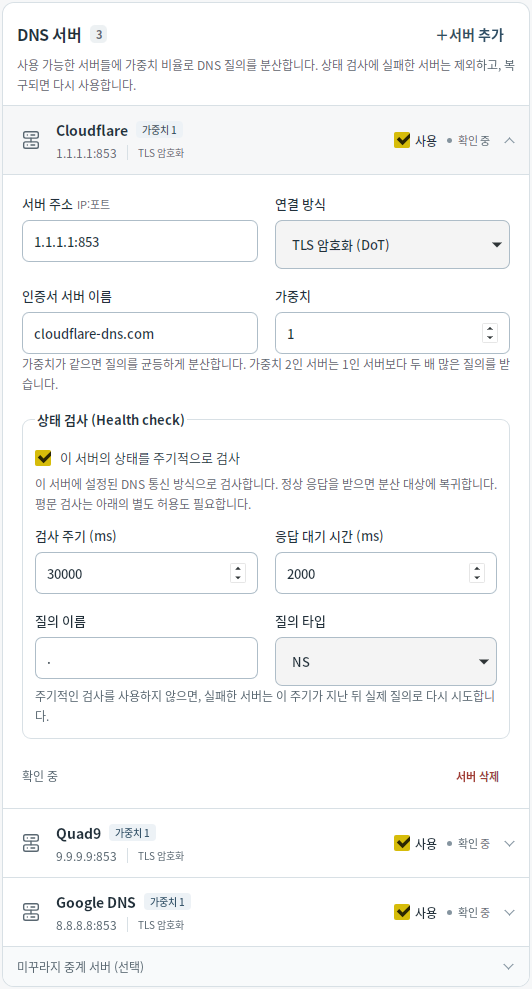
Можна додати до 16 серверів. Якщо вимкнути перемикач Використовувати, налаштування сервера збережуться, але його буде виключено із запитів, повторних спроб і перевірок стану. Залишайте ввімкненим принаймні один доступний сервер.
Способи з'єднання та дозволи незашифрованого передавання
| Спосіб з'єднання | Призначення |
|---|---|
| Шифрування TLS (DoT) | Зашифрований DNS із перевіркою сертифіката сервера. Зазвичай використовує порт 853; це спосіб за замовчуванням. |
| Шифрування HTTPS (DoH) | Зашифрований DNS через HTTPS із перевіркою сертифіката сервера. Використовує POST /dns-query, зазвичай на порту 443. |
| Mudfish UDP / Mudfish TCP | Сумісність із попереднім способом обміну DNS Mudfish. Запити шифруються, але автентифікація сервера не підтримується. |
| Незашифрований UDP / незашифрований TCP | DNS без шифрування. Використовується лише для явно дозволених цілей. |
Наприклад, для Cloudflare через DoH задайте адресу сервера 1.1.1.1:443 та ім'я сервера в сертифікаті cloudflare-dns.com.
Для незашифрованого сервера потрібно окремо дозволити звичайні запити, резервне використання за недоступності інших серверів і перевірки стану. Дозвіл одного призначення не дозволяє інші. Незашифрований DNS передавався в цьому запуску означає, що після поточного запуску DNS справді було надіслано незашифрований запит. Цей стан відображається навіть тоді, коли запит згодом завершився помилкою.
Вага й перевірки стану
Вага визначає, як часто кожен сервер отримує запити, відсутні в кеші. За однакової ваги запити розподіляються рівномірно. Коли обидва сервери доступні, сервер із вагою 2 отримує вдвічі більшу частку запитів, ніж сервер із вагою 1. Вага має значення від 1 до 100 і не визначає порядок основного та резервного серверів.
Перевірки стану ввімкнено за замовчуванням: вони виконуються кожні 30 секунд з очікуванням відповіді до 2 секунд. Сервер, який не пройшов перевірку, тимчасово виключається й повертається після успішної перевірки. Якщо періодичні перевірки вимкнено, після заданого інтервалу сервер можна знову перевірити реальним запитом.
Якщо частина серверів недоступна або немає жодного доступного сервера, у розділі Запуск/зупинка з'являється попередження. Нові запити можуть не вдаватися, навіть якщо DNS позначено як активний, тому перевіряйте стан кожного сервера в Налаштуваннях.
Вузли Mudfish
Під списком доданих серверів розгорніть Вузли Mudfish (необов'язково). Знайдіть регіон або сервер, виберіть Mudfish UDP чи Mudfish TCP, а потім послідовно натисніть Додати вибрані сервери та Застосувати налаштування. Можна додати кілька серверів. Оновити оновлює список доступних серверів, не змінюючи збережених налаштувань.
Якщо доступних серверів немає, дивіться Усунення проблем. Для використання проксі перегляньте налаштування SOCKS5.