DNS-servere
Standardserverne er klar til brug. Åbn Indstillinger → DNS-servere for at vælge en anden udbyder eller forbindelsesmetode. Tryk på Anvend indstillinger efter ændringer. Hvis DNS kører, genoprettes forbindelsen, når du anvender indstillingerne.
Standardservere
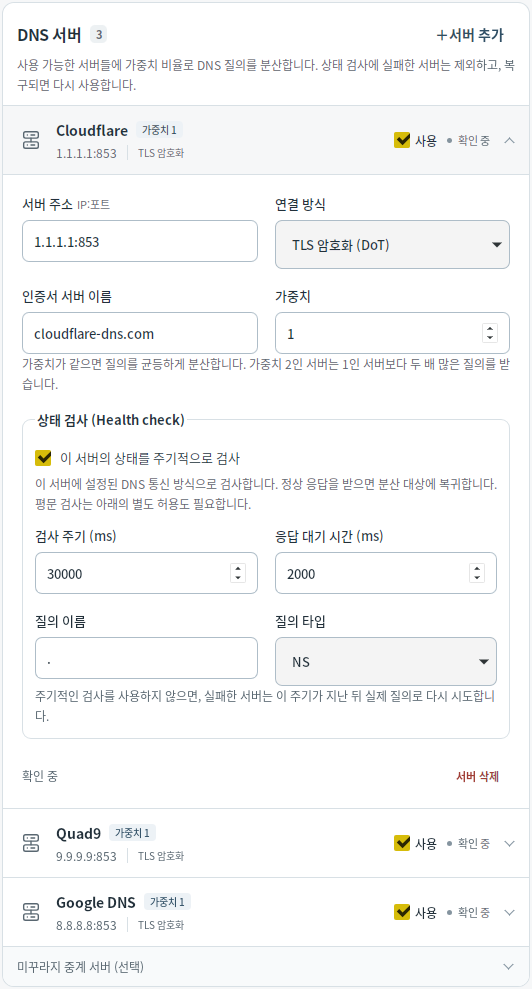
Følgende servere er registreret som standard. Alle bruger TLS-kryptering (DoT) med certifikatkontrol og samme vægt.
| Server | Serveradresse | Servernavn til certifikatkontrol |
|---|---|---|
| Cloudflare | 1.1.1.1:853 | cloudflare-dns.com |
| Quad9 | 9.9.9.9:853 | dns.quad9.net |
8.8.8.8:853 | dns.google |
Nye opslag fordeles mellem de tilgængelige servere. Hvis en anmodning mislykkes, kan den forsøges igen hos en anden tilladt server. Standardindstillingerne skifter ikke til ukrypteret DNS.
Tilføj eller ændr en server
- Tryk på Tilføj server under DNS-servere.
- Indtast IP-adresse og port i Serveradresse.
- Vælg Forbindelsesmetode. For DoT og DoH skal du angive udbyderens servernavn til certifikatkontrol. Det kan være forskelligt fra IP-adressen.
- Tryk på Anvend indstillinger.
Du kan registrere højst 16 servere. Hvis du slår en servers Aktivér-kontakt fra, bevares indstillingerne, men serveren bruges ikke til opslag, nye forsøg eller statuskontrol. Hold mindst én brugbar server aktiveret.
Forbindelsesmetoder og tilladelser til ukrypteret trafik
| Metode | Anvendelse |
|---|---|
| TLS-kryptering (DoT) | Krypteret DNS med kontrol af servercertifikat. Bruger normalt port 853 og er standardmetoden. |
| HTTPS-kryptering (DoH) | Krypteret DNS via HTTPS med kontrol af servercertifikat. Bruger POST /dns-query og normalt port 443. |
| Mudfish UDP / Mudfish TCP | Kompatibel med den tidligere Mudfish DNS-protokol. Krypterer anmodninger, men understøtter ikke servergodkendelse. |
| Ukrypteret UDP / ukrypteret TCP | DNS uden kryptering. Bruges kun til udtrykkeligt tilladte formål. |
For eksempel bruges Cloudflare med DoH ved at sætte serveradressen til 1.1.1.1:443 og certifikatservernavnet til cloudflare-dns.com.
For ukrypterede servere skal almindelige opslag, reservebrug ved utilgængelige servere og statuskontrol tillades hver for sig. En tilladelse gælder ikke automatisk andre formål. Ukrypteret DNS sendt i denne kørsel betyder, at ukrypteret DNS faktisk er sendt siden den aktuelle DNS-start. Status vises også, hvis anmodningen senere mislykkedes.
Vægt og statuskontrol
Vægt bestemmer, hvor ofte opslag, som ikke findes i cachen, sendes til den enkelte server. Ens vægt giver jævn fordeling. Når begge servere er tilgængelige, får en server med vægt 2 dobbelt så mange opslag som en med vægt 1. Vægten kan være 1–100 og er ikke en prioritering mellem primær server og reserveserver.
Statuskontrol er aktiveret som standard, udføres hvert 30. sekund og venter højst 2 sekunder på svar. En server, der fejler, udelukkes midlertidigt og medtages igen, når kontrollen lykkes. Hvis periodisk kontrol deaktiveres, kan serveren forsøges igen med et rigtigt opslag, når det indstillede interval er gået.
Hvis nogle eller alle servere er utilgængelige, vises en advarsel under Start/stop. Nye opslag kan fejle, selv om DNS står som kørende, så kontrollér servernes status i Indstillinger.
Mudfish-knudepunkter
Udvid Mudfish-knudepunkter (valgfrit) under serverlisten. Søg efter region eller server, vælg Mudfish UDP eller Mudfish TCP, og tryk derefter på Tilføj valgte servere og Anvend indstillinger. Du kan tilføje flere servere. Opdater opdaterer den tilgængelige liste uden at ændre de gemte indstillinger.
Se Fejlfinding, hvis ingen servere er tilgængelige. Se SOCKS5-proxy, hvis du vil bruge en proxy.