DNS 서버
기본 서버는 바로 사용할 수 있도록 설정되어 있습니다. 다른 제공업체나 연결 방식을 사용하려면 설정 → DNS 서버를 여세요. 변경한 뒤에는 설정 적용을 누르세요. DNS가 실행 중이면 설정 적용 시 다시 연결합니다.
기본 서버
다음 서버가 기본으로 등록되어 있습니다. 모두 인증서를 검증하는 **TLS 암호화 (DoT)**를 사용하며 가중치가 같습니다.
| 서버 | 서버 주소 | 인증서 서버 이름 |
|---|---|---|
| Cloudflare | 1.1.1.1:853 | cloudflare-dns.com |
| Quad9 | 9.9.9.9:853 | dns.quad9.net |
8.8.8.8:853 | dns.google |
새 조회는 사용 가능한 서버에 분산됩니다. 요청에 실패하면 허용된 다른 서버로 다시 시도할 수 있습니다. 기본 설정에서는 암호화되지 않은 DNS로 전환하지 않습니다.
서버 추가 및 변경
서버를 추가하려면 다음과 같이 진행하세요.
- DNS 서버에서 서버 추가를 누릅니다.
- 서버 주소에 IP 주소와 포트를 입력합니다.
- 연결 방식을 선택합니다. DoT나 DoH를 사용한다면 제공업체의 인증서 서버 이름을 입력합니다. 이 이름은 IP 주소와 다를 수 있습니다.
- 설정 적용을 누릅니다.
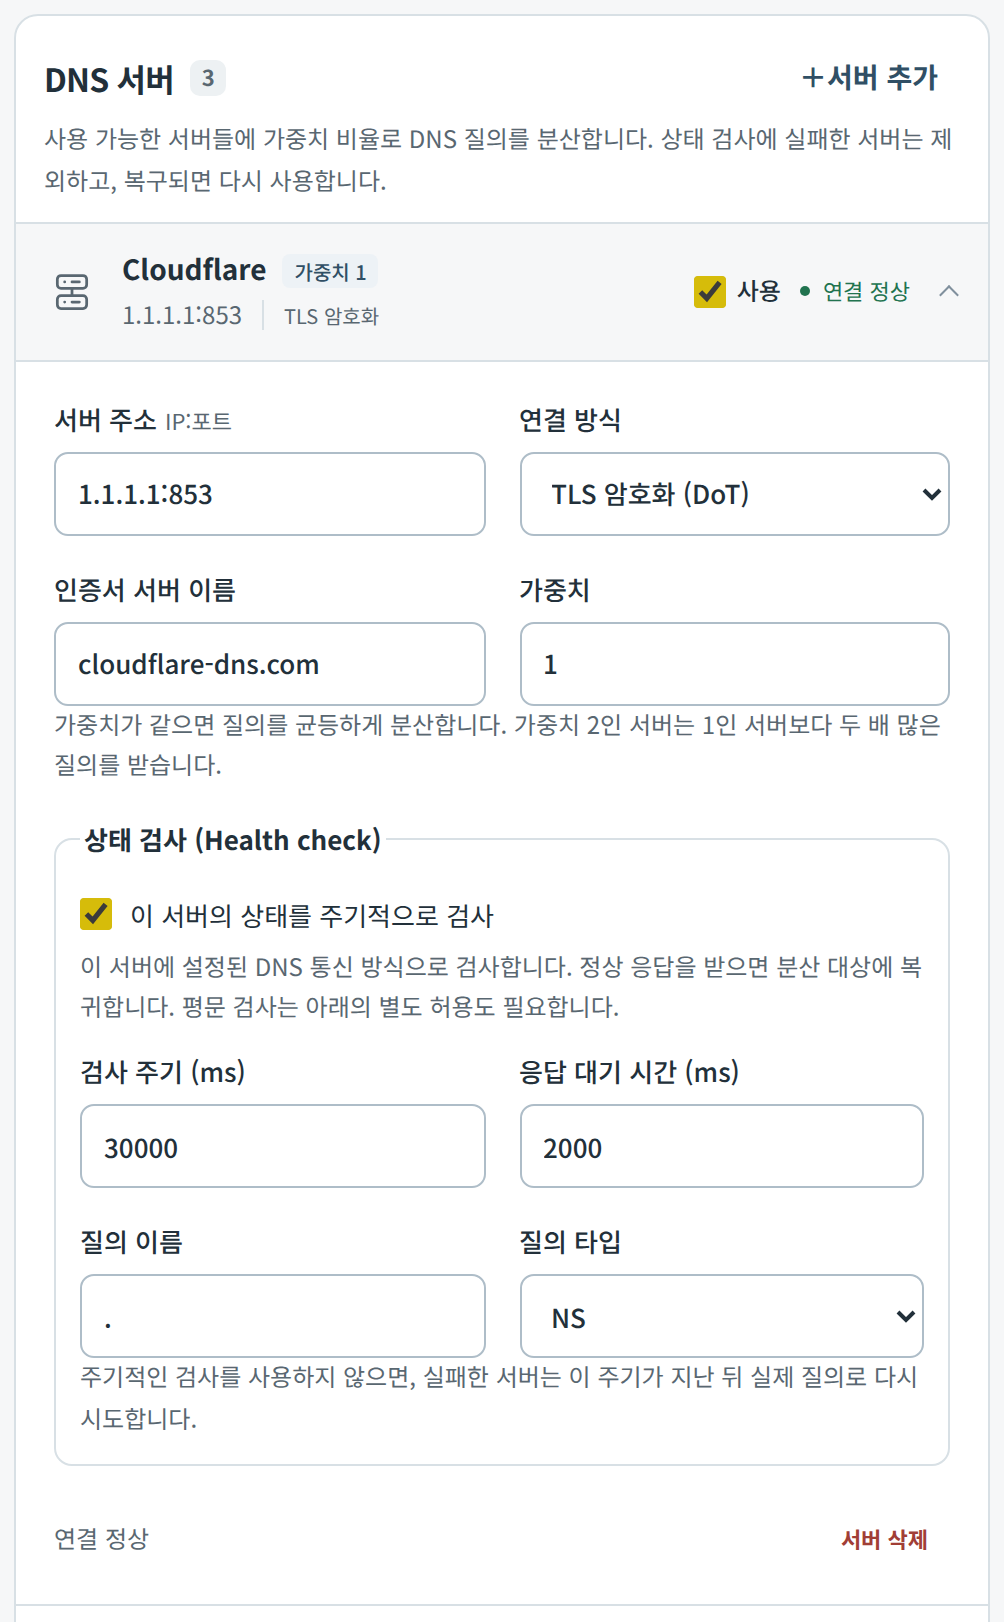
서버는 최대 16개까지 등록할 수 있습니다. 서버의 사용 스위치를 끄면 설정은 유지하면서 조회, 재시도, 상태 검사에서 제외합니다. 사용 가능한 서버를 하나 이상 켜 두세요.
연결 방식과 평문 전송 허용
| 연결 방식 | 용도 |
|---|---|
| TLS 암호화 (DoT) | 서버 인증서를 검증하는 암호화 DNS입니다. 보통 853번 포트를 사용하며 기본 연결 방식입니다. |
| HTTPS 암호화 (DoH) | HTTPS를 통해 서버 인증서를 검증하는 암호화 DNS입니다. POST /dns-query를 사용하며 보통 443번 포트로 연결합니다. |
| 미꾸라지 UDP / 미꾸라지 TCP | 기존 미꾸라지 DNS 통신 방식과 호환됩니다. 요청을 암호화하지만 서버 인증은 지원하지 않습니다. |
| 평문 UDP / 평문 TCP | 암호화되지 않은 DNS입니다. 명시적으로 허용한 용도로만 사용합니다. |
예를 들어 Cloudflare를 DoH로 사용하려면 서버 주소를 1.1.1.1:443,
인증서 서버 이름을 cloudflare-dns.com으로 설정합니다.
평문 서버는 일반 조회, 다른 서버에 연결할 수 없을 때의 대체 사용, 상태 검사를 각각 허용해야 합니다. 하나를 허용해도 다른 용도까지 허용되지는 않습니다. 이번 실행에서 평문 DNS 전송됨은 현재 DNS 실행을 시작한 뒤 암호화되지 않은 DNS를 실제로 전송했다는 뜻입니다. 해당 요청이 나중에 실패했더라도 이 상태가 표시됩니다.
가중치와 상태 검사
가중치는 캐시에 없는 조회를 각 서버에 얼마나 자주 보낼지 결정합니다. 가중치가 같으면 조회를 균등하게 분산합니다. 두 서버를 모두 사용할 수 있을 때 가중치가 2인 서버는 1인 서버보다 두 배의 비율로 조회를 받습니다. 가중치는 1~100이며 주 서버와 예비 서버의 순서를 정하는 값이 아닙니다.
상태 검사는 기본으로 켜져 있으며 30초마다 실행하고 응답은 2초까지 기다립니다. 실패한 서버는 사용 대상에서 잠시 제외되며 검사에 성공하면 다시 포함됩니다. 주기적인 검사를 끄면 설정한 주기가 지난 뒤 실제 조회로 해당 서버를 다시 시도할 수 있습니다.
일부 서버에 연결할 수 없거나 사용 가능한 서버가 없으면 시작/정지에 경고가 표시됩니다. DNS가 실행 중으로 표시되어도 새 조회가 실패할 수 있으므로 설정에서 서버별 상태를 확인하세요.
미꾸라지 중계 서버
등록한 서버 목록 아래의 **미꾸라지 중계 서버 (선택)**을 펼치세요. 지역이나 서버를 검색하고 미꾸라지 UDP 또는 미꾸라지 TCP를 선택한 뒤 선택한 서버 추가, 설정 적용을 차례로 누릅니다. 여러 서버를 추가할 수 있습니다. 새로고침은 저장된 설정을 바꾸지 않고 사용 가능한 목록을 갱신합니다.
사용 가능한 서버가 없으면 문제 해결을 참고하세요. 프록시를 사용하려면 SOCKS5 프록시 설정을 확인하세요.