DNS-servere
Standardserverne er klare til bruk. Åpne Innstillinger → DNS-servere for å velge en annen leverandør eller tilkoblingsmåte. Trykk deretter på Bruk innstillinger. Hvis DNS kjører, kobler appen til på nytt når du bruker innstillingene.
Standardservere
Følgende servere er registrert som standard. Alle bruker TLS-kryptering (DoT) med sertifikatvalidering og lik vekting.
| Server | Serveradresse | Servernavn for sertifikatet |
|---|---|---|
| Cloudflare | 1.1.1.1:853 | cloudflare-dns.com |
| Quad9 | 9.9.9.9:853 | dns.quad9.net |
8.8.8.8:853 | dns.google |
Nye oppslag fordeles mellom tilgjengelige servere. Hvis en forespørsel mislykkes, kan en annen tillatt server prøves. Standardinnstillingene faller ikke tilbake til ukryptert DNS.
Legg til eller endre en server
- Trykk på Legg til server under DNS-servere.
- Oppgi IP-adresse og port i Serveradresse.
- Velg Tilkoblingsmåte. For DoT eller DoH oppgir du leverandørens servernavn for sertifikatet. Dette kan være forskjellig fra IP-adressen.
- Trykk på Bruk innstillinger.
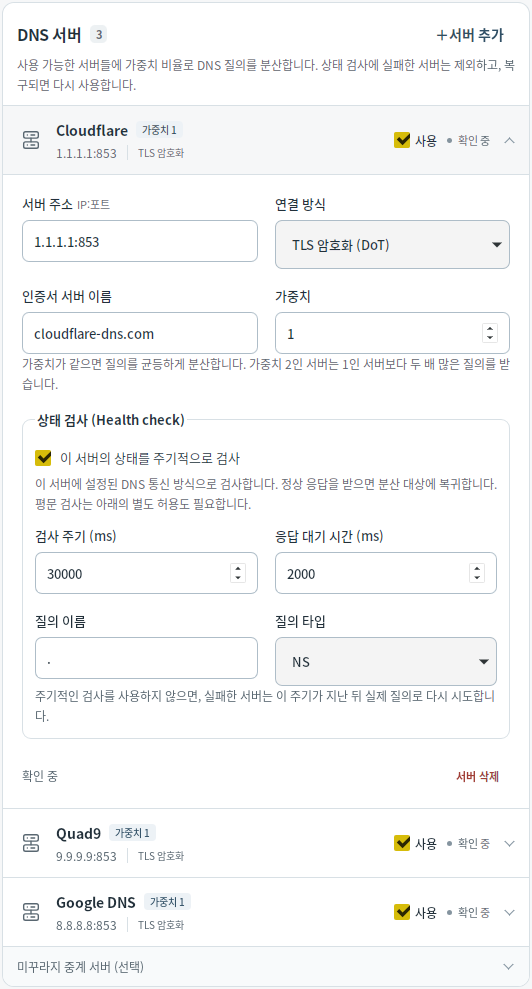
Du kan registrere opptil 16 servere. Slår du av en servers Bruk-bryter, beholdes innstillingene, men serveren utelates fra oppslag, nye forsøk og statuskontroller. Hold minst én tilgjengelig server aktivert.
Tilkoblingsmåter og tillatelse til klartekst
| Tilkoblingsmåte | Bruk |
|---|---|
| TLS-kryptering (DoT) | Kryptert DNS med validering av serversertifikatet. Bruker vanligvis port 853 og er standardvalget. |
| HTTPS-kryptering (DoH) | Kryptert DNS over HTTPS med validering av serversertifikatet. Bruker POST /dns-query, vanligvis på port 443. |
| Mudfish UDP / Mudfish TCP | Kompatibel med den tidligere Mudfish DNS-protokollen. Krypterer forespørsler, men støtter ikke serverautentisering. |
| Ukryptert UDP / ukryptert TCP | Ukryptert DNS. Brukes bare til uttrykkelig tillatte formål. |
For Cloudflare via DoH setter du for eksempel serveradressen til 1.1.1.1:443 og sertifikatets servernavn til cloudflare-dns.com.
For ukrypterte servere må vanlige oppslag, reservebruk når andre servere er utilgjengelige, og statuskontroller tillates hver for seg. Tillatelse til ett formål gir ikke tillatelse til de andre. Ukryptert DNS sendt i denne kjøringen betyr at ukryptert DNS faktisk er sendt etter siste DNS-start. Statusen vises selv om forespørselen senere mislyktes.
Vekting og statuskontroller
Vekt bestemmer hvor ofte oppslag som ikke finnes i hurtigbufferen, sendes til hver server. Like vekter gir jevn fordeling. Når to servere er tilgjengelige, får en server med vekt 2 dobbelt så mange oppslag som en med vekt 1. Vekten er 1–100 og angir ikke rekkefølge for primær- og reserveserver.
Statuskontroll er aktivert som standard, kjøres hvert 30. sekund og venter opptil 2 sekunder på svar. En server som mislykkes, utelates midlertidig og tas med igjen etter en vellykket kontroll. Hvis periodiske kontroller slås av, kan et faktisk oppslag prøve serveren igjen etter det angitte intervallet.
Hvis noen servere er utilgjengelige, eller ingen kan brukes, vises en advarsel under Start/stopp. Nye oppslag kan mislykkes selv om DNS vises som kjørende. Kontroller statusen til hver server under Innstillinger.
Mudfish-noder
Utvid Mudfish-noder (valgfritt) under serverlisten. Søk etter region eller server, velg Mudfish UDP eller Mudfish TCP, og trykk deretter på Legg til valgte servere og Bruk innstillinger. Flere servere kan legges til. Oppdater henter en ny tilgjengelighetsliste uten å endre lagrede innstillinger.
Se Feilsøking hvis ingen servere er tilgjengelige. For proxybruk, se SOCKS5-proxy.