Anslutningsinställningar
I Inställningar väljer du hur DNS-förfrågningar skickas till Mudfish och om en proxy ska användas. Se DNS-servrar för leverantörer och DoH/DoT.
Tillämpa inställningar
Efter ändringar på sidan Inställningar, tryck på Tillämpa inställningar. Om DNS körs stoppas det kort och återansluts. Pågående webbanslutningar kan avslutas, så öppna dem igen efteråt. Om DNS är stoppat används inställningarna vid nästa start.
Ångra tar bort osparade ändringar. Visningsspråk ändras direkt utan att DNS-inställningarna behöver tillämpas.
DNS-anslutningsmetod
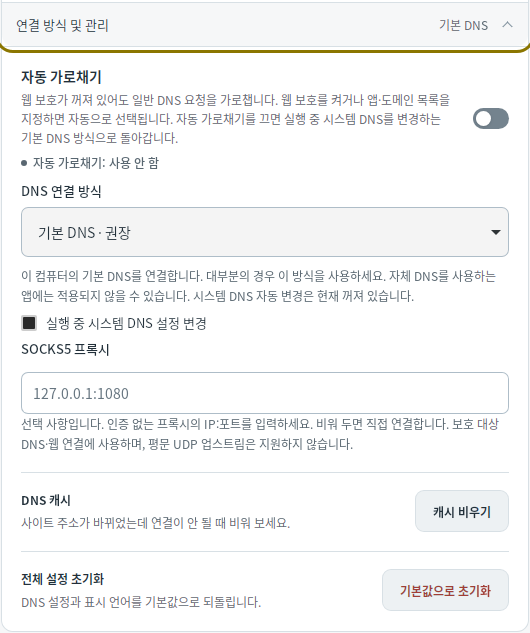
På Windows och Linux väljer du hur DNS skickas till appen under Inställningar → Anslutningsmetod och hantering.
| Metod | Omfattning |
|---|---|
| Standard-DNS | Kopplar datorns standard-DNS till Mudfish medan det körs och återställer vid stopp. Appar med egna DNS-servrar kan gå utanför detta. |
| Inkludera app-DNS · WFP / Inkludera app-DNS · WinDivert (Windows) | Fångar vanliga DNS-förfrågningar, inklusive sådana som appar skickar till egna DNS-servrar. |
| Inkludera appvalda DNS-servrar · eBPF (Linux) | Fångar vanliga DNS-förfrågningar, inklusive sådana som appar skickar till egna DNS-servrar. Kräver Linux 6.6 eller senare. |
| Virtuellt nätverk · Wintun (Windows) / Virtuell nätverksanslutning · TUN (Linux) | Behandlar förfrågningar via ett särskilt virtuellt DNS-gränssnitt. Fångar inte förfrågningar till andra servrar som appar själva anger. |
macOS använder en DNS-proxy och Android använder VPN-behörighet. Apparnas egna krypterade DNS-anslutningar, exempelvis webbläsarens DoH eller Androids privata DNS, dekrypteras inte och tvingas inte över till de konfigurerade servrarna.
Automatisk infångning
Automatisk infångning på Windows och Linux behandlar vanlig DNS även när webbskydd är avstängt. Om du aktiverar Webbskydd eller anger App- och domänregler förbereds nödvändiga infångningsinställningar automatiskt. Tryck på Tillämpa inställningar för att aktivera dem.
Stäng först av webbskydd och töm app- och domänlistorna om du vill stänga av infångningen. Då återgår appen till Standard-DNS med ändring av systemets DNS-inställningar aktiverad.
SOCKS5-proxy
Ange IP-adress och port, exempelvis 127.0.0.1:1080, under Anslutningsmetod och hantering → SOCKS5-proxy och tillämpa inställningarna. Tomt fält ger direkt anslutning. Proxyautentisering stöds inte.
Proxyn används för skyddade DoT-, DoH-, TCP DNS-, Mudfish TCP- och webbanslutningar. Stäng av eller ändra alla aktiva UDP-servrar, inklusive Mudfish UDP, innan du använder den. Dessa anslutningar övergår inte till direkt anslutning om proxyn misslyckas.