DNS-servrar
Standardservrarna är klara att använda. Öppna Inställningar → DNS-servrar för att välja annan leverantör eller anslutningsmetod. Tryck sedan på Tillämpa inställningar. Om DNS körs återansluts det när du tillämpar inställningarna.
Standardservrar
Följande servrar är förregistrerade. Alla använder TLS-kryptering (DoT) med certifikatverifiering och samma vikt.
| Server | Serveradress | Servernamn för certifikat |
|---|---|---|
| Cloudflare | 1.1.1.1:853 | cloudflare-dns.com |
| Quad9 | 9.9.9.9:853 | dns.quad9.net |
8.8.8.8:853 | dns.google |
Nya uppslagningar fördelas mellan tillgängliga servrar. Misslyckade förfrågningar kan försöka igen mot en annan tillåten server. Standardinställningen växlar inte till okrypterad DNS.
Lägga till eller ändra server
- Tryck på Lägg till server under DNS-servrar.
- Ange IP-adress och port under Serveradress.
- Välj Anslutningsmetod. För DoT eller DoH anger du leverantörens servernamn för certifikatet, som kan skilja sig från IP-adressen.
- Tryck på Tillämpa inställningar.
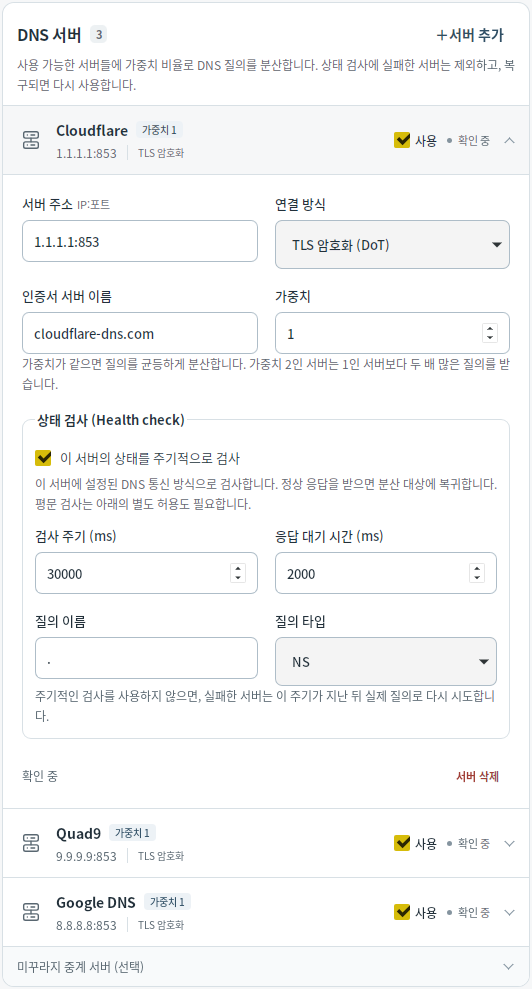
Högst 16 servrar kan registreras. Stäng av serverns Använd-reglage för att behålla inställningen men undanta servern från uppslagningar, återförsök och hälsokontroller. Ha minst en tillgänglig server aktiverad.
Transporter och tillåtelse för klartext
| Anslutningsmetod | Användning |
|---|---|
| TLS-kryptering (DoT) | Krypterad DNS med servercertifikatverifiering. Vanligtvis port 853. Standardmetod. |
| HTTPS-kryptering (DoH) | Krypterad DNS över HTTPS med servercertifikatverifiering. Använder POST /dns-query, vanligtvis på port 443. |
| Mudfish UDP / Mudfish TCP | Kompatibelt med äldre Mudfish DNS. Krypterar förfrågningar men autentiserar inte servern. |
| UDP i klartext / TCP i klartext | Okrypterad DNS. Används endast för uttryckligen tillåtna ändamål. |
För Cloudflare med DoH använder du adressen 1.1.1.1:443 och certifikatservernamnet cloudflare-dns.com.
Klartextservrar måste tillåtas separat för vanliga uppslagningar, reservanvändning när andra servrar inte kan nås och hälsokontroller. Tillåtelse för ett ändamål gäller inte automatiskt de andra. DNS i klartext har skickats under denna körning betyder att okrypterad DNS faktiskt skickats sedan DNS senast startades. Statusen visas även om förfrågan senare misslyckades.
Vikter och hälsokontroller
Vikt avgör hur ofta uppslagningar som inte finns i cachen skickas till varje server. Samma vikt ger jämn fördelning. Om två servrar är tillgängliga får en server med vikt 2 dubbelt så stor andel som en med vikt 1. Viktintervallet är 1–100 och anger inte ordningen mellan primär- och reservserver.
Hälsokontroller är aktiverade som standard, körs var 30:e sekund och väntar högst 2 sekunder på svar. En misslyckad server undantas tillfälligt och återtas när kontrollen lyckas. Om periodiska kontroller stängs av kan en verklig uppslagning prova servern igen efter det konfigurerade intervallet.
Om vissa servrar inte kan nås eller ingen server är tillgänglig visas en varning under Starta/stoppa. Nya uppslagningar kan misslyckas även om DNS anges som aktivt. Kontrollera varje servers status under Inställningar.
Mudfish-noder
Expandera Mudfish-noder (valfritt) under serverlistan. Sök efter region eller server, välj Mudfish UDP eller Mudfish TCP, tryck på Lägg till valda servrar och sedan Tillämpa inställningar. Flera servrar kan läggas till. Uppdatera hämtar den tillgängliga listan utan att ändra sparade inställningar.
Se Felsökning om inga servrar är tillgängliga. För proxy, se SOCKS5-inställningar.