Bağlantı ayarları
Ayarlar bölümünde DNS isteklerinin Mudfish'e nasıl iletileceğini ve proxy kullanılıp kullanılmayacağını seçebilirsiniz. Sağlayıcı veya DoH/DoT değişimi için DNS sunucularına bakın.
Ayarları uygulama
Ayarlar sayfasındaki seçenekleri değiştirdikten sonra Ayarları uygula düğmesine basın. DNS çalışıyorsa kısa süre durup yeniden bağlanır. Devam eden web bağlantıları kapanabilir; uygulamadan sonra ilgili site veya uygulamanın bağlantısını yeniden açın. DNS durmuşsa yeni ayarlar sonraki başlatmada kullanılır.
Geri al, kaydedilmemiş değişiklikleri iptal eder. Görüntüleme dili, DNS ayarlarını uygulamadan hemen değişir.
DNS bağlantı yöntemi
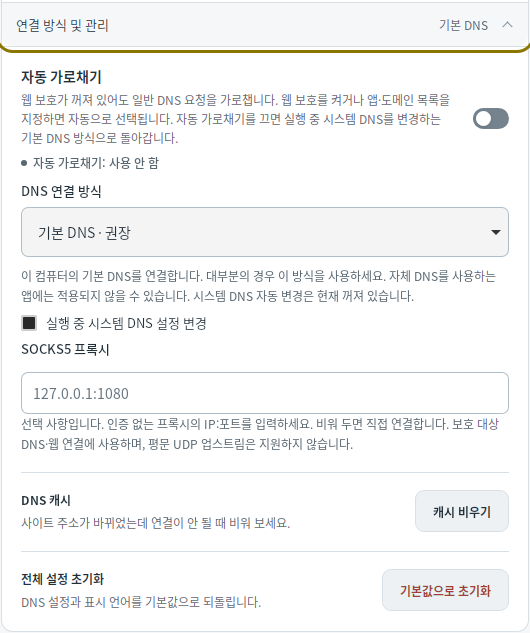
Windows ve Linux'ta Ayarlar → Bağlantı yöntemi ve yönetimi bölümünden DNS isteklerini uygulamaya iletme yöntemini değiştirebilirsiniz.
| Yöntem | Kapsam |
|---|---|
| Varsayılan DNS | Çalışırken bilgisayarın varsayılan DNS'ini Mudfish'e bağlar, durunca geri yükler. Başka DNS sunucusu kullanan uygulamalar bu yöntemden geçmeyebilir. |
| Uygulama DNS'ini dahil et · WFP / WinDivert (Windows) | Uygulamaların ayrıca belirlediği DNS sunucularına gönderilenler dahil normal DNS isteklerini yakalar. |
| Uygulamanın belirlediği DNS'i de bağla · eBPF (Linux) | Uygulamaların ayrıca belirlediği DNS sunucularına gönderilenler dahil normal DNS isteklerini yakalar. Linux 6.6 veya üzeri gerekir. |
| Sanal ağ · Wintun (Windows) / Sanal ağla bağlan · TUN (Linux) | Özel sanal DNS arayüzünden istekleri işler. Uygulamaların ayrıca belirlediği diğer DNS sunucularına giden istekleri yakalamaz. |
macOS DNS proxy'si, Android VPN izniyle DNS'i işler. Tarayıcı DoH'si veya Android Özel DNS gibi uygulamanın kendi şifreli DNS bağlantılarının şifresi çözülmez ve belirlenen DNS sunucusuna zorla yönlendirilmez.
Otomatik yakalama
Windows ve Linux'ta Otomatik yakalama, web koruması kapalı olsa da normal DNS'i işler. Web korumasını açarsanız veya uygulama ve alan adı kuralları belirlerseniz gerekli yakalama ayarları otomatik hazırlanır. Etkinleştirmek için Ayarları uygula düğmesine basın.
Yakalamayı kapatmak için önce web korumasını kapatıp uygulama ve alan adı listelerini boşaltın. Yakalama kapatılınca sistem DNS değişikliği açık olan Varsayılan DNS yöntemine dönülür.
SOCKS5 proxy
Bağlantı yöntemi ve yönetimi → SOCKS5 proxy alanına 127.0.0.1:1080 gibi IP ve bağlantı noktası girip ayarları uygulayın. Boşsa doğrudan bağlanılır. Proxy kimlik doğrulaması desteklenmez.
Proxy, korunan DoT, DoH, TCP DNS, Mudfish TCP ve web bağlantılarında kullanılır. Kullanmadan önce Mudfish UDP dahil etkin UDP sunucularını kapatın veya başka yönteme geçirin. Proxy bağlantısı başarısız olsa bile bu bağlantılar doğrudan bağlantıya dönüştürülmez.