DNS sunucuları
Varsayılan sunucular kullanıma hazırdır. Başka sağlayıcı veya bağlantı yöntemi için Ayarlar → DNS sunucuları bölümünü açın. Değişiklikten sonra Ayarları uygula düğmesine basın. DNS çalışıyorsa ayarları uygularken yeniden bağlanır.
Varsayılan sunucular
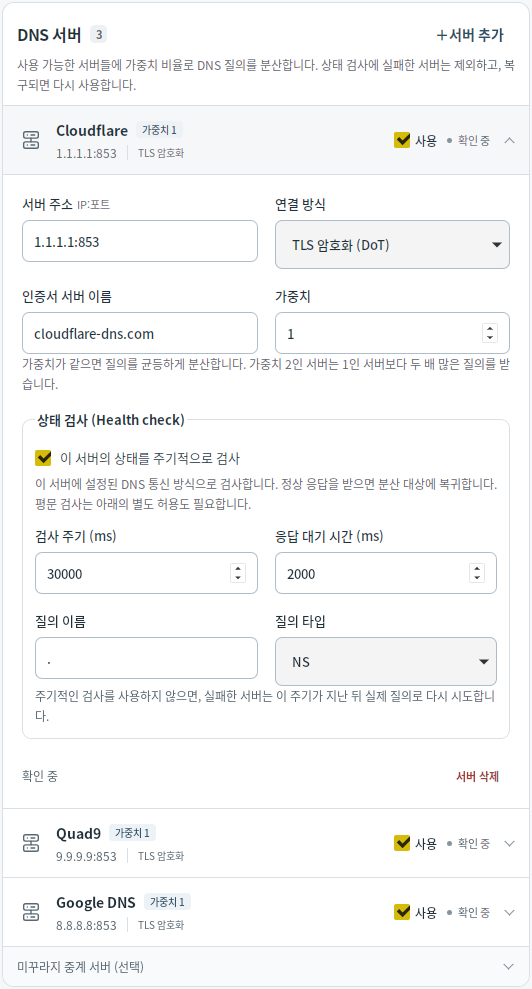
Aşağıdaki sunucular önceden kayıtlıdır. Hepsi sertifika doğrulamalı TLS şifreleme (DoT) kullanır ve aynı ağırlığa sahiptir.
| Sunucu | Sunucu adresi | Sertifika sunucu adı |
|---|---|---|
| Cloudflare | 1.1.1.1:853 | cloudflare-dns.com |
| Quad9 | 9.9.9.9:853 | dns.quad9.net |
8.8.8.8:853 | dns.google |
Yeni sorgular kullanılabilir sunucular arasında dağıtılır. İstek başarısızsa izin verilen başka sunucuda yeniden denenebilir. Varsayılan ayarlarda şifrelenmemiş DNS'e geçilmez.
Sunucu ekleme ve değiştirme
- DNS sunucuları bölümünde Sunucu ekle düğmesine basın.
- Sunucu adresi alanına IP ve bağlantı noktası girin.
- Bağlantı yöntemini seçin. DoT veya DoH için sağlayıcının sertifika sunucu adını girin. Bu ad IP adresinden farklı olabilir.
- Ayarları uygula düğmesine basın.
En fazla 16 sunucu eklenebilir. Sunucunun Kullan anahtarını kapatmak ayarı korur, ancak sunucuyu sorgu, yeniden deneme ve sağlık kontrollerinden çıkarır. En az bir kullanılabilir sunucuyu açık tutun.
Bağlantı yöntemleri ve düz metin izinleri
| Bağlantı yöntemi | Kullanım |
|---|---|
| TLS şifreleme (DoT) | Sunucu sertifikasını doğrulayan şifreli DNS. Genellikle 853 bağlantı noktasını kullanır; varsayılan yöntemdir. |
| HTTPS şifreleme (DoH) | HTTPS üzerinden sertifika doğrulamalı şifreli DNS. POST /dns-query kullanır; genellikle 443'e bağlanır. |
| Mudfish UDP / Mudfish TCP | Eski Mudfish DNS iletişim yöntemiyle uyumludur. İstekleri şifreler ancak sunucu kimlik doğrulaması desteklenmez. |
| Düz metin UDP / Düz metin TCP | Şifrelenmemiş DNS. Yalnızca açıkça izin verilen amaçlarla kullanılır. |
Örneğin Cloudflare DoH için adresi 1.1.1.1:443, sertifika sunucu adını cloudflare-dns.com yapın.
Düz metin sunucularında normal sorgular, diğer sunuculara bağlanılamadığında yedek kullanım ve sağlık kontrolleri için ayrı ayrı izin gerekir. Birine izin vermek diğerlerine izin vermez. Bu çalıştırmada düz metin DNS gönderildi, mevcut DNS çalışması başladıktan sonra gerçekten şifrelenmemiş DNS gönderildiğini belirtir. İstek sonradan başarısız olsa bile gösterilir.
Ağırlıklar ve sağlık kontrolleri
Ağırlık, önbellekte olmayan sorguların her sunucuya ne sıklıkta gönderileceğini belirler. Eşit ağırlıklar sorguları eşit dağıtır. İki sunucu da kullanılabiliyorsa ağırlığı 2 olan sunucu, ağırlığı 1 olanın iki katı oranda sorgu alır. Değer 1~100'dür; birincil ve yedek sunucu sıralaması değildir.
Sağlık kontrolleri varsayılan olarak açıktır; 30 saniyede bir çalışır ve yanıtı en fazla 2 saniye bekler. Başarısız sunucu geçici olarak dışlanır, kontrol başarılı olunca geri alınır. Düzenli kontrolleri kapatırsanız belirlenen süre geçince gerçek sorguyla tekrar denenebilir.
Bazı sunuculara bağlanılamıyorsa veya kullanılabilir sunucu yoksa Başlat/Durdur bölümünde uyarı gösterilir. DNS çalışıyor görünse bile yeni sorgular başarısız olabilir; Ayarlar bölümünde sunucu durumlarını kontrol edin.
Mudfish aktarma sunucuları
Kayıtlı sunucu listesinin altındaki Mudfish aktarma sunucuları (isteğe bağlı) bölümünü açın. Bölge veya sunucu arayın, Mudfish UDP veya Mudfish TCP seçin; ardından Seçilen sunucuları ekle ve Ayarları uygula düğmelerine basın. Birden fazla sunucu eklenebilir. Yenile, kayıtlı ayarları değiştirmeden kullanılabilir listeyi günceller.
Kullanılabilir sunucu yoksa sorun gidermeye bakın. Proxy için SOCKS5 proxy ayarlarını inceleyin.