Servery DNS
Výchozí servery jsou připravené k okamžitému použití. Chcete-li jiného poskytovatele nebo způsob připojení, otevřete Nastavení → Servery DNS. Po změně klepněte na Použít nastavení. Pokud DNS běží, při použití nastavení se znovu připojí.
Výchozí servery
Přednastaveny jsou následující servery. Všechny používají šifrování TLS (DoT) s ověřováním certifikátu a mají stejnou váhu.
| Server | Adresa serveru | Název serveru v certifikátu |
|---|---|---|
| Cloudflare | 1.1.1.1:853 | cloudflare-dns.com |
| Quad9 | 9.9.9.9:853 | dns.quad9.net |
8.8.8.8:853 | dns.google |
Nové dotazy se rozdělují mezi dostupné servery. Při selhání požadavku lze pokus opakovat přes jiný povolený server. Ve výchozím nastavení se nepřechází na nešifrované DNS.
Přidání nebo změna serveru
Server přidáte následovně.
- V části Servery DNS klepněte na Přidat server.
- Do Adresy serveru zadejte IP adresu a port.
- Vyberte Způsob připojení. Pro DoT nebo DoH zadejte Název serveru v certifikátu poskytovatele. Tento název se může lišit od IP adresy.
- Klepněte na Použít nastavení.
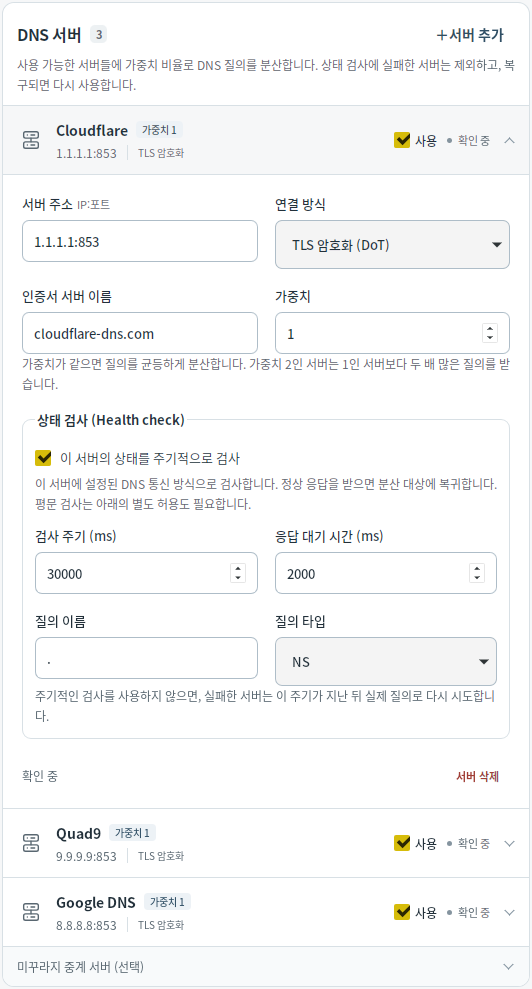
Lze zaregistrovat nejvýše 16 serverů. Vypnutím přepínače Používat ponecháte nastavení uložené, ale server vyřadíte z dotazů, opakovaných pokusů i kontrol dostupnosti. Nechte zapnutý alespoň jeden dostupný server.
Způsoby připojení a povolení nešifrovaného přenosu
| Způsob připojení | Použití |
|---|---|
| Šifrování TLS (DoT) | Šifrované DNS s ověřováním certifikátu serveru. Obvykle používá port 853 a je výchozím způsobem připojení. |
| Šifrování HTTPS (DoH) | Šifrované DNS přes HTTPS s ověřováním certifikátu serveru. Používá POST /dns-query a obvykle port 443. |
| Mudfish UDP / Mudfish TCP | Kompatibilní se starším způsobem komunikace Mudfish DNS. Šifruje požadavky, ale nepodporuje ověřování serveru. |
| Nešifrované UDP / Nešifrované TCP | Nešifrované DNS. Používá se pouze pro výslovně povolené účely. |
Například pro Cloudflare přes DoH nastavte adresu serveru na 1.1.1.1:443 a název serveru v certifikátu na cloudflare-dns.com.
U nešifrovaných serverů je třeba samostatně povolit běžné dotazy, náhradní použití při nedostupnosti jiných serverů a kontroly dostupnosti. Povolení jednoho účelu nepovoluje ostatní. Stav V tomto běhu bylo odesláno nešifrované DNS znamená, že od aktuálního spuštění DNS skutečně došlo k nešifrovanému přenosu. Zobrazuje se i tehdy, pokud požadavek později selhal.
Váhy a kontroly dostupnosti
Váha určuje, jak často server dostává dotazy, které nejsou v mezipaměti. Stejné váhy rozdělují dotazy rovnoměrně. Jsou-li dostupné oba servery, server s váhou 2 dostává dvojnásobný podíl dotazů oproti serveru s váhou 1. Rozsah je 1–100; váha neurčuje pořadí hlavního a záložního serveru.
Kontroly dostupnosti jsou ve výchozím nastavení zapnuté, probíhají každých 30 sekund a na odpověď čekají nejvýše 2 sekundy. Neúspěšný server se dočasně vyřadí a po úspěšné kontrole se vrátí. Pokud pravidelné kontroly vypnete, po uplynutí nastaveného intervalu lze server znovu vyzkoušet skutečným dotazem.
Pokud jsou některé servery nedostupné nebo není dostupný žádný, zobrazí se v části Spustit/Zastavit varování. Nové dotazy mohou selhávat, i když se DNS zobrazuje jako spuštěné. Zkontrolujte proto stav jednotlivých serverů v Nastavení.
Uzly Mudfish
Pod seznamem zaregistrovaných serverů rozbalte Uzly Mudfish (volitelné). Vyhledejte oblast nebo server, zvolte Mudfish UDP či Mudfish TCP a postupně klepněte na Přidat vybrané servery a Použít nastavení. Lze přidat více serverů. Obnovit aktualizuje dostupný seznam, aniž by měnilo uložené nastavení.
Pokud není dostupný žádný server, viz Řešení problémů. Pro použití proxy viz Nastavení proxy SOCKS5.