Configuración de conexión
Configuración le permite elegir cómo se reenvían las solicitudes de DNS a Mudfish y si se utiliza un proxy. Si desea cambiar su proveedor de DNS o DoH/DoT, consulte Servidor DNS.
Aplicar configuración
Cambie las opciones en Configuración y pulse Aplicar configuración. Si DNS está en funcionamiento, se detendrá brevemente y volverá a conectarse. Las conexiones web activas pueden cerrarse; vuelva a abrir el sitio o a conectar la aplicación después de aplicar los cambios. Si DNS está detenido, utilizará la nueva configuración la próxima vez que se inicie.
Revertir descarta los cambios no guardados. Idioma de visualización cambia instantáneamente sin aplicar ninguna configuración de DNS.
Método de conexión DNS
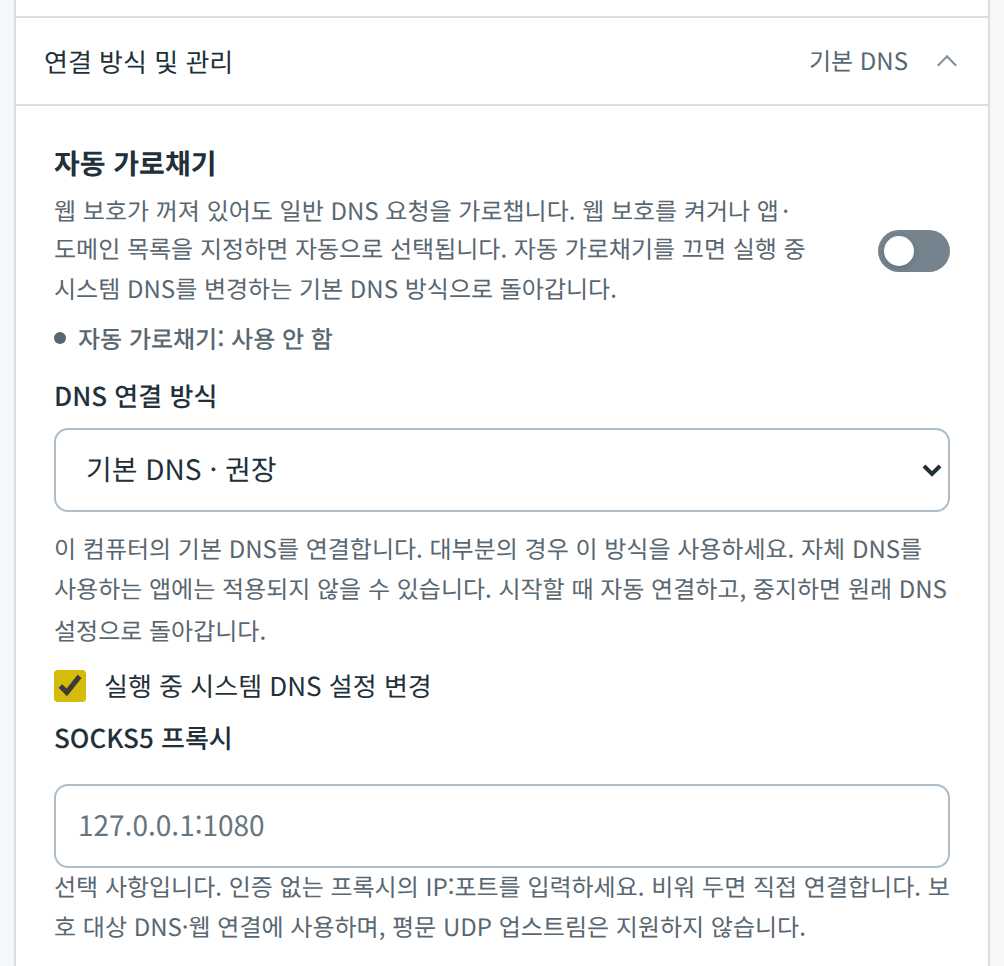
En Windows y Linux, puede elegir en Configuración → Método de conexión y gestión cómo se envían las solicitudes DNS a la aplicación.
| Método | Ámbito de aplicación |
|---|---|
| DNS predeterminado | Mientras está en funcionamiento, dirige el DNS predeterminado del equipo a Mudfish; al detenerse, restaura la configuración. Las aplicaciones que utilizan otros servidores DNS pueden no pasar por este método. |
| Incluir DNS de las aplicaciones · WFP / Incluir DNS de las aplicaciones · WinDivert (Windows) | Intercepta las solicitudes DNS convencionales, incluidas las que las aplicaciones envían a sus propios servidores DNS. |
| Incluir DNS especificado por las aplicaciones · eBPF (Linux) | Intercepta las solicitudes DNS convencionales, incluidas las que las aplicaciones envían a sus propios servidores DNS. Requiere Linux 6.6 o posterior. |
| Red virtual · Wintun (Windows) / Conexión mediante red virtual · TUN (Linux) | Procesa las solicitudes mediante una interfaz virtual dedicada a DNS. No intercepta las solicitudes que las aplicaciones envían a otros servidores DNS especificados por ellas. |
En macOS, DNS se procesa mediante un proxy DNS; en Android, mediante el permiso de VPN. No se descifran ni se redirigen forzosamente las conexiones DNS cifradas propias de las aplicaciones, como DoH del navegador o DNS privado de Android.
Interceptación automática
Interceptación automática en Windows y Linux maneja DNS normal incluso cuando la protección web está desactivada. Al activar Protección web o especificar Reglas de aplicación y dominio se prepararán automáticamente las configuraciones de intercepción necesarias. Presione Aplicar configuración para activar.
Para desactivar la interceptación, desactive primero la protección web y vacíe las listas de aplicaciones y dominios. Al desactivarla, se vuelve al método DNS predeterminado con la modificación del DNS del sistema activada.
Proxy SOCKS5
En Método de conexión y gestión, introduzca una dirección IP y un puerto, como 127.0.0.1:1080, en Proxy SOCKS5 y aplique la configuración. Si deja el campo vacío, la conexión será directa. No se admite autenticación del proxy.
El proxy se utiliza para las conexiones protegidas DoT, DoH, DNS por TCP, Mudfish TCP y web. Antes de utilizarlo, desactive los servidores UDP activos, incluido Mudfish UDP, o cambie su protocolo. Si falla la conexión con el proxy, estas conexiones no pasan a ser directas.