Servidor DNS
Los servidores predeterminados están listos para usarse. Para elegir otro proveedor o método de conexión, abra Configuración → Servidor DNS. Después de hacer cambios, pulse Aplicar configuración. Si DNS está en funcionamiento, se volverá a conectar al pulsar Aplicar configuración.
Servidores predeterminados
Los siguientes servidores vienen preconfigurados. Todos utilizan cifrado TLS (DoT) con verificación del certificado y tienen el mismo peso.
| Servidor | Dirección del servidor | Nombre del servidor para el certificado |
|---|---|---|
| Cloudflare | 1.1.1.1:853 | cloudflare-dns.com |
| Quad9 | 9.9.9.9:853 | dns.quad9.net |
8.8.8.8:853 | dns.google |
Las nuevas consultas se distribuyen entre los servidores disponibles. Si una solicitud falla, puede reintentarse con otro servidor permitido. La configuración predeterminada no recurre a DNS sin cifrar.
Agregar y cambiar servidores
Para añadir un servidor, siga estos pasos:
- En Servidor DNS, pulse Agregar servidor.
- Introduzca la dirección IP y el puerto en Dirección del servidor.
- Seleccione Método de conexión. Si utiliza DoT o DoH, introduzca el Nombre del servidor para el certificado del proveedor. Este nombre puede ser distinto de la dirección IP.
- Pulse Aplicar configuración.
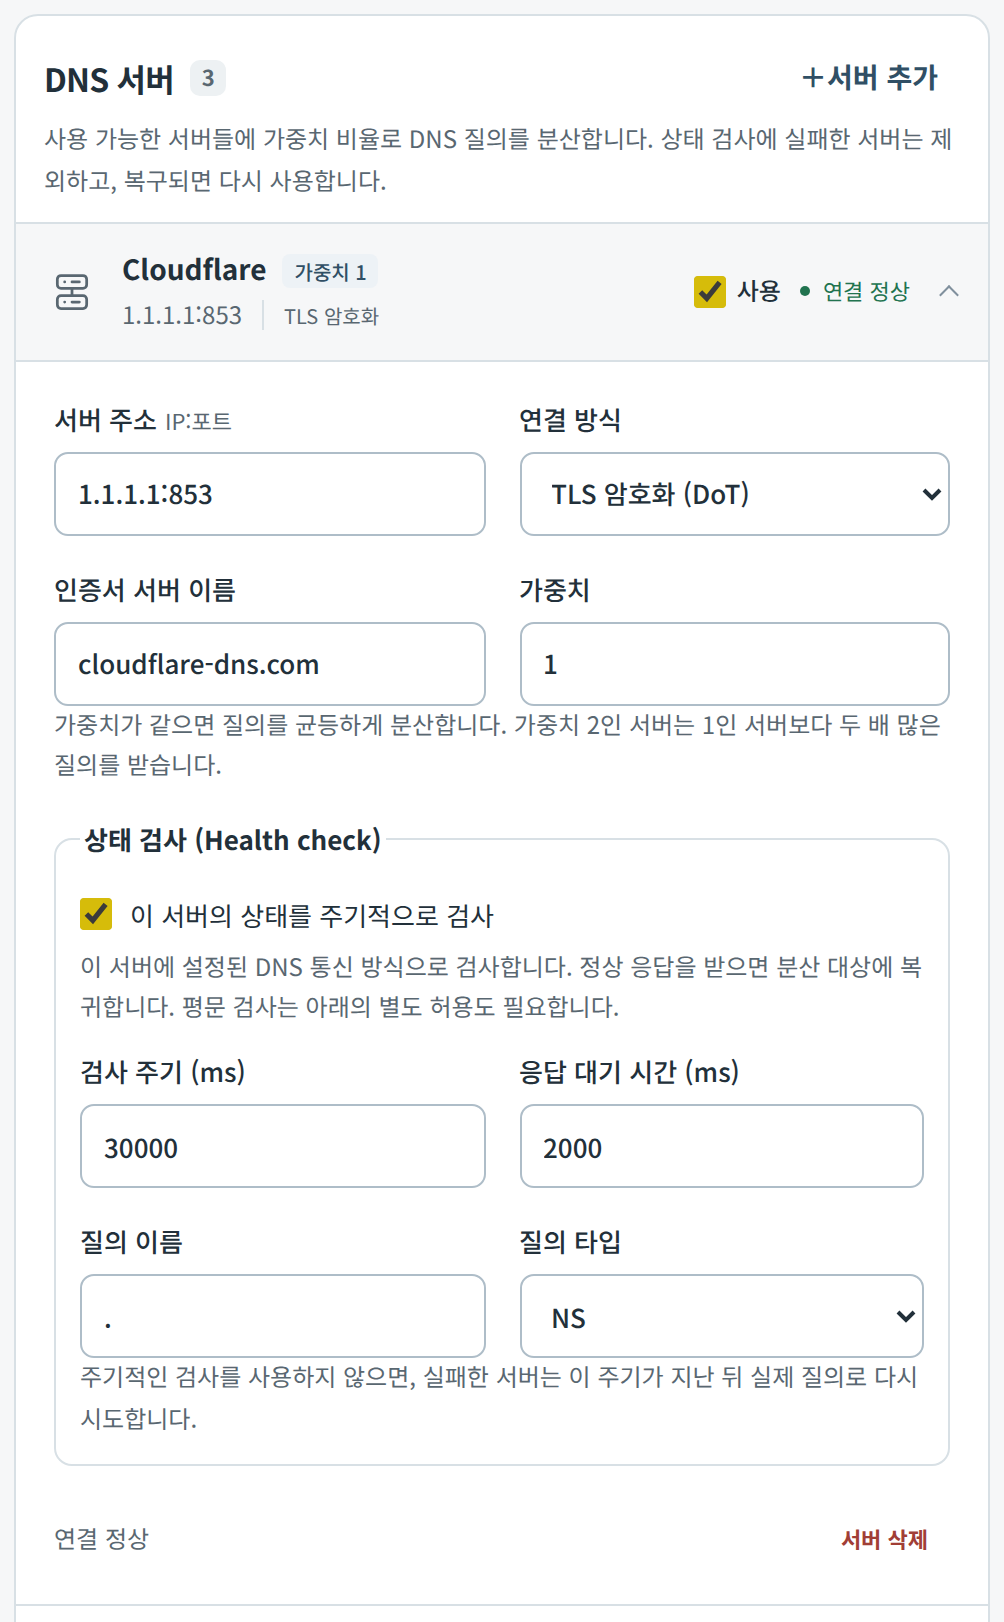
Se pueden registrar hasta 16 servidores. Al desactivar el conmutador Activado en un servidor se conservará su configuración, pero se excluirá de búsquedas, reintentos y comprobaciones de estado. Deje activado al menos un servidor disponible.
Métodos de conexión y permisos de DNS sin cifrar
| Método de conexión | Propósito |
|---|---|
| Cifrado TLS (DoT) | DNS cifrado con verificación del certificado del servidor. Suele utilizar el puerto 853 y es el método predeterminado. |
| Cifrado HTTPS (DoH) | DNS cifrado mediante HTTPS con verificación del certificado del servidor. Utiliza POST /dns-query y normalmente se conecta al puerto 443. |
| Mudfish UDP / Mudfish TCP | Compatible con el protocolo del antiguo Mudfish DNS. Cifra las solicitudes, pero no autentica al servidor. |
| UDP sin cifrar / TCP sin cifrar | DNS no cifrado. Úselo únicamente para fines explícitamente permitidos. |
Por ejemplo, para usar Cloudflare como DoH, configure la dirección del servidor en 1.1.1.1:443 y el nombre del servidor de certificados en cloudflare-dns.com.
El uso de servidores sin cifrar debe autorizarse por separado para consultas normales, como alternativa cuando otros servidores no estén disponibles y para comprobaciones de estado. Autorizar un uso no autoriza los demás. Se ha enviado DNS sin cifrar durante esta ejecución indica que se ha enviado realmente DNS sin cifrar desde el último inicio de DNS, aunque la solicitud haya fallado después.
Peso y comprobaciones de estado
Peso determina la proporción de consultas sin respuesta en caché que recibe cada servidor. Con pesos iguales, las consultas se reparten por igual. Si ambos servidores están disponibles, uno con peso 2 recibe el doble de consultas que otro con peso 1. El rango es de 1 a 100; no establece un orden de servidor principal y de reserva.
La comprobación de estado está activada de forma predeterminada, se ejecuta cada 30 segundos y espera hasta 2 segundos para obtener una respuesta. Un servidor fallido será excluido temporalmente del uso y se incluirá nuevamente si la verificación es exitosa. Si desactiva la verificación periódica, puede volver a intentar el servidor con una consulta real después del intervalo establecido.
Si no puede conectarse a algunos servidores o no hay servidores disponibles, verá una advertencia en Iniciar/Detener. Incluso si DNS se muestra como en ejecución, las nuevas búsquedas pueden fallar, así que verifique el estado específico del servidor en Configuración.
Servidor de retransmisión Mudfish
Expanda Servidores de retransmisión de Mudfish (opcional) debajo de la lista de servidores configurados. Busque una región o un servidor, seleccione Mudfish UDP o Mudfish TCP y pulse Agregar servidor seleccionado y, después, Aplicar configuración. Puede añadir varios servidores. Actualizar actualiza la lista disponible sin modificar la configuración guardada.
Si no hay servidores disponibles, consulte Solución de problemas. Si desea utilizar un proxy, consulte Configuración del proxy SOCKS5.