سرورهای DNS
سرورهای پیشفرض آمادهٔ استفاده هستند. برای استفاده از ارائهدهنده یا روش اتصال دیگر، تنظیمات ← سرورهای DNS را باز کنید. پس از تغییر، اعمال تنظیمات را بزنید. اگر DNS در حال اجرا باشد، هنگام اعمال تنظیمات دوباره متصل میشود.
سرورهای پیشفرض
سرورهای زیر از قبل ثبت شدهاند. همه از رمزگذاری TLS (DoT) با اعتبارسنجی گواهی استفاده میکنند و وزن یکسان دارند.
| سرور | آدرس سرور | نام سرور گواهی |
|---|---|---|
| Cloudflare | 1.1.1.1:853 | cloudflare-dns.com |
| Quad9 | 9.9.9.9:853 | dns.quad9.net |
8.8.8.8:853 | dns.google |
پرسوجوهای جدید میان سرورهای در دسترس توزیع میشوند. اگر درخواست شکست بخورد، ممکن است با سرور مجاز دیگری دوباره تلاش شود. در تنظیمات پیشفرض، به DNS رمزگذارینشده تغییر نمیکند.
افزودن یا تغییر سرور
برای افزودن سرور:
- در سرورهای DNS، افزودن سرور را بزنید.
- در آدرس سرور، IP و پورت را وارد کنید.
- روش اتصال را انتخاب کنید. برای DoT یا DoH، نام سرور گواهی ارائهدهنده را وارد کنید. این نام ممکن است با IP متفاوت باشد.
- اعمال تنظیمات را بزنید.
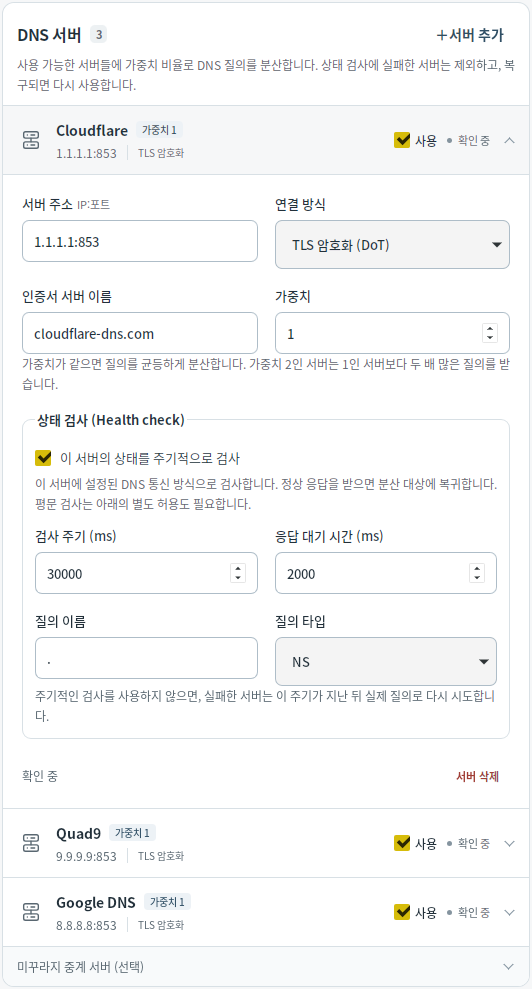
حداکثر 16 سرور میتوان ثبت کرد. با خاموش کردن کلید استفاده یک سرور، تنظیمات آن حفظ میشود، اما از پرسوجو، تلاش مجدد و بررسی سلامت کنار گذاشته میشود. دستکم یک سرور قابل استفاده را روشن نگه دارید.
روشهای اتصال و مجوز ارسال متن ساده
| روش اتصال | کاربرد |
|---|---|
| رمزگذاری TLS (DoT) | DNS رمزگذاریشده با اعتبارسنجی گواهی سرور. معمولاً از پورت 853 استفاده میکند و روش پیشفرض است. |
| رمزگذاری HTTPS (DoH) | DNS رمزگذاریشده از طریق HTTPS با اعتبارسنجی گواهی سرور. از POST /dns-query و معمولاً پورت 443 استفاده میکند. |
| Mudfish UDP / Mudfish TCP | با روش قدیمی ارتباط DNS در Mudfish سازگار است. درخواستها را رمزگذاری میکند، اما احراز هویت سرور ندارد. |
| UDP متن ساده / TCP متن ساده | DNS رمزگذارینشده است و فقط برای کاربردهایی که صریحاً مجاز کردهاید استفاده میشود. |
برای مثال، برای Cloudflare با DoH، آدرس سرور را 1.1.1.1:443 و نام سرور گواهی را cloudflare-dns.com قرار دهید.
برای سرور متن ساده، پرسوجوی عادی، استفادهٔ جایگزین هنگام عدم دسترسی به سایر سرورها و بررسی سلامت باید جداگانه مجاز شوند. اجازهٔ یک کاربرد به معنی اجازهٔ بقیه نیست. DNS متن ساده در این اجرا ارسال شده است یعنی از آغاز اجرای فعلی DNS، واقعاً DNS رمزگذارینشده ارسال شده است. حتی اگر آن درخواست بعداً شکست بخورد، این وضعیت نمایش داده میشود.
وزن و بررسی سلامت
وزن تعیین میکند پرسوجوهایی که در حافظهٔ نهان نیستند با چه فراوانی به هر سرور فرستاده شوند. وزنهای یکسان، توزیع برابر ایجاد میکنند. وقتی دو سرور در دسترس باشند، سرور با وزن 2 دو برابر سرور با وزن 1 پرسوجو دریافت میکند. وزن از 1 تا 100 است و ترتیب سرور اصلی و پشتیبان را تعیین نمیکند.
بررسی سلامت به طور پیشفرض فعال است، هر 30 ثانیه اجرا میشود و تا 2 ثانیه منتظر پاسخ میماند. سرور ناموفق موقتاً از استفاده کنار گذاشته میشود و پس از بررسی موفق برمیگردد. اگر بررسی دورهای را خاموش کنید، پس از گذشت بازهٔ تعیینشده، ممکن است با یک پرسوجوی واقعی دوباره آن سرور امتحان شود.
اگر برخی سرورها یا هیچ سروری در دسترس نباشند، در شروع/توقف هشدار نمایش داده میشود. حتی اگر DNS در حال اجرا نشان داده شود، ممکن است پرسوجوهای جدید شکست بخورند؛ وضعیت هر سرور را در تنظیمات بررسی کنید.
سرورهای واسط Mudfish
زیر فهرست سرورهای ثبتشده، سرورهای واسط Mudfish (اختیاری) را باز کنید. منطقه یا سرور را جستوجو کنید، Mudfish UDP یا Mudfish TCP را انتخاب کنید و سپس افزودن سرورهای انتخابشده و اعمال تنظیمات را بزنید. میتوان چند سرور اضافه کرد. تازهسازی بدون تغییر تنظیمات ذخیرهشده، فهرست قابل استفاده را بهروز میکند.
اگر سروری در دسترس نیست، رفع مشکل را ببینید. برای استفاده از پروکسی، تنظیمات پروکسی SOCKS5 را بررسی کنید.