הגנת אינטרנט
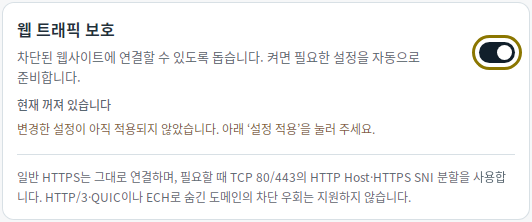
הגנת תעבורת אינטרנט היא תכונה אופציונלית ב־Windows/Linux שעשויה לסייע בחלק מחסימות האתרים. היא כבויה כברירת מחדל ופועלת יחד עם הגנת DNS.
הפעלת הגנת אינטרנט
- בהגדרות, הפעילו הגנת תעבורת אינטרנט. הגדרות היירוט האוטומטי הדרושות מוכנות אוטומטית.
- לחצו על החלת הגדרות.
- אם DNS עצור, לחצו על התחלת DNS.
- פתחו מחדש את החיבור של האתר או האפליקציה.
תחולה ודרישות
הגנת האינטרנט משנה את אופן שליחת נתוני HTTP Host ו־HTTPS TLS SNI ביציאות TCP 80 ו־443. ב־HTTPS נעשה תחילה ניסיון חיבור רגיל, ופיצול השליחה משמש בעת הצורך. אין פענוח של תוכן HTTPS ואין צורך להתקין אישור.
ב־Linux נדרשת גרסה 6.6 ואילך עם אפשרות שימוש ב־eBPF. לבחירת אפליקציות בנפרד נדרשים גם cgroup v2 ותמיכת BTF בליבה.
לפי דף ההורדות, macOS תומך בהגנת DNS בלבד. להגדרות macOS ו־Android עיינו במדריך התחלת DNS.
הפיצול אינו חל על HTTP/3 (QUIC), על שמות מארח שמוסתרים בתוך Encrypted ClientHello (ECH) או על תעבורת אינטרנט ביציאות אחרות. התוצאות תלויות בסביבת הרשת. לאחר החלת ההגדרות פתחו מחדש חיבורים קיימים.
בחירת אפליקציות והוספת חריגים
בברירת המחדל ההגנה חלה על כל האפליקציות ושמות המתחם. לבחירה או להוספת חריגים השתמשו בכללי אפליקציות ושמות מתחם. הכללים משפיעים גם על הגנת DNS כשהגנת האינטרנט כבויה.
בדיקת חיבור
הפעילו היסטוריית שמות מתחם אחרונים כדי לראות את תוצאות העיבוד. שליחה מפוצלת הושלמה מציין שהנתונים הראשוניים נשלחו, ולא שהאתר השיב כראוי. אם האתר עדיין אינו נפתח, עיינו בפתרון בעיות.