Dump paket menggunakan Wireshark
Halaman ini menjelaskan secara singkat cara merekam paket menggunakan Wireshark. Dump paket merupakan salah satu cara analisis yang efektif saat Anda meminta dukungan untuk game baru atau mengalami masalah saat menggunakan Mudfish.
- Saat merekam paket, gunakan LAN berkabel. Pustaka WinPcap terkadang tidak bekerja dengan baik pada LAN nirkabel, sedangkan AirPcap merupakan produk komersial sehingga lebih sulit digunakan.
Memasang Wireshark
-
Kunjungi situs resmi https://www.wireshark.org/ dan pasang rilis terbaru. Biasanya winpcap ikut dipasang.
Contoh layar pemasangan dalam bahasa sumber.
Jika tidak bekerja dengan benar pada Microsoft Windows NT 10.0 (build 1607) / NDIS 6 atau lebih baru, coba pasang Win10Pcap atau Npcap.
-
Setelah pemasangan, jalankan program. Jika layar berikut muncul, Wireshark berhasil dipasang. Sekarang Anda dapat merekam paket.
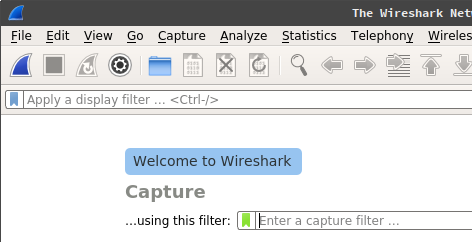
Contoh layar Wireshark dalam bahasa sumber.
Merekam paket menggunakan Wireshark
-
Sebelum mulai, hentikan semua program P2P, browser yang terbuka, program unduhan, dan Mudfish. Jika tidak, berkas dump bisa membesar tanpa perlu dan banyaknya ragam paket dapat menyulitkan analisis.
-
Klik ikon kiri atas (List the available capture interfaces), seperti pada gambar, untuk menampilkan antarmuka jaringan yang tersedia pada komputer.
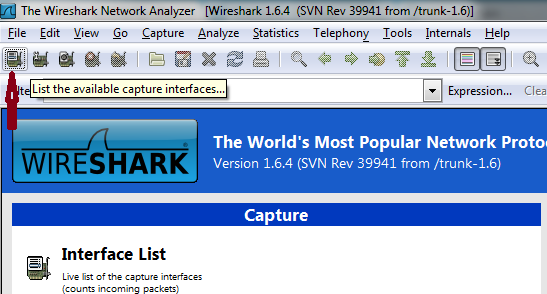
Tombol daftar antarmuka pada layar bahasa sumber.
-
Jendela berikut akan muncul. Pilih antarmuka jaringan yang paketnya akan direkam. Antarmuka bernama TAP-Win32 Adapter V9 digunakan oleh Mudfish, sedangkan Intel(R) 82579LM Gigabit Network Connection adalah kartu Ethernet pada laptop penulis. Nama kartu Ethernet berbeda pada setiap komputer. Biasanya antarmuka dengan jumlah Packets yang terus bertambah setelah jendela dibuka adalah antarmuka yang terhubung ke internet.
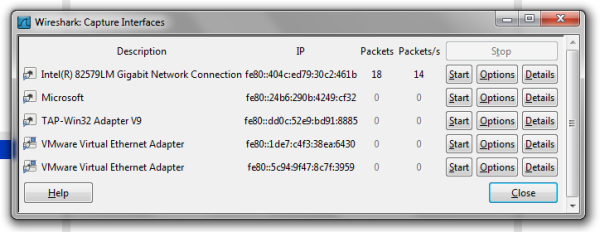
Contoh pemilihan antarmuka pada layar bahasa sumber.
-
Contoh ini menggunakan antarmuka Intel(R) 82579LM Gigabit Network Connection. Klik Start di sampingnya untuk mulai merekam paket.
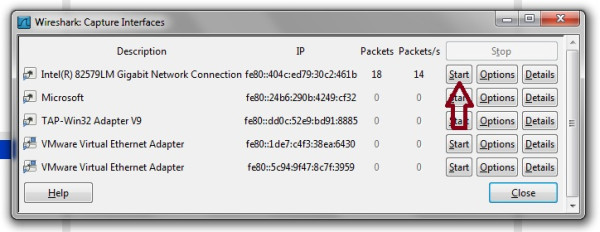
Tombol Start pada layar bahasa sumber.
-
Layar berikut menunjukkan bahwa perekaman paket sedang berlangsung.
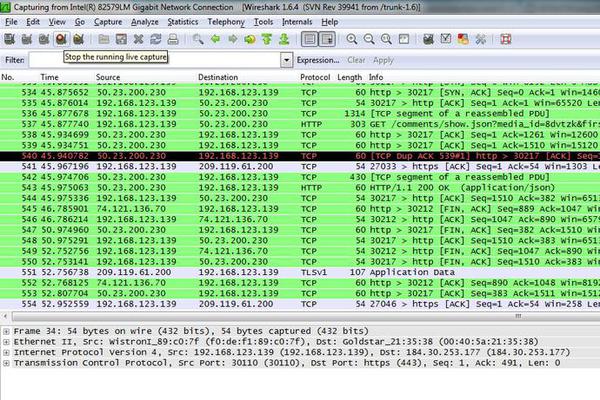
Contoh perekaman paket pada layar bahasa sumber.
-
Sekarang mainkan game bersama pengguna lain! Kadang pengguna mengirim dump tanpa benar-benar bermain bersama pengguna lain. Dump seperti itu tidak membantu analisis.
Menghentikan Wireshark dan menyimpan dump paket
-
Setelah merekam selama waktu atau jumlah yang diinginkan, hentikan dan simpan hasilnya. Klik ikon berhenti (Stop the running live capture) seperti pada gambar.
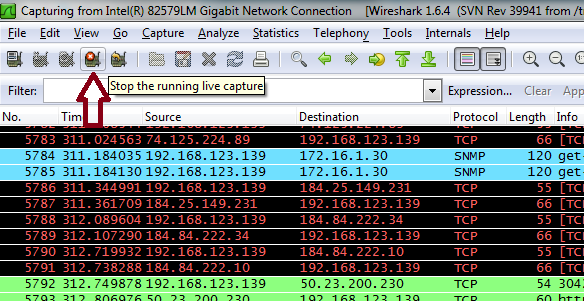
Tombol berhenti pada layar bahasa sumber.
-
Perekaman sudah berhenti. Simpan berkas melalui menu File → Save di bagian atas.
-
Kirim berkas ke support@loxch.com agar kami dapat menganalisis masalah atau mendaftarkan game baru. Jangan pernah mengunggah berkas dump paket ke forum; kirimkan melalui email. Dump paket dapat berisi informasi penting yang dapat menimbulkan masalah keamanan jika dipublikasikan.