Regole per app e domini
Su Windows e Linux, le regole per app e domini stabiliscono quali richieste DNS devono utilizzare Mudfish e a quali connessioni web applicare la protezione web facoltativa. Le regole si applicano al DNS anche quando la protezione web è disattivata. Le richieste escluse dalla selezione seguono il percorso originale e potrebbero non essere cifrate.
Per modificare le regole, apri Impostazioni → Destinatari della protezione DNS e web.
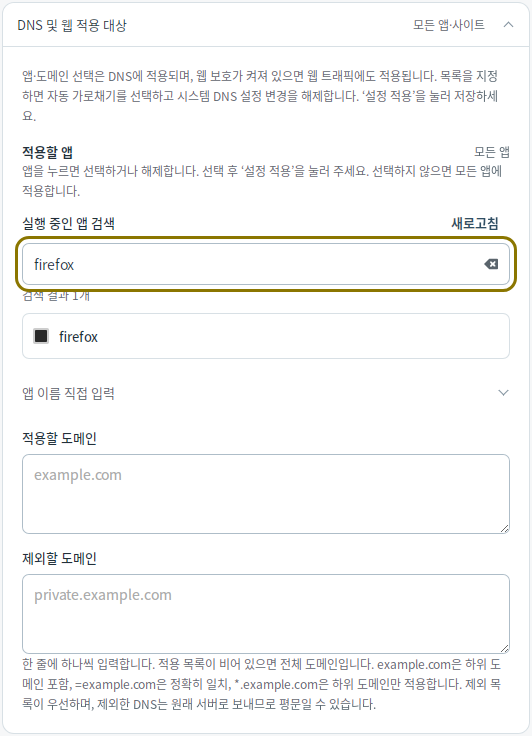
Selezionare le app
Se l’elenco è vuoto, la protezione si applica a tutte le app. Seleziona un’app nell’elenco oppure usa Inserisci manualmente il nome dell’app. Su Windows e Linux usa soltanto il nome dell’eseguibile, senza percorso o argomenti: ad esempio firefox.exe su Windows e firefox su Linux.
Aggiungere regole per i domini
Inserisci una regola per riga in Domini da includere o Domini da escludere.
| Regola | Corrispondenza |
|---|---|
example.com | Il dominio e i suoi sottodomini. |
=example.com | Soltanto il dominio esatto. |
*.example.com | Soltanto i sottodomini, come www.example.com. |
Se l’elenco di inclusione è vuoto, vengono inclusi tutti i domini. Le esclusioni hanno precedenza sulle inclusioni. Inserisci soltanto il nome di dominio, senza https:// o percorsi URL, poi premi Applica impostazioni.
Applicare le regole
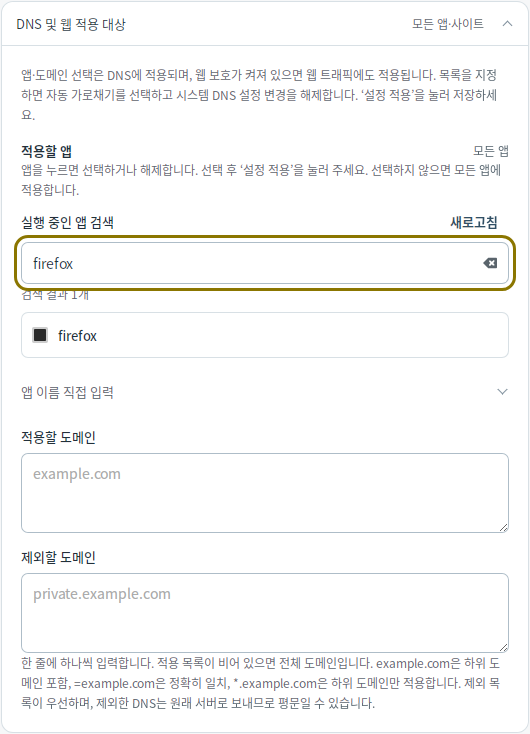
Selezionando app o aggiungendo regole per i domini, viene attivata l’intercettazione automatica e disattivata l’opzione Modifica le impostazioni DNS del sistema durante l’esecuzione. Premi Applica impostazioni per salvare e riapri le connessioni esistenti.
Su Linux, la selezione di app e domini richiede Linux 6.6 o successivo con eBPF disponibile. Per le singole app servono anche cgroup v2 e il supporto BTF del kernel. Le richieste elaborate dal resolver DNS condiviso del sistema potrebbero non essere attribuibili all’app che le ha originate.
Per tornare ad applicare la protezione a tutte le app e a tutti i domini, svuota l’elenco delle app e quelli dei domini inclusi ed esclusi, quindi applica le impostazioni. L’intercettazione automatica rimane attiva. Per disattivarla, consulta Impostazioni della connessione.