Server DNS
I server predefiniti sono pronti all’uso. Per utilizzare un altro fornitore o metodo di connessione, apri Impostazioni → Server DNS e, dopo le modifiche, premi Applica impostazioni. Se il DNS è attivo, l’applicazione delle impostazioni provoca una riconnessione.
Server predefiniti
Sono registrati inizialmente i server seguenti. Tutti utilizzano Cifratura TLS (DoT) con verifica del certificato e hanno lo stesso peso.
| Server | Indirizzo | Nome del server nel certificato |
|---|---|---|
| Cloudflare | 1.1.1.1:853 | cloudflare-dns.com |
| Quad9 | 9.9.9.9:853 | dns.quad9.net |
8.8.8.8:853 | dns.google |
Le nuove richieste vengono distribuite tra i server disponibili. Se una richiesta fallisce, può essere riprovata con un altro server consentito. La configurazione predefinita non passa al DNS non cifrato.
Aggiungere o modificare un server
Per aggiungere un server:
- In Server DNS, premi Aggiungi server.
- Inserisci IP e porta in Indirizzo del server.
- Scegli il Metodo di connessione. Per DoT o DoH, inserisci il Nome del server nel certificato fornito dal gestore. Può differire dall’indirizzo IP.
- Premi Applica impostazioni.
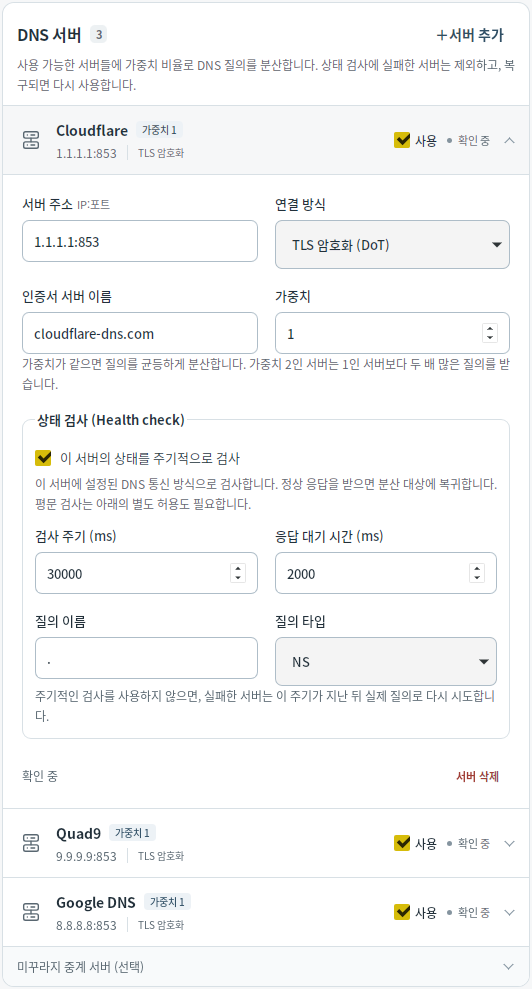
Puoi registrare fino a 16 server. Disattivando l’interruttore Usa, mantieni la configurazione ma escludi il server dalle richieste, dai tentativi successivi e dai controlli di stato. Lascia attivo almeno un server utilizzabile.
Metodi di connessione e autorizzazioni per il testo in chiaro
| Metodo | Utilizzo |
|---|---|
| Cifratura TLS (DoT) | DNS cifrato con verifica del certificato del server. Usa normalmente la porta 853 ed è il metodo predefinito. |
| Cifratura HTTPS (DoH) | DNS cifrato tramite HTTPS con verifica del certificato. Usa POST /dns-query e normalmente la porta 443. |
| Mudfish UDP / Mudfish TCP | Compatibile con il precedente metodo di comunicazione DNS Mudfish. Cifra le richieste, ma non autentica il server. |
| UDP in chiaro / TCP in chiaro | DNS non cifrato, utilizzato soltanto per gli scopi esplicitamente autorizzati. |
Ad esempio, per usare Cloudflare tramite DoH, imposta 1.1.1.1:443 come indirizzo e cloudflare-dns.com come nome del server nel certificato.
Per i server in chiaro devi autorizzare separatamente le richieste normali, l’uso come alternativa quando gli altri server non sono raggiungibili e i controlli di stato. Autorizzare uno scopo non autorizza gli altri. DNS in chiaro trasmesso in questa esecuzione indica che, dall’ultimo avvio del DNS, è stato effettivamente inviato traffico DNS non cifrato. Lo stato viene mostrato anche se la richiesta è poi fallita.
Pesi e controlli di stato
Il Peso determina la frequenza con cui ciascun server riceve le richieste non presenti in cache. Pesi uguali distribuiscono uniformemente le richieste. Se entrambi i server sono disponibili, un server con peso 2 riceve richieste con frequenza doppia rispetto a uno con peso 1. Il peso va da 1 a 100 e non definisce l’ordine tra server primario e di riserva.
I controlli di stato sono attivi per impostazione predefinita: vengono eseguiti ogni 30 secondi e attendono una risposta per 2 secondi. I server che falliscono vengono esclusi temporaneamente e reinseriti quando un controllo riesce. Se disattivi i controlli periodici, una richiesta effettiva può riprovare il server dopo l’intervallo configurato.
Se alcuni server non sono raggiungibili o nessuno è disponibile, compare un avviso in Avvio/arresto. Le nuove richieste possono fallire anche quando il DNS risulta in esecuzione: verifica lo stato di ciascun server in Impostazioni.
Nodi Mudfish
Espandi Nodi Mudfish (facoltativi) sotto l’elenco dei server registrati. Cerca una regione o un server, scegli Mudfish UDP o Mudfish TCP, quindi premi Aggiungi server selezionati e Applica impostazioni. Puoi aggiungere più server. Aggiorna ricarica l’elenco disponibile senza modificare le impostazioni salvate.
Se nessun server è disponibile, consulta Risoluzione dei problemi. Per usare un proxy, consulta Proxy SOCKS5.