Serwery DNS
Serwery domyślne są gotowe do użycia. Aby wybrać innego dostawcę lub sposób połączenia, otwórz Ustawienia → Serwery DNS. Po zmianach naciśnij Zastosuj ustawienia. Jeśli DNS działa, zastosowanie ustawień ponownie nawiązuje połączenie.
Serwery domyślne
Domyślnie zarejestrowano poniższe serwery. Wszystkie używają szyfrowania TLS (DoT) z weryfikacją certyfikatów i mają tę samą wagę.
| Serwer | Adres serwera | Nazwa serwera w certyfikacie |
|---|---|---|
| Cloudflare | 1.1.1.1:853 | cloudflare-dns.com |
| Quad9 | 9.9.9.9:853 | dns.quad9.net |
8.8.8.8:853 | dns.google |
Nowe zapytania są rozdzielane między dostępne serwery. W razie niepowodzenia żądanie może zostać ponowione na innym dozwolonym serwerze. Domyślnie aplikacja nie przełącza się na nieszyfrowany DNS.
Dodawanie i zmiana serwera
Aby dodać serwer:
- W sekcji Serwery DNS naciśnij Dodaj serwer.
- W Adres serwera wpisz adres IP i port.
- Wybierz Sposób połączenia. Dla DoT lub DoH podaj Nazwę serwera w certyfikacie wskazaną przez dostawcę. Może różnić się od adresu IP.
- Naciśnij Zastosuj ustawienia.
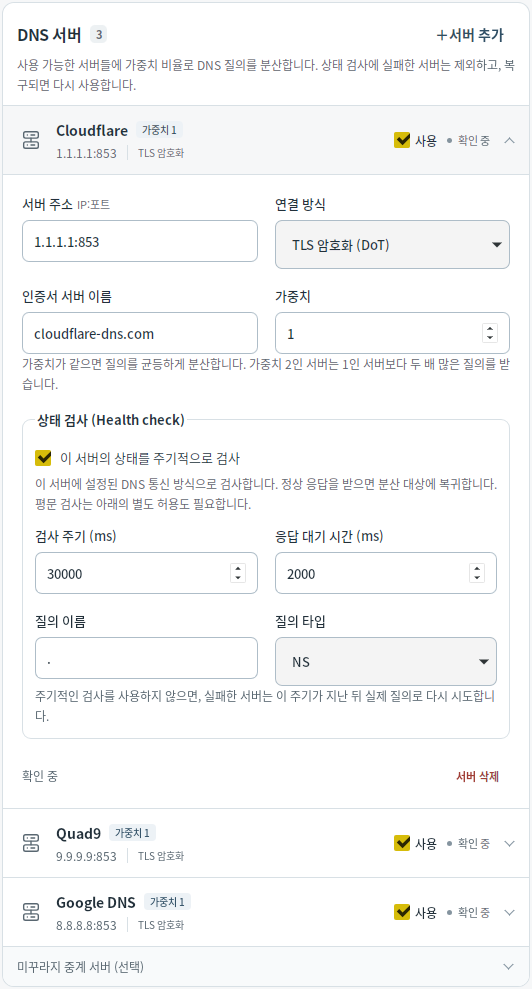
Można zarejestrować do 16 serwerów. Wyłączenie przełącznika Używaj zachowuje ustawienia serwera, ale wyklucza go z zapytań, ponownych prób i sprawdzania stanu. Pozostaw włączony co najmniej jeden dostępny serwer.
Sposoby połączenia i zgody na transmisję jawną
| Sposób połączenia | Zastosowanie |
|---|---|
| Szyfrowanie TLS (DoT) | Szyfrowany DNS z weryfikacją certyfikatu serwera. Zwykle używa portu 853 i jest sposobem domyślnym. |
| Szyfrowanie HTTPS (DoH) | Szyfrowany DNS przez HTTPS z weryfikacją certyfikatu serwera. Używa POST /dns-query, zwykle na porcie 443. |
| Mudfish UDP / Mudfish TCP | Zgodność z dotychczasowym protokołem DNS Mudfish. Żądania są szyfrowane, ale uwierzytelnianie serwera nie jest obsługiwane. |
| Jawny UDP / Jawny TCP | Nieszyfrowany DNS. Używany tylko do wyraźnie dozwolonych celów. |
Na przykład dla Cloudflare przez DoH ustaw adres 1.1.1.1:443 i nazwę serwera w certyfikacie cloudflare-dns.com.
Dla serwerów jawnych trzeba osobno zezwolić na zwykłe zapytania, użycie zastępcze przy niedostępności innych serwerów oraz sprawdzanie stanu. Jedna zgoda nie obejmuje pozostałych zastosowań. Stan W tym uruchomieniu wysłano jawny DNS oznacza, że od uruchomienia bieżącej sesji DNS faktycznie wysłano nieszyfrowane zapytanie. Jest pokazywany również wtedy, gdy żądanie później się nie powiodło.
Wagi i sprawdzanie stanu
Waga określa częstotliwość wysyłania do serwera zapytań, których nie ma w pamięci podręcznej. Przy równych wagach zapytania są rozdzielane równomiernie. Jeśli oba serwery są dostępne, serwer z wagą 2 otrzymuje dwa razy większy udział zapytań niż serwer z wagą 1. Waga wynosi 1–100 i nie określa kolejności serwera głównego i zapasowego.
Sprawdzanie stanu jest domyślnie włączone, odbywa się co 30 sekund i czeka na odpowiedź do 2 sekund. Serwer, który nie odpowie, jest tymczasowo wykluczany, a po pomyślnym teście wraca do użycia. Jeśli wyłączysz okresowe testy, po upływie ustawionego czasu rzeczywiste zapytanie może ponownie wypróbować serwer.
Jeśli część serwerów jest niedostępna lub nie ma żadnego dostępnego serwera, na ekranie Uruchamianie/zatrzymywanie pojawia się ostrzeżenie. Nowe zapytania mogą się nie udawać nawet przy stanie „DNS działa”, dlatego sprawdź stan poszczególnych serwerów w Ustawieniach.
Węzły Mudfish
Rozwiń Węzły Mudfish (opcjonalnie) pod listą zarejestrowanych serwerów. Wyszukaj region lub serwer, wybierz Mudfish UDP albo Mudfish TCP, a następnie naciśnij Dodaj wybrane serwery i Zastosuj ustawienia. Możesz dodać wiele serwerów. Odśwież aktualizuje dostępną listę bez zmiany zapisanych ustawień.
Jeśli nie ma dostępnych serwerów, zobacz rozwiązywanie problemów. Aby używać proxy, zobacz konfigurację SOCKS5.