Regras de aplicações e domínios
As regras de aplicações e domínios no Windows e no Linux determinam quais os pedidos DNS que utilizam o Mudfish e quais as ligações Web às quais se aplica a funcionalidade opcional Proteção Web. Estas regras aplicam-se ao DNS mesmo com a proteção Web desativada. Os pedidos fora do âmbito selecionado seguem a rota original e podem não ser encriptados.
Para editar as regras, abra Configurações → Âmbito da proteção DNS e Web.
Selecionar aplicações
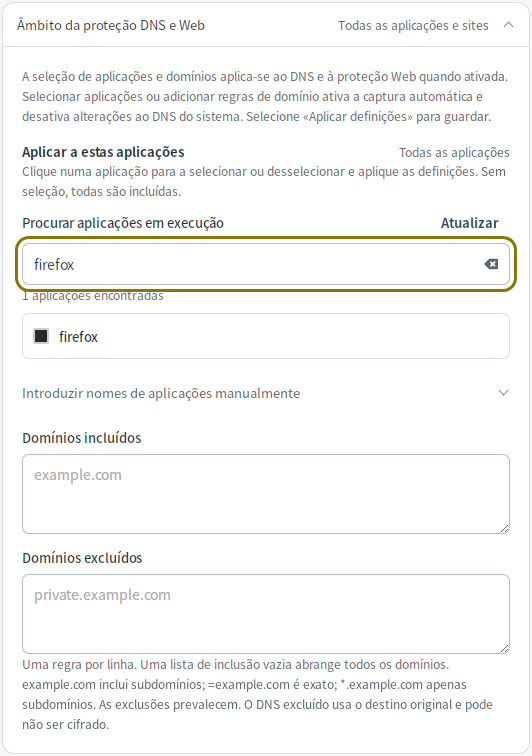
Se a lista de aplicações estiver vazia, as regras aplicam-se a todas as aplicações. Selecione aplicações na lista ou utilize Introduzir nomes de aplicações manualmente. No Windows e no Linux, utilize o nome do executável, sem caminho nem argumentos. Por exemplo, firefox.exe no Windows e firefox no Linux.
Adicionar regras de domínios
Introduza uma regra por linha em Domínios incluídos ou Domínios excluídos.
| Regra | Correspondência |
|---|---|
example.com | O domínio indicado e os seus subdomínios. |
=example.com | Apenas o domínio exato indicado. |
*.example.com | Apenas subdomínios, como www.example.com. |
Se a lista de inclusão estiver vazia, as regras aplicam-se a todos os domínios. As regras de exclusão têm prioridade sobre as de inclusão. Introduza apenas nomes de domínio, sem https:// nem caminhos URL. Depois de editar, clique em Aplicar definições.
Aplicar regras
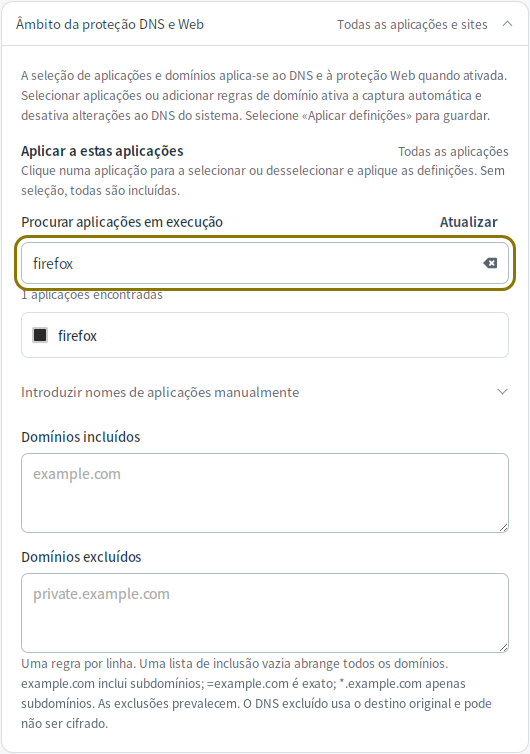
Ao selecionar aplicações ou adicionar regras de domínios, Captura automática é ativada e Alterar o DNS do sistema durante a execução é desativada. Clique em Aplicar definições para guardar e volte a abrir as ligações existentes.
No Linux, a seleção de aplicações e domínios requer Linux 6.6 ou posterior com eBPF disponível. A seleção individual de aplicações também requer cgroup v2 e suporte BTF no kernel. Pode não ser possível identificar a aplicação de origem das consultas processadas pelo resolvedor DNS partilhado do sistema.
Para voltar a aplicar a todas as aplicações e domínios, esvazie as listas de aplicações, domínios a incluir e domínios a excluir e aplique as configurações. A interceção automática permanece ativada. Para a desativar, consulte Configurações de ligação.