Servidores DNS
Os servidores predefinidos estão prontos a utilizar. Para escolher outro fornecedor ou método de ligação, abra Configurações → Servidores DNS. Depois de alterar, clique em Aplicar configurações. Se o DNS estiver em execução, a ligação é restabelecida ao utilizar Aplicar configurações.
Servidores predefinidos
Os servidores seguintes estão registados por predefinição. Todos utilizam Encriptação TLS (DoT) com validação do certificado e têm o mesmo peso.
| Servidor | Endereço do servidor | Nome do servidor no certificado |
|---|---|---|
| Cloudflare | 1.1.1.1:853 | cloudflare-dns.com |
| Quad9 | 9.9.9.9:853 | dns.quad9.net |
8.8.8.8:853 | dns.google |
As novas consultas são distribuídas pelos servidores disponíveis. Se um pedido falhar, pode ser repetido noutro servidor permitido. Por predefinição, não há transição para DNS não encriptado.
Adicionar e alterar servidores
Para adicionar um servidor, siga os passos seguintes.
- Em Servidores DNS, clique em Adicionar servidor.
- Introduza o endereço IP e a porta em Endereço do servidor.
- Selecione Método de ligação. Se utilizar DoT ou DoH, introduza o Nome do servidor no certificado do fornecedor. Este nome pode ser diferente do endereço IP.
- Clique em Aplicar configurações.
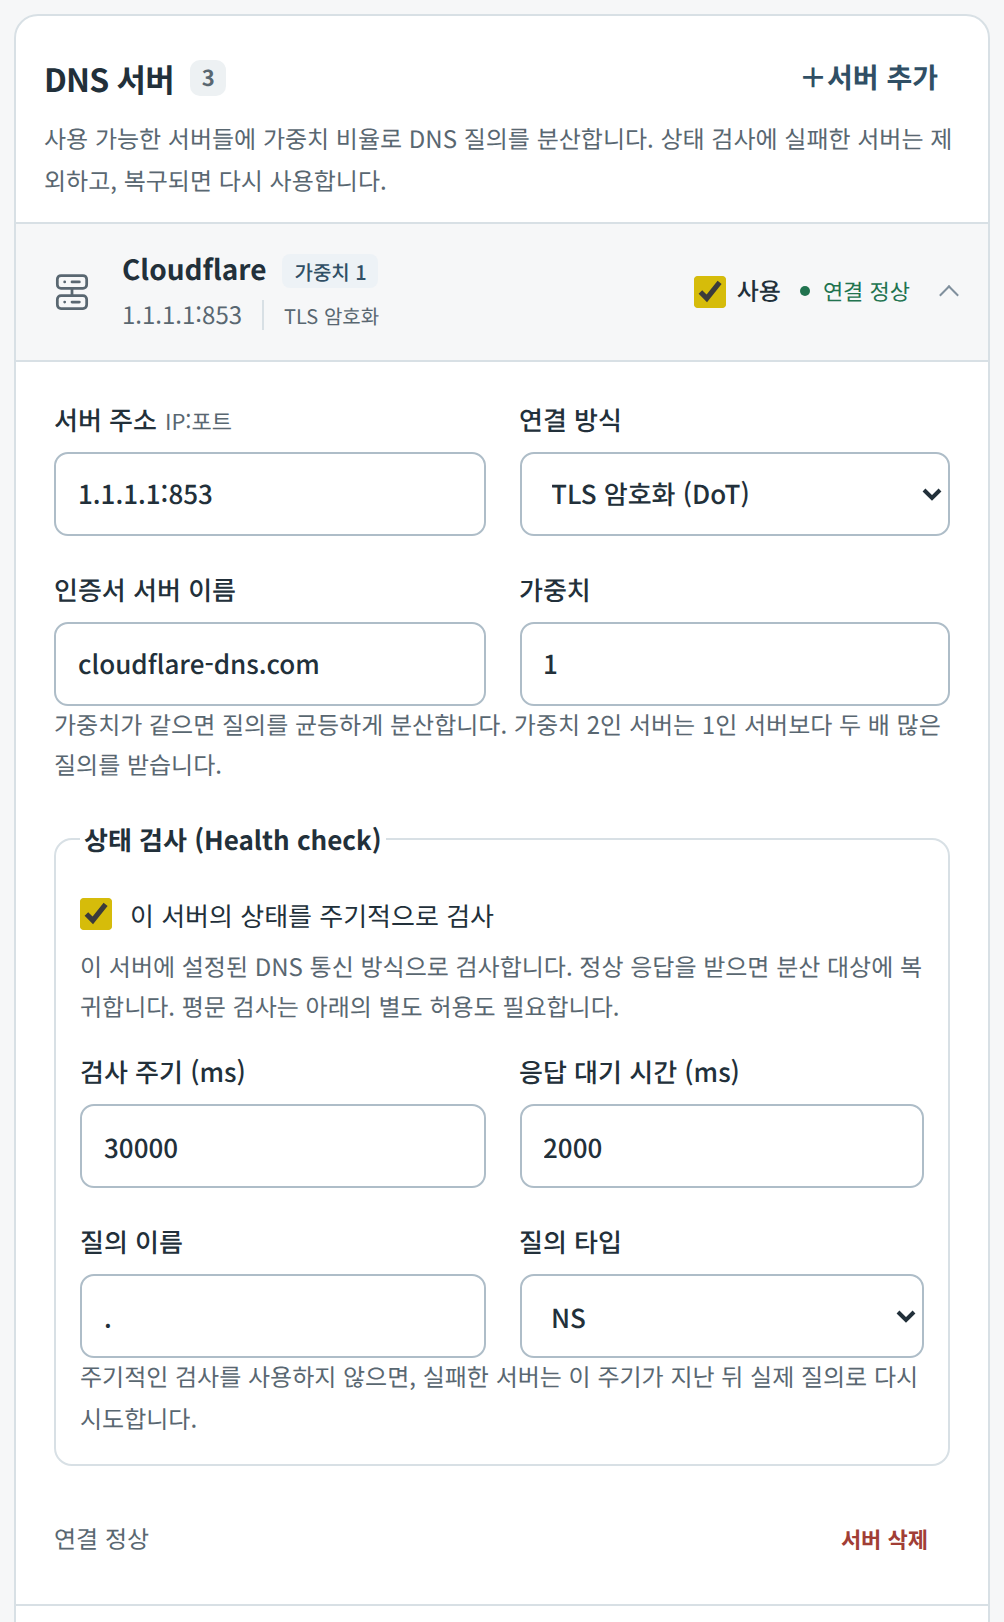
Pode registar até 16 servidores. Ao desligar o interruptor Ativar de um servidor, mantém a configuração, mas exclui-o das consultas, novas tentativas e verificações de estado. Mantenha pelo menos um servidor disponível ativado.
Métodos de ligação e autorização de texto simples
| Método de ligação | Finalidade |
|---|---|
| Encriptação TLS (DoT) | DNS encriptado com validação do certificado do servidor. Utiliza normalmente a porta 853 e é o método de ligação predefinido. |
| Encriptação HTTPS (DoH) | DNS encriptado através de HTTPS com validação do certificado do servidor. Utiliza POST /dns-query e liga normalmente à porta 443. |
| Mudfish UDP / Mudfish TCP | É compatível com o método de comunicação antigo do Mudfish DNS. Encripta os pedidos, mas não suporta autenticação do servidor. |
| UDP em texto simples / TCP em texto simples | DNS não encriptado. Utilize-o apenas para os fins explicitamente autorizados. |
Por exemplo, para utilizar a Cloudflare com DoH, defina o endereço do servidor como 1.1.1.1:443 e o nome do servidor no certificado como cloudflare-dns.com.
Para os servidores em texto simples, tem de autorizar separadamente as consultas normais, a utilização alternativa quando os outros servidores estão inacessíveis e as verificações de estado. Autorizar uma destas utilizações não autoriza as restantes. Foi enviado DNS em texto simples nesta execução significa que foi efetivamente enviado DNS não encriptado desde o início da execução atual. Este estado aparece mesmo que o pedido tenha falhado posteriormente.
Pesos e verificações de estado
O Peso determina a frequência com que as consultas que não estão em cache são enviadas a cada servidor. Pesos iguais distribuem as consultas uniformemente. Quando ambos estão disponíveis, um servidor com peso 2 recebe o dobro das consultas de um com peso 1. O peso varia entre 1 e 100 e não define uma ordem de servidor principal e de reserva.
As verificações de estado estão ativadas por predefinição, são executadas a cada 30 segundos e aguardam até 2 segundos por uma resposta. Um servidor que falhe é temporariamente excluído e volta a ser incluído quando a verificação tem sucesso. Se desativar as verificações periódicas, uma consulta real poderá voltar a tentar esse servidor após o intervalo configurado.
Se alguns servidores estiverem inacessíveis ou nenhum estiver disponível, aparece um aviso em Iniciar/Parar. As novas consultas podem falhar mesmo que o DNS apareça como em execução; consulte o estado de cada servidor em Configurações.
Servidores de retransmissão Mudfish
Expanda Servidores de retransmissão Mudfish (opcional) abaixo da lista de servidores registados. Pesquise uma região ou um servidor, selecione Mudfish UDP ou Mudfish TCP e clique, por ordem, em Adicionar servidores selecionados e Aplicar configurações. Pode adicionar vários servidores. Atualizar atualiza a lista disponível sem alterar as configurações guardadas.
Se não existirem servidores disponíveis, consulte Resolução de problemas. Para utilizar um proxy, consulte Configuração de proxy SOCKS5.