Configurações de ligação
Em Configurações, pode escolher como encaminhar os pedidos DNS para o Mudfish e se utiliza um proxy. Para alterar o fornecedor DNS ou DoH/DoT, consulte Servidores DNS.
Aplicar configurações
Depois de alterar as opções na página Configurações, clique em Aplicar configurações. Se o DNS estiver em execução, para brevemente e volta a ligar. As ligações Web em curso podem terminar; depois de aplicar, volte a abrir a ligação do site ou da aplicação. Se o DNS estiver parado, as novas configurações serão utilizadas no próximo arranque.
Reverter cancela as alterações não guardadas. O Idioma da interface muda imediatamente, mesmo sem aplicar as configurações DNS.
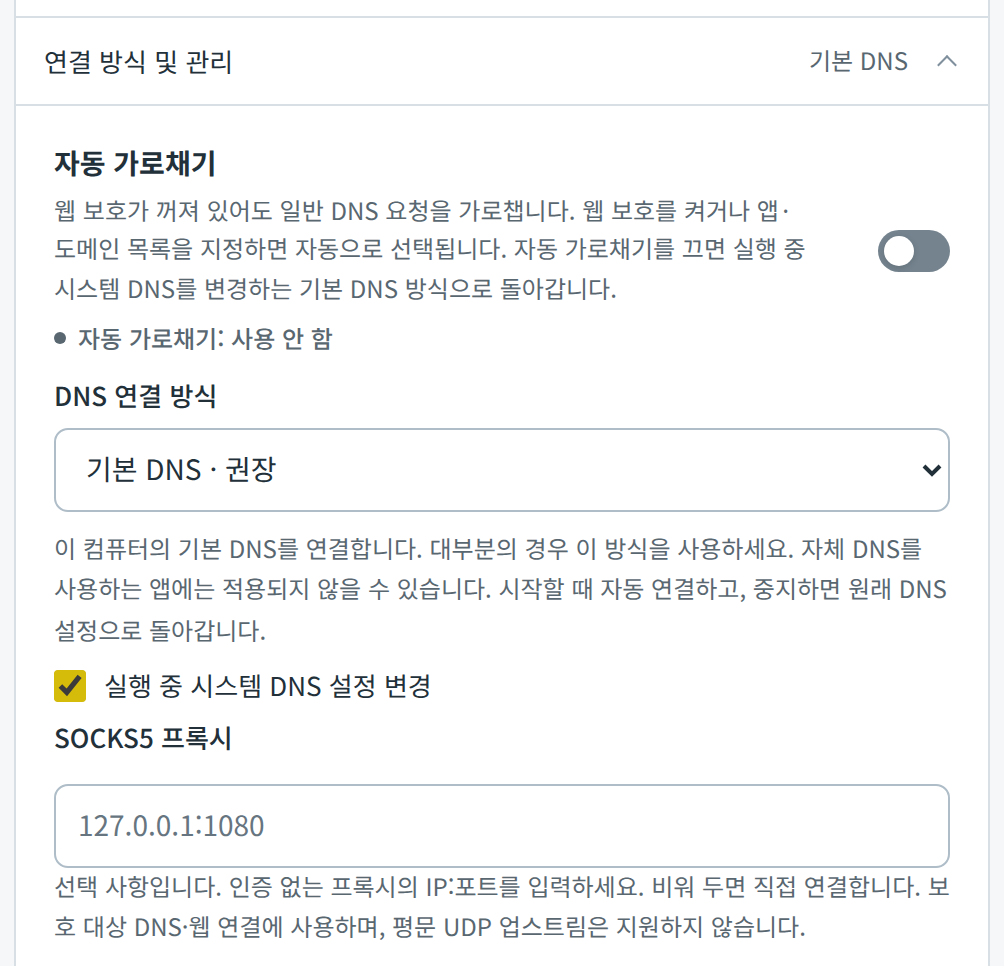
Método de ligação DNS
No Windows e no Linux, pode alterar a forma como os pedidos DNS chegam à aplicação em Configurações → Ligação e gestão.
| Método | Âmbito |
|---|---|
| DNS predefinido | Durante a execução, encaminha o DNS predefinido do computador para o Mudfish e restaura-o ao parar. As aplicações que utilizam outros servidores DNS podem não passar por este método. |
| Incluir DNS das aplicações · WFP / Incluir DNS das aplicações · WinDivert (Windows) | Interceta pedidos DNS normais, incluindo os enviados para servidores DNS definidos pelas próprias aplicações. |
| Incluir DNS definido pelas aplicações · eBPF (Linux) | Interceta pedidos DNS normais, incluindo os enviados para servidores DNS definidos pelas próprias aplicações. Requer Linux 6.6 ou posterior. |
| Rede virtual · Wintun (Windows) / Ligação por rede virtual · TUN (Linux) | Processa os pedidos através de uma interface DNS virtual dedicada. Não interceta pedidos enviados para outros servidores DNS definidos pelas aplicações. |
O macOS processa o DNS através de um proxy DNS e o Android através da permissão VPN. Não desencripta ligações DNS encriptadas das próprias aplicações, como DoH do navegador ou DNS privado do Android, nem as força a utilizar o servidor DNS configurado.
Interceção automática
No Windows e no Linux, Interceção automática processa o DNS normal mesmo com a proteção Web desativada. Ao ativar Proteção Web ou definir Regras de aplicações e domínios, são preparadas automaticamente as configurações de interceção necessárias. Clique em Aplicar configurações para as ativar.
Para desativar a interceção, desative primeiro a proteção Web e esvazie as listas de aplicações e domínios. Ao desativar a interceção, regressa ao método DNS predefinido com a alteração das definições DNS do sistema ativada.
Proxy SOCKS5
Em Ligação e gestão, introduza em Proxy SOCKS5 um IP e uma porta, como 127.0.0.1:1080, e aplique as configurações. Se deixar o campo vazio, a ligação é direta. A autenticação do proxy não é suportada.
O proxy é utilizado nas ligações protegidas DoT, DoH, DNS TCP, Mudfish TCP e Web. Antes de o utilizar, desative os servidores UDP ativos, incluindo Mudfish UDP, ou altere o respetivo método. Se a ligação ao proxy falhar, estas ligações não passam a ser diretas.