Reguli pentru aplicații și domenii
În Windows și Linux, regulile stabilesc ce cereri DNS folosesc Mudfish și ce conexiuni web primesc protecția web opțională. Regulile se aplică DNS-ului chiar când protecția web este oprită. Cererile din afara selecției folosesc traseul original și pot fi necriptate.
Pentru editare, deschideți Setări → Domeniul de aplicare DNS și web.
Alegerea aplicațiilor
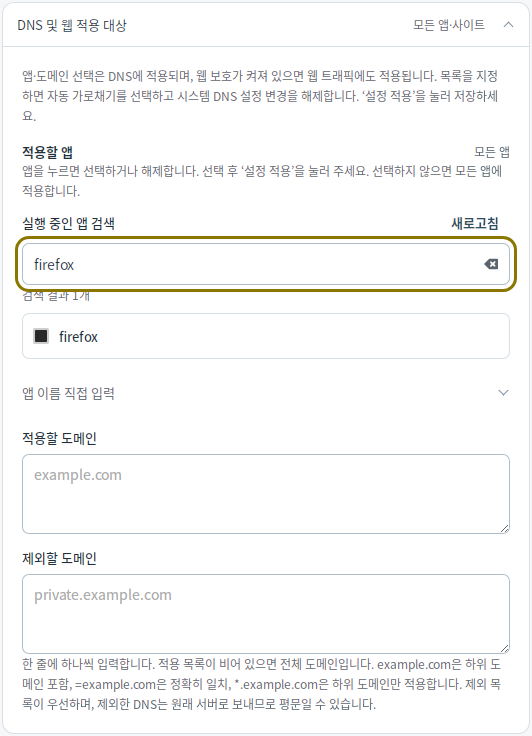
O listă goală înseamnă toate aplicațiile. Selectați din listă sau folosiți
Introducere manuală a numelui aplicației. În Windows și Linux, introduceți
numele executabilului fără cale sau argumente, de exemplu firefox.exe
în Windows și firefox în Linux.
Adăugarea regulilor de domeniu
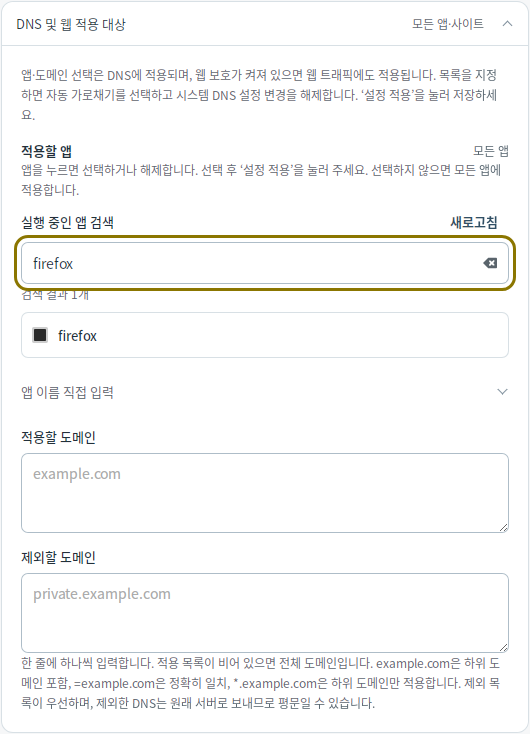
Introduceți câte o regulă pe linie în Domenii incluse sau Domenii excluse.
| Regulă | Potrivire |
|---|---|
example.com | Domeniul și subdomeniile sale. |
=example.com | Numai domeniul exact. |
*.example.com | Numai subdomeniile, de exemplu www.example.com. |
O listă de includere goală înseamnă toate domeniile. Excluderile au prioritate
față de includeri. Introduceți numai numele domeniului, fără https:// sau cale URL,
apoi apăsați Aplică setările.
Aplicarea regulilor
Selectarea aplicațiilor sau adăugarea regulilor activează interceptarea automată și dezactivează Modificarea DNS-ului de sistem în timpul funcționării. Salvați cu Aplică setările, apoi redeschideți conexiunile existente.
În Linux este necesar Linux 6.6 sau ulterior cu eBPF disponibil pentru selecția aplicațiilor și domeniilor. Pentru aplicații individuale sunt necesare și cgroup v2 și BTF în kernel. Interogările procesate de rezolvitorul DNS comun al sistemului pot să nu permită identificarea aplicației solicitante.
Pentru a reveni la toate aplicațiile și domeniile, goliți lista aplicațiilor, lista domeniilor incluse și cea a domeniilor excluse, apoi aplicați setările. Interceptarea automată rămâne activă. Pentru dezactivare, consultați setările de conectare.