Setări de conectare
În Setări puteți alege cum sunt trimise cererile DNS către Mudfish și dacă se folosește un proxy. Pentru schimbarea furnizorului sau DoH/DoT, consultați serverele DNS.
Aplicarea setărilor
După modificarea opțiunilor, apăsați Aplică setările. Dacă DNS rulează, se oprește temporar și se reconectează. Conexiunile web în curs se pot închide; redeschideți conexiunile site-urilor sau aplicațiilor după aplicare. Dacă DNS este oprit, setările noi vor fi folosite la următoarea pornire.
Revenire anulează modificările nesalvate. Limba interfeței se schimbă imediat, fără aplicarea setărilor DNS.
Metoda de conectare DNS
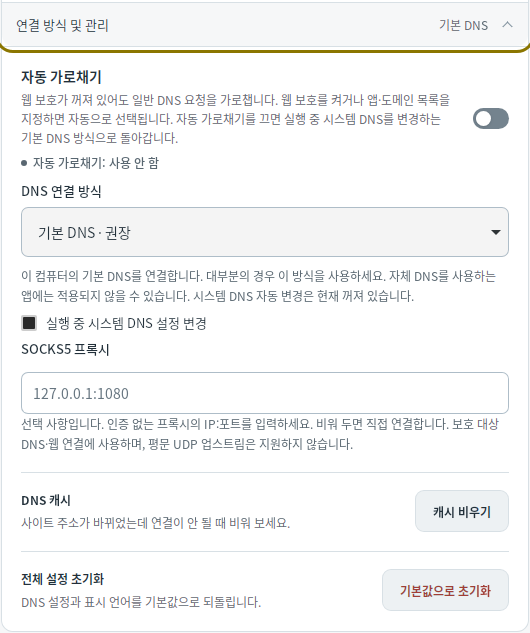
În Windows și Linux, schimbați modul de trimitere a cererilor către aplicație în Setări → Conectare și administrare.
| Metodă | Domeniu de aplicare |
|---|---|
| DNS implicit | Direcționează DNS-ul implicit al calculatorului către Mudfish pe durata funcționării și îl restabilește la oprire. Aplicațiile care folosesc alte servere DNS pot ocoli această metodă. |
| Include DNS-ul aplicațiilor · WFP / Include DNS-ul aplicațiilor · WinDivert (Windows) | Interceptează cererile DNS obișnuite, inclusiv cele trimise serverelor specificate separat de aplicații. |
| Include DNS-ul specificat de aplicații · eBPF (Linux) | Interceptează cererile DNS obișnuite, inclusiv cele trimise serverelor specificate separat de aplicații. Necesită Linux 6.6 sau ulterior. |
| Rețea virtuală · Wintun (Windows) / Conectare prin rețea virtuală · TUN (Linux) | Procesează cererile printr-o interfață DNS virtuală dedicată. Nu interceptează cererile către alte servere DNS specificate separat de aplicații. |
macOS folosește un proxy DNS, iar Android permisiunea VPN. Aplicația nu decriptează conexiunile DNS criptate proprii ale aplicațiilor, cum sunt DoH din browser sau DNS privat din Android, și nu le forțează către serverul configurat.
Interceptarea automată
În Windows și Linux, interceptarea automată procesează DNS-ul obișnuit chiar cu protecția web oprită. Activarea protecției web sau configurarea regulilor pentru aplicații și domenii pregătește automat setările necesare de interceptare. Apăsați Aplică setările pentru activare.
Pentru a opri interceptarea, dezactivați mai întâi protecția web și goliți listele de aplicații și domenii. Se revine la metoda DNS implicit, cu modificarea DNS-ului de sistem activată.
Proxy SOCKS5
În Conectare și administrare → Proxy SOCKS5, introduceți IP-ul și portul,
de exemplu 127.0.0.1:1080, apoi aplicați setările.
Un câmp gol înseamnă conexiune directă. Autentificarea proxy nu este acceptată.
Proxy-ul este folosit pentru DoT, DoH, TCP DNS, Mudfish TCP și conexiunile web protejate. Înainte de utilizare, dezactivați serverele UDP active, inclusiv Mudfish UDP, sau schimbați-le metoda. Dacă proxy-ul eșuează, aceste conexiuni nu trec la conectare directă.