Règles d’applications et de domaines
Sous Windows et Linux, ces règles déterminent les requêtes DNS traitées par Mudfish et les connexions Web auxquelles appliquer la protection Web facultative. Elles s’appliquent au DNS même si la protection Web est désactivée. Les requêtes hors du périmètre choisi suivent leur trajet d’origine et peuvent ne pas être chiffrées.
Pour modifier les règles, ouvrez Paramètres → Cibles DNS et Web.
Les captures reprennent l’interface de la documentation source ; les libellés peuvent différer.
Choisir des applications
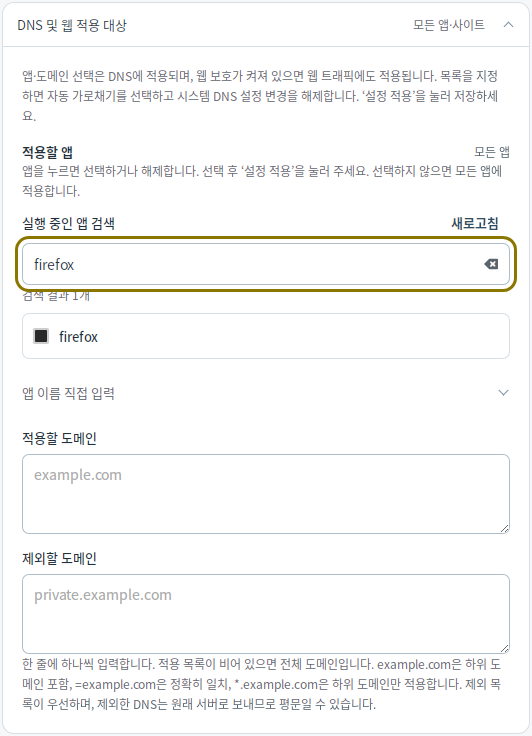
Si la liste est vide, toutes les applications sont concernées. Sélectionnez des applications dans la liste ou utilisez Saisir un nom d’application. Sous Windows et Linux, indiquez uniquement le nom de l’exécutable, sans chemin ni arguments : par exemple firefox.exe sous Windows et firefox sous Linux.
Ajouter des règles de domaine
Saisissez une règle par ligne dans Domaines à inclure ou Domaines à exclure.
| Règle | Correspondance |
|---|---|
example.com | Ce domaine et ses sous-domaines. |
=example.com | Uniquement ce domaine exact. |
*.example.com | Uniquement les sous-domaines, comme www.example.com. |
Une liste d’inclusion vide inclut tous les domaines. Les exclusions ont priorité sur les inclusions. Saisissez seulement le nom de domaine, sans https:// ni chemin d’URL, puis appuyez sur Appliquer les paramètres.
Appliquer les règles
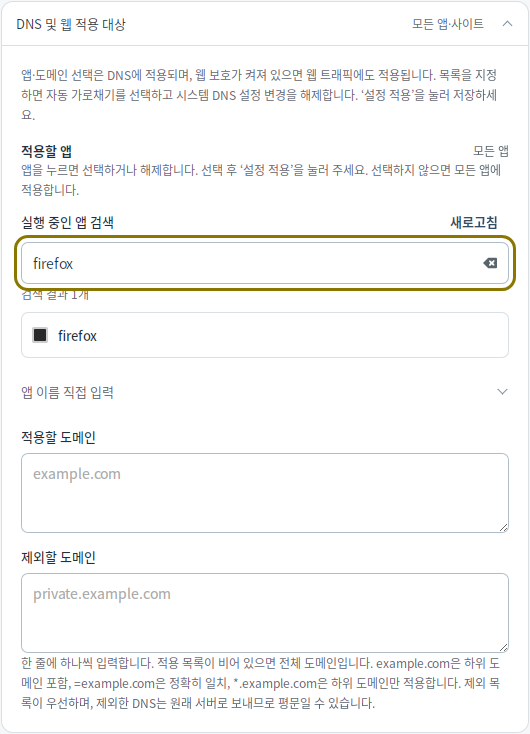
La sélection d’une application ou l’ajout d’une règle de domaine active l’interception automatique et désactive Modifier les paramètres DNS système pendant l’exécution. Enregistrez avec Appliquer les paramètres, puis rouvrez les connexions existantes.
Sous Linux, la sélection d’applications et de domaines exige Linux 6.6 ou ultérieur avec eBPF. La sélection d’applications individuelles exige aussi cgroup v2 et BTF dans le noyau. Les recherches traitées par le résolveur DNS système partagé peuvent ne pas permettre d’identifier l’application d’origine.
Pour revenir à toutes les applications et tous les domaines, videz les listes d’applications, d’inclusion et d’exclusion, puis appliquez les paramètres. L’interception automatique reste active. Pour la désactiver, consultez les paramètres de connexion.