Serveurs DNS
Les serveurs par défaut sont prêts à l’emploi. Pour utiliser un autre fournisseur ou mode de connexion, ouvrez Paramètres → Serveurs DNS. Après les modifications, appuyez sur Appliquer les paramètres. Si le DNS est actif, l’application des paramètres le reconnecte.
Les captures reprennent l’interface de la documentation source ; les libellés peuvent différer.
Serveurs par défaut
Les serveurs suivants sont préenregistrés. Ils utilisent tous le chiffrement TLS (DoT) avec vérification du certificat et ont le même poids.
| Serveur | Adresse | Nom du serveur pour le certificat |
|---|---|---|
| Cloudflare | 1.1.1.1:853 | cloudflare-dns.com |
| Quad9 | 9.9.9.9:853 | dns.quad9.net |
8.8.8.8:853 | dns.google |
Les nouvelles recherches sont réparties entre les serveurs disponibles. En cas d’échec, la requête peut être réessayée auprès d’un autre serveur autorisé. Par défaut, aucun basculement vers un DNS non chiffré n’a lieu.
Ajouter ou modifier un serveur
Pour ajouter un serveur :
- Dans Serveurs DNS, appuyez sur Ajouter un serveur.
- Saisissez l’adresse IP et le port dans Adresse du serveur.
- Choisissez le mode de connexion. Pour DoT ou DoH, saisissez le nom du serveur pour le certificat fourni par l’opérateur. Ce nom peut différer de l’adresse IP.
- Appuyez sur Appliquer les paramètres.
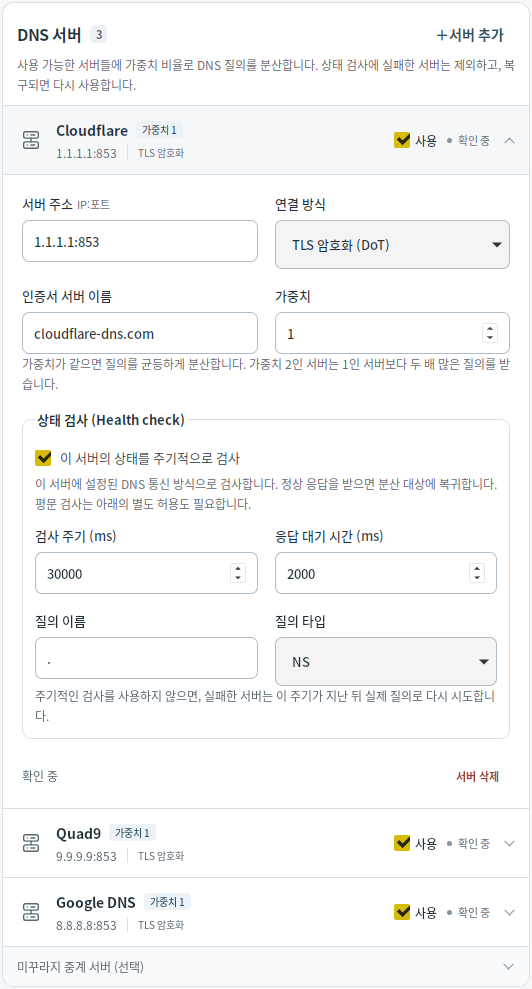
Vous pouvez enregistrer jusqu’à 16 serveurs. Désactiver le commutateur Utiliser conserve la configuration mais exclut le serveur des recherches, nouvelles tentatives et contrôles d’état. Gardez au moins un serveur utilisable activé.
Modes de connexion et autorisations de transmission en clair
| Mode | Usage |
|---|---|
| Chiffrement TLS (DoT) | DNS chiffré avec vérification du certificat du serveur. Utilise généralement le port 853 et constitue le mode par défaut. |
| Chiffrement HTTPS (DoH) | DNS chiffré via HTTPS avec vérification du certificat. Utilise POST /dns-query, généralement sur le port 443. |
| Mudfish UDP / Mudfish TCP | Compatibles avec les anciens transports DNS Mudfish. Les requêtes sont chiffrées, mais le serveur n’est pas authentifié. |
| UDP en clair / TCP en clair | DNS non chiffré, utilisé uniquement pour les usages explicitement autorisés. |
Par exemple, pour utiliser Cloudflare en DoH, indiquez 1.1.1.1:443 comme adresse et cloudflare-dns.com comme nom pour le certificat.
Pour un serveur en clair, vous devez autoriser séparément les recherches normales, l’utilisation de secours lorsque les autres serveurs sont injoignables et les contrôles d’état. Une autorisation n’implique pas les autres. DNS en clair transmis pendant cette exécution signifie qu’une requête DNS non chiffrée a effectivement été envoyée depuis le démarrage actuel du DNS. Cet état apparaît même si la requête échoue ensuite.
Poids et contrôles d’état
Le poids détermine la fréquence d’envoi des recherches absentes du cache à chaque serveur. Des poids identiques répartissent les recherches uniformément. Si deux serveurs sont disponibles, celui de poids 2 reçoit deux fois plus de recherches que celui de poids 1. Le poids va de 1 à 100 ; il ne définit pas un ordre entre serveur principal et serveur de secours.
Les contrôles d’état sont activés par défaut, toutes les 30 secondes, avec un délai de réponse de 2 secondes. Un serveur en échec est temporairement exclu, puis réintégré lorsqu’un contrôle réussit. Si les contrôles périodiques sont désactivés, une vraie recherche peut réessayer le serveur après l’intervalle configuré.
Si certains serveurs sont injoignables ou qu’aucun n’est disponible, un avertissement apparaît dans Démarrer/Arrêter. De nouvelles recherches peuvent échouer même si le DNS est indiqué comme actif ; vérifiez l’état de chaque serveur dans Paramètres.
Nœuds Mudfish
Dépliez Nœuds Mudfish (facultatif) sous la liste des serveurs enregistrés. Recherchez une région ou un serveur, choisissez Mudfish UDP ou Mudfish TCP, puis cliquez sur Ajouter les serveurs sélectionnés et Appliquer les paramètres. Vous pouvez ajouter plusieurs serveurs. Actualiser renouvelle la liste disponible sans modifier les paramètres enregistrés.
Si aucun serveur n’est disponible, consultez Dépannage. Pour utiliser un proxy, consultez les paramètres SOCKS5.