DNS-servers
De standaardservers zijn direct bruikbaar. Open Instellingen → DNS-servers om een andere provider of verbindingsmethode te kiezen. Klik daarna op Instellingen toepassen. Als DNS actief is, wordt bij het toepassen van instellingen opnieuw verbinding gemaakt.
Standaardservers
Deze servers zijn vooraf geregistreerd. Ze gebruiken allemaal TLS-versleuteling (DoT) met certificaatcontrole en hebben hetzelfde gewicht.
| Server | Serveradres | Servernaam voor certificaat |
|---|---|---|
| Cloudflare | 1.1.1.1:853 | cloudflare-dns.com |
| Quad9 | 9.9.9.9:853 | dns.quad9.net |
8.8.8.8:853 | dns.google |
Nieuwe opzoekingen worden over beschikbare servers verdeeld. Bij een mislukking kan een andere toegestane server worden geprobeerd. Standaard wordt niet teruggevallen op onversleutelde DNS.
Een server toevoegen of wijzigen
- Klik bij DNS-servers op Server toevoegen.
- Vul bij Serveradres het IP-adres en de poort in.
- Kies de Verbindingsmethode. Vul voor DoT of DoH de Servernaam voor certificaat van de provider in. Deze kan afwijken van het IP-adres.
- Klik op Instellingen toepassen.
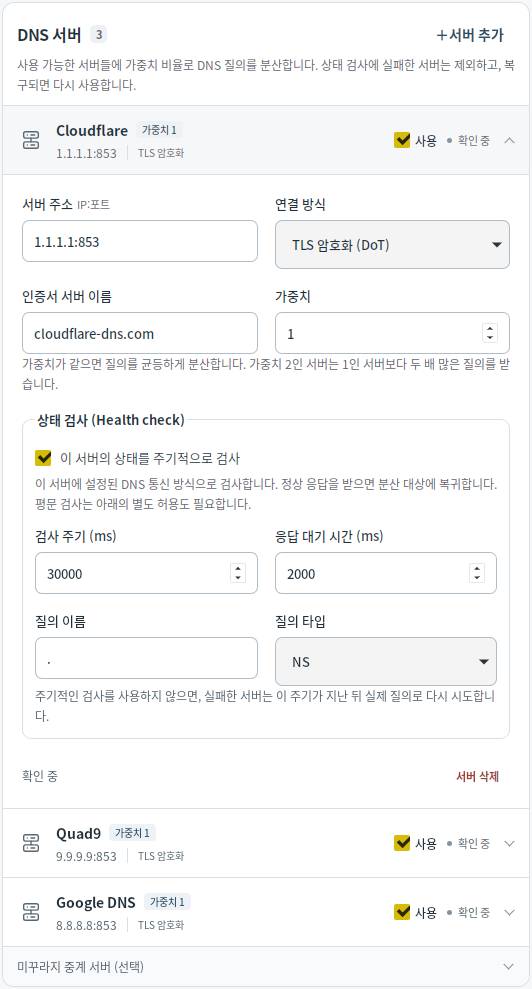
Je kunt maximaal 16 servers registreren. Schakel Gebruiken uit om een server uit te sluiten van opzoekingen, nieuwe pogingen en statuscontroles, terwijl de instellingen bewaard blijven. Laat minstens één bruikbare server aanstaan.
Verbindingsmethoden en toestemming voor onversleutelde overdracht
| Methode | Toepassing |
|---|---|
| TLS-versleuteling (DoT) | Versleutelde DNS met controle van het servercertificaat. Gebruikt meestal poort 853 en is de standaardmethode. |
| HTTPS-versleuteling (DoH) | Versleutelde DNS via HTTPS met certificaatcontrole. Gebruikt POST /dns-query, meestal op poort 443. |
| Mudfish UDP / Mudfish TCP | Compatibel met de oude Mudfish DNS-communicatie. Verzoeken worden versleuteld, maar serverauthenticatie wordt niet ondersteund. |
| Onversleutelde UDP / TCP | Niet-versleutelde DNS, alleen voor expliciet toegestane doeleinden. |
Stel voor Cloudflare via DoH bijvoorbeeld 1.1.1.1:443 in met certificaatservernaam cloudflare-dns.com.
Voor een onversleutelde server moet je gewone opzoekingen, terugval bij onbereikbare servers en statuscontroles afzonderlijk toestaan. Toestemming voor één toepassing geldt niet voor de andere. Onversleutelde DNS verzonden tijdens deze sessie betekent dat sinds de huidige DNS-start daadwerkelijk onversleutelde DNS is verstuurd, ook als dat verzoek later mislukte.
Gewichten en statuscontroles
Het Gewicht bepaalt hoe vaak opzoekingen die niet in de cache staan naar iedere server gaan. Gelijke gewichten verdelen ze gelijkmatig. Als beide servers beschikbaar zijn, krijgt een server met gewicht 2 tweemaal zoveel opzoekingen als een server met gewicht 1. Het bereik is 1–100. Dit bepaalt geen volgorde van primaire en reserveservers.
Statuscontroles staan standaard aan, worden iedere 30 seconden uitgevoerd en wachten maximaal 2 seconden op antwoord. Een server die faalt wordt tijdelijk uitgesloten en na een geslaagde controle weer toegelaten. Zet je periodieke controles uit, dan kan na het ingestelde interval een echte opzoeking worden gebruikt om de server opnieuw te proberen.
Als sommige of alle servers onbereikbaar zijn, verschijnt een waarschuwing bij Starten/stoppen. Ook als DNS als actief wordt weergegeven, kunnen nieuwe opzoekingen mislukken. Controleer de status per server in Instellingen.
Mudfish-knooppunten
Open onder de geregistreerde servers Mudfish-knooppunten (optioneel). Zoek een regio of server, kies Mudfish UDP of Mudfish TCP en klik achtereenvolgens op Geselecteerde servers toevoegen en Instellingen toepassen. Je kunt meerdere servers toevoegen. Vernieuwen werkt de beschikbare lijst bij zonder opgeslagen instellingen te veranderen.
Zie Problemen oplossen als geen servers beschikbaar zijn. Voor een proxy zie SOCKS5-proxy.