应用程序和域规则
Windows 和 Linux 的应用程序和域规则确定哪些 DNS 请求将使用 Mudfish 以及哪些 Web 连接将应用可选功能 Web 保护。即使 Web 保护已关闭,此规则也适用于 DNS。选择范围之外的请求将沿原始路径发送,并且可能不会加密。
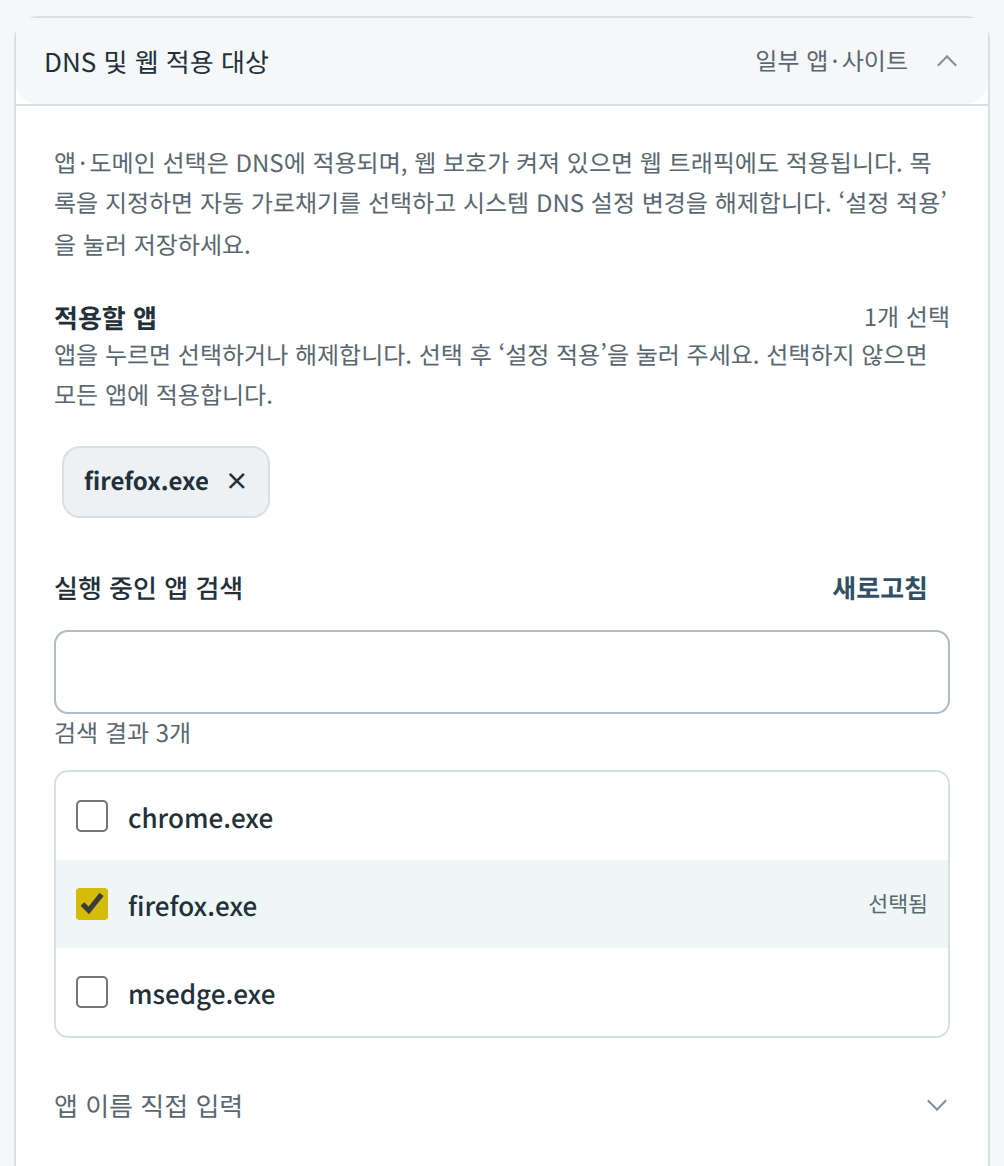
要编辑规则,请打开 设置 → DNS 和 Web 应用到 。
选择应用程序
如果应用程序列表为空,则这适用于所有应用程序。从列表中选择一个应用程序或使用 直接输入应用程序名称 。 Windows 和 Linux 使用不带路径或可执行参数的可执行文件名。例如,Windows 至 firefox.exe、Linux 至 firefox。
添加域规则
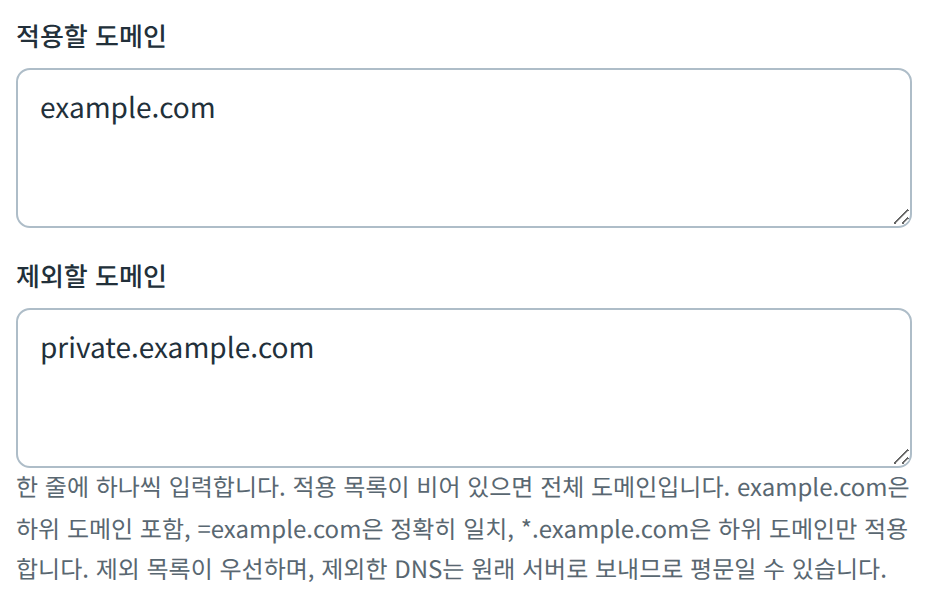
每行为 要应用的域 或 要排除的域 输入一条规则。
| 规则 | 匹配 |
|---|---|
example.com | 表示域和子域。 |
=example.com | 仅那些完全匹配的域。 |
*.example.com | 仅像 www.example.com 这样的子域。 |
如果应用列表为空,则适用于所有域。排除规则优先于应用规则。仅输入域名,不输入路径https://或URL,编辑并单击 应用设置 。
应用规则
选择应用或添加域名规则后,会启用自动捕获,并关闭运行时更改系统 DNS 设置。点击应用设置以保存更改并重新建立现有连接。
要从 Linux 选择应用程序和域,您需要 Linux 6.6 或更高版本,并且可以使用 eBPF。选择单个应用程序还需要 cgroup v2 和内核 BTF 支持。由公共系统 DNS 解析器处理的查询可能无法识别请求的应用程序。
要再次应用到所有应用程序和域,请清空应用程序列表、要应用的域列表和要排除的域列表并应用设置。自动拦截保持开启状态。要将其关闭,请参阅连接设置。